Ouverture Fine, entreprise française spécialisée dans le matériel, les solutions de sécurité et la formation pour les professionnels de la serrurerie, voit actuellement réapparaître une ancienne base de données issue d’une cyberattaque survenue en septembre 2024. Un utilisateur utilisant le pseudonyme Linda2000 propose à la vente une base présentée comme provenant du site ouverture-fine.com et contenant environ 60 000 lignes.
Ouverture Fine confirme que l’incident n’est pas récent. L’entreprise indique que cette attaque remonte à septembre 2024, qu’elle avait été signalée à la CNIL et que l’ensemble de ses clients avaient été informés dès le lendemain. Des mesures auraient également été prises immédiatement pour traiter l’incident.
La base actuellement proposée à la vente correspondrait donc à des données anciennes déjà compromises lors de cet incident, et non à une nouvelle intrusion dans les systèmes d’Ouverture Fine.
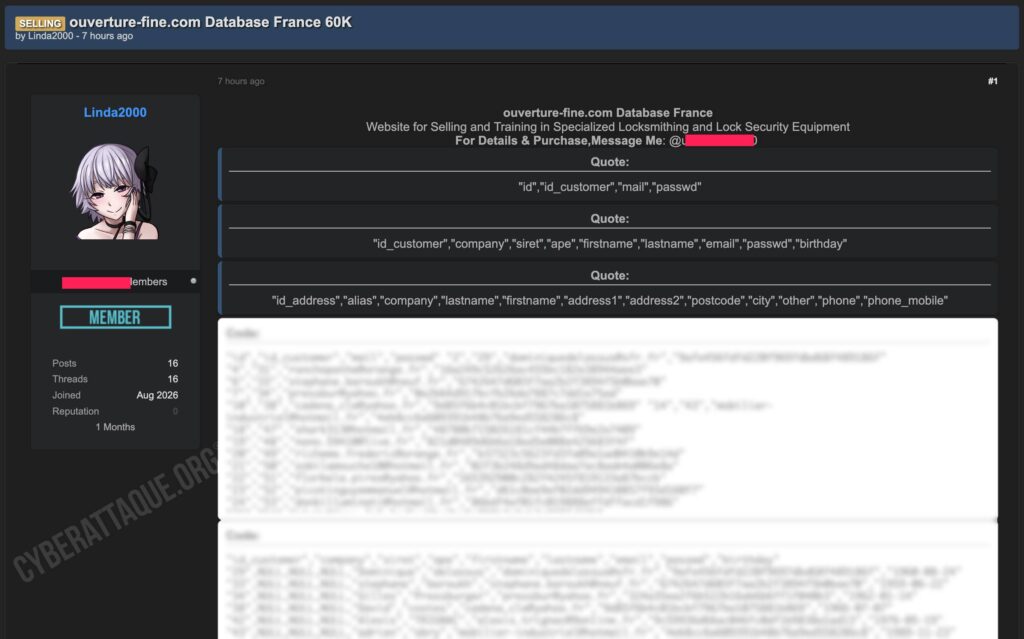
Une ancienne base d’environ 60 000 lignes remise en circulation
Les extraits publiés par Linda2000 contiennent des données associées à des comptes clients, des informations d’identité ainsi que des coordonnées postales. Le nombre de 60 000 lignes avancé dans la revendication ne correspond toutefois pas nécessairement à 60 000 personnes uniques, plusieurs tables semblant être regroupées dans la base proposée.
Ouverture Fine précise que cette base « n’est plus d’actualité » et que les informations qu’elle contient sont déjà connues de l’entreprise depuis la cyberattaque de septembre 2024.
Emails, dates de naissance et mots de passe hashés
Les données montrées comprennent notamment des noms, prénoms, adresses email et dates de naissance, ainsi que des champs professionnels pouvant contenir le nom de l’entreprise, le SIRET ou encore le code APE.
Des hashs de mots de passe figurent également dans les extraits consultés. Il ne s’agit donc pas de mots de passe directement lisibles en clair. La présence de ces empreintes peut néanmoins représenter un risque, notamment dans le cas de mots de passe anciens, faibles ou réutilisés sur d’autres services.
Adresses et numéros de téléphone également présents
Une autre partie de la base contient des informations issues du carnet d’adresses clients : nom, prénom, entreprise, adresse postale, code postal, ville, téléphone fixe et téléphone mobile.
Les extraits font apparaître aussi bien des particuliers que des professionnels. Dans le contexte d’Ouverture Fine, certaines personnes concernées peuvent notamment être des serruriers ou des professionnels des métiers de la sécurité, ce qui peut donner une sensibilité particulière à certaines de ces informations.
Ouverture Fine indique avoir déclaré l’incident à la CNIL
Selon l’entreprise, la cyberattaque à l’origine de cette base a eu lieu en septembre 2024. Ouverture Fine affirme avoir signalé l’incident à la CNIL, informé l’intégralité de ses clients dès le lendemain et pris immédiatement les mesures nécessaires pour gérer la situation.
La méthode utilisée lors de l’attaque de 2024 n’est en revanche pas détaillée dans les éléments dont dispose Cyberattaque.org. Il n’est donc pas possible d’établir publiquement si l’extraction avait été réalisée à la suite d’une vulnérabilité du site, d’un accès compromis ou d’un autre scénario.
La remise en vente de vieilles bases reste un risque
Même lorsqu’une fuite est ancienne et que l’incident initial a été traité, la remise en circulation d’une base de données peut conserver un intérêt pour des acteurs malveillants. Certaines informations personnelles, comme une identité, une adresse email, un numéro de téléphone ou une adresse postale, peuvent rester valables plusieurs années.
L’association entre identité, email, téléphone, adresse et activité professionnelle peut notamment être utilisée pour construire des campagnes de phishing ciblées en se faisant passer pour Ouverture Fine, un fournisseur ou un autre acteur du secteur de la serrurerie.
Ces données peuvent également être croisées avec d’autres fuites afin de constituer des profils plus complets ou de rechercher d’éventuels identifiants réutilisés.
La publication actuelle attribuée à Linda2000 ne constitue donc, selon les informations communiquées par Ouverture Fine, pas une nouvelle cyberattaque. Elle correspondrait à la remise en vente de données provenant de l’incident de septembre 2024, déjà traité et communiqué aux personnes concernées à l’époque.