Le portail Réussir.fr, spécialisé dans l’information professionnelle agricole et agroalimentaire, fait l’objet d’une importante revendication de cyberattaque. Le hacker seraphims affirme avoir compromis son environnement en septembre 2026 et propose désormais à la vente plusieurs bases représentant environ 3,3 millions de lignes.
Réussir.fr appartient au Groupe Réussir, réseau de presse professionnelle agricole proposant de nombreux titres et contenus spécialisés. Les données revendiquées semblent provenir de plusieurs bases utilisées pour gérer les comptes utilisateurs, coordonnées, fichiers d’adresses et abonnements.
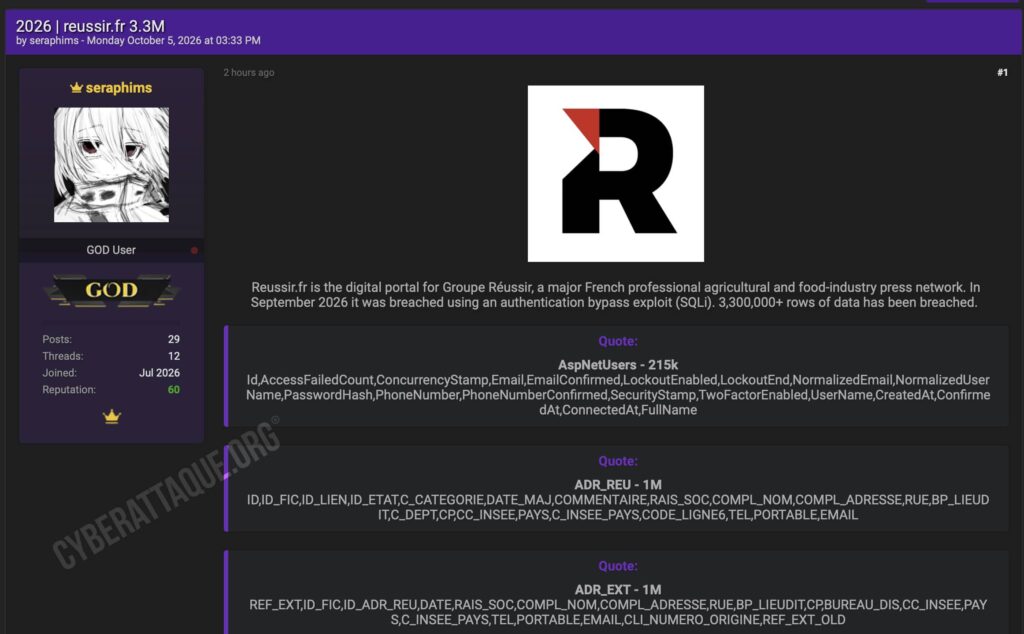
215 000 comptes utilisateurs revendiqués
La première table présentée par le hacker, nommée AspNetUsers, contiendrait environ 215 000 comptes. Les champs comprennent notamment les adresses email, noms d’utilisateur, noms complets, dates de création et de connexion, ainsi que des informations techniques liées à l’authentification.
Des hashs de mots de passe apparaissent également dans les données. Cyberattaque.org s’est procuré les échantillons mis en ligne et a pu confirmer la présence de ces valeurs dans une partie des comptes analysés. Les mots de passe ne sont donc pas directement lisibles en clair, mais leur exposition reste sensible.
Deux millions de lignes d’adresses et de coordonnées
Deux autres tables, ADR_REU et ADR_EXT, sont annoncées à environ un million de lignes chacune. Les échantillons contiennent des noms d’exploitations ou d’entreprises, noms de personnes, adresses postales, communes, codes postaux, téléphones, portables et adresses email.
De nombreuses entrées correspondent clairement à des exploitations agricoles, GAEC, EARL et autres professionnels du monde agricole. Certaines données semblent anciennes et remontent à plusieurs années, tandis que d’autres ont encore été mises à jour en 2026.
Un million de lignes liées aux abonnements et fichiers de prospection
Une quatrième table, PHON_ENV_FICHE, représenterait environ un million de lignes supplémentaires. Elle contient notamment des identités ou raisons sociales, des adresses, jusqu’à plusieurs numéros de téléphone ainsi que des références à des revues et formules d’abonnement.
Les échantillons analysés par Cyberattaque.org montrent notamment des intitulés d’abonnements et des données permettant de relier un professionnel à une publication ou une offre commerciale précise.
Une injection SQL revendiquée comme point d’entrée
Seraphims affirme que la compromission aurait été réalisée en septembre à l’aide d’un contournement d’authentification associé à une injection SQL. Aucun élément indépendant ne permet toutefois de confirmer à ce stade le scénario technique exact décrit par le hacker.
Une injection SQL peut, lorsqu’elle affecte une application insuffisamment protégée, permettre à un attaquant d’interroger directement certaines bases et d’en extraire massivement le contenu. La présence de plusieurs tables très différentes pourrait expliquer l’important volume revendiqué.
3,3 millions de lignes ne signifient pas 3,3 millions de victimes
Le chiffre avancé correspond au cumul de plusieurs tables et ne doit pas être interprété comme 3,3 millions de personnes uniques. Un même professionnel peut apparaître dans plusieurs fichiers ou disposer de plusieurs adresses, abonnements ou enregistrements.
Le hacker revendique notamment environ 215 000 comptes utilisateurs auxquels s’ajoutent plusieurs millions d’enregistrements provenant de fichiers d’adresses et de gestion commerciale.
Des professionnels agricoles particulièrement exposés au phishing
L’association entre identité, exploitation agricole, adresse, téléphone, email et abonnement professionnel peut permettre de construire des campagnes de phishing particulièrement crédibles.
Un attaquant pourrait par exemple se faire passer pour Réussir, un titre de presse agricole, un fournisseur ou un organisme professionnel en utilisant de véritables informations sur l’exploitation ou les abonnements de sa cible.
À ce stade, les 3,3 millions de lignes et la méthode d’intrusion restent des éléments revendiqués par seraphims. Les échantillons obtenus par Cyberattaque.org confirment néanmoins la présence de comptes utilisateurs, coordonnées professionnelles, adresses, téléphones et informations liées aux abonnements.