Sport 2000 est de nouveau touché par une importante fuite de données liée à son outil interne Pilot. Après une première publication de 17 851 réservations attribuée à ZeroBytes, une nouvelle base beaucoup plus importante vient d’être mise en ligne. Cette fois, 483 953 enregistrements, représentant environ 907 Mo, sont proposés directement en téléchargement libre.
La nouvelle publication est attribuée à un utilisateur utilisant le pseudonyme mica et concerne une nouvelle fois pilot.sport2000.fr, l’environnement utilisé pour gérer notamment les réservations de matériel de ski du réseau.
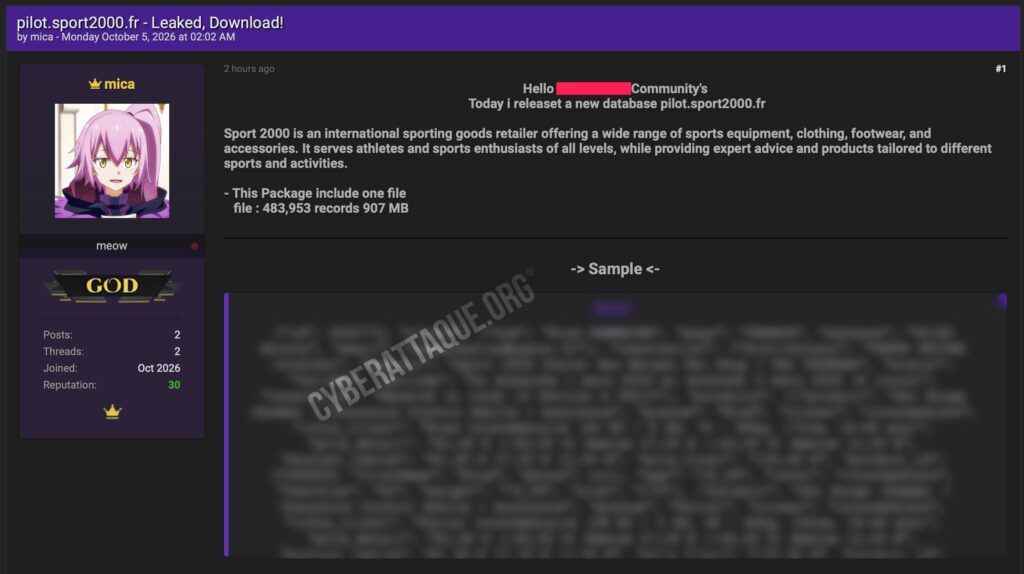
Une deuxième fuite, mais avec un changement majeur
Cyberattaque.org avait déjà révélé une première exposition concernant 17 851 réservations issues de Pilot. Cette nouvelle publication marque toutefois un changement d’échelle : le fichier annoncé contient désormais 483 953 enregistrements.
Surtout, contrairement à la première publication, la base est cette fois mise à disposition gratuitement en téléchargement. Cela signifie que les données peuvent désormais être récupérées et conservées par un nombre potentiellement illimité de personnes, compliquant considérablement toute possibilité de contenir leur diffusion.
Emails, réservations et informations physiques des skieurs
Les extraits publiés montrent des réservations contenant notamment le nom du client, son pays, sa ville ou son adresse, son adresse email, le magasin Sport 2000 concerné, les dates du séjour ainsi que le statut de la réservation.
Les données vont cependant beaucoup plus loin. Pour chaque personne associée à la réservation peuvent apparaître le prénom, l’âge ou la tranche d’âge, le niveau de ski, la pointure, la taille et le poids, ainsi que le matériel loué.
Les enregistrements contiennent également des informations financières liées à la réservation : prix des produits, remises appliquées, assurance, montant total, somme déjà réglée et éventuel solde restant à payer.
Des enfants apparaissent également dans les données
Les données publiées concernent aussi des mineurs. Plusieurs exemples comportent explicitement des âges comme 10, 12 ou 17 ans, associés à leur prénom, leur taille, leur poids, leur pointure et au matériel réservé. Des équipements destinés aux catégories « junior » ou « baby » apparaissent également dans le fichier.
Dans certaines réservations familiales, il devient ainsi possible de relier plusieurs membres d’un même groupe, parfois avec les coordonnées du client ayant effectué la réservation et les caractéristiques physiques des personnes qui l’accompagnent.
483 953 lignes ne signifient pas autant de clients uniques
Le chiffre de 483 953 correspond au nombre d’enregistrements annoncé dans le fichier et ne doit pas être assimilé à autant de personnes différentes. Un même client peut avoir effectué plusieurs réservations et une réservation peut également contenir plusieurs skieurs.
Le périmètre reste néanmoins sans commune mesure avec les 17 851 réservations précédemment publiées et confirme une exposition bien plus large de l’environnement Pilot.
Des données idéales pour de faux messages de réservation
Ces informations peuvent être exploitées pour construire des campagnes de phishing extrêmement crédibles. Un attaquant peut connaître le véritable magasin choisi, les dates du séjour, le matériel loué, le montant payé et même le solde restant sur une réservation.
De faux messages demandant de régler un solde, confirmer une réservation, payer une assurance ou mettre à jour une carte bancaire pourraient ainsi reprendre de véritables informations afin de tromper les victimes.
Une fuite désormais beaucoup plus difficile à contenir
Cette deuxième publication aggrave fortement la situation. Lorsqu’une base est proposée à la vente ou conservée par un nombre limité d’acteurs, sa diffusion peut encore rester relativement restreinte. Une fois placée en téléchargement libre, elle peut être copiée, repartagée et réhébergée indéfiniment.
À ce stade, aucun élément communiqué ne permet de déterminer si cette nouvelle base provient exactement du même accès que la première fuite attribuée à ZeroBytes, ou si Pilot a fait l’objet d’une seconde extraction. Le fichier montre néanmoins une nouvelle fois des données directement rattachées à pilot.sport2000.fr.
Il s’agit donc de la deuxième fuite concernant l’outil Pilot documentée par Cyberattaque.org, mais cette fois avec près d’un demi-million d’enregistrements proposés gratuitement au téléchargement.