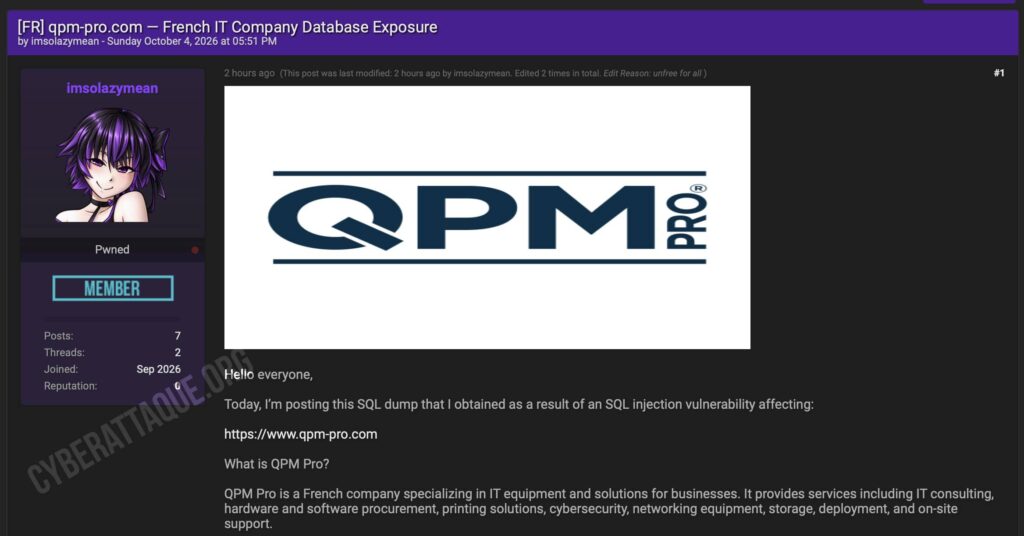
QPM Pro, entreprise française spécialisée dans les équipements et solutions informatiques pour les professionnels, fait l’objet d’une revendication de fuite de données publiée le 4 octobre 2026. Un utilisateur utilisant le pseudonyme imsolazymean affirme avoir exploité une injection SQL accessible sans authentification sur le site qpm-pro.com.
L’attaquant indique avoir pu extraire le contenu d’une base de données comportant notamment des comptes internes, comptes clients professionnels, commandes et adresses de livraison.
102 comptes clients B2B et 9 comptes internes
Selon les éléments publiés, la base contiendrait 102 comptes clients B2B, avec notamment des adresses email, informations sur les entreprises et mots de passe stockés sous forme de hash bcrypt.
Neuf comptes appartenant à des membres du personnel, notamment des profils administrateur ou commercial, auraient également été identifiés.
L’attaquant revendique par ailleurs l’accès à 54 commandes comprenant des informations sur les produits, les montants et les adresses associées, ainsi qu’à 112 adresses de livraison.
Une injection SQL accessible sans compte revendiquée
Le hacker affirme que l’origine de l’exposition est une vulnérabilité d’injection SQL présente sur une fonctionnalité publique liée au catalogue de produits et exploitable sans disposer d’un compte utilisateur.
Une injection SQL apparaît lorsqu’une application ne contrôle pas correctement certaines données envoyées à sa base. Selon la manière dont la faille est exploitable, un attaquant peut alors parvenir à lire, modifier ou supprimer des informations auxquelles il ne devrait normalement pas avoir accès.
Dans le cas de QPM Pro, imsolazymean affirme avoir été capable de consulter le contenu de la base, créer des utilisateurs et ajouter ou supprimer des produits. Il indique également avoir réussi à créer un compte administrateur, sans toutefois parvenir à s’authentifier ensuite avec celui-ci.
Une seconde base aurait également été découverte
L’attaquant affirme avoir identifié une autre base de données au cours de ses recherches, mais indique ne pas être parvenu à accéder à son contenu.
Il précise également que d’autres informations sont présentes dans la base compromise mais qu’elles n’ont pas encore été analysées. Le périmètre exact de l’exposition pourrait donc être plus large que les données actuellement décrites.
Un risque de phishing visant directement les entreprises clientes
La présence simultanée d’informations d’entreprise, coordonnées, commandes et adresses de livraison peut faciliter des attaques particulièrement crédibles contre les clients professionnels de QPM Pro.
Un cybercriminel pourrait notamment se faire passer pour QPM Pro, un fournisseur ou un transporteur en mentionnant une véritable commande ou une adresse connue afin de réclamer un paiement, un changement de coordonnées bancaires ou la connexion à un faux espace client.
Les mots de passe apparaissant sous forme de hash bcrypt ne sont pas directement lisibles en clair. Leur exposition reste néanmoins sensible, notamment lorsque des mots de passe faibles ont été utilisés ou réemployés sur plusieurs services.
À ce stade, QPM Pro n’a pas confirmé publiquement cette compromission ni la vulnérabilité revendiquée. Les chiffres de 102 comptes clients, 9 comptes internes, 54 commandes et 112 adresses de livraison proviennent des déclarations de l’attaquant.