Des identités, des numéros de sécurité sociale et des informations sur les examens médicaux figurent parmi les données susceptibles d’avoir été dérobées à des patients de l’Imagerie des 3 Rivières, à Montauban. Dans une communication officielle publiée le 12 novembre 2026, le groupe de radiologie confirme le vol de données personnelles après une intrusion informatique chez l’un de ses prestataires. Cyberattaque.org a identifié un élément permettant de rapprocher cet incident de la récente cyberattaque contre l’éditeur français Softway Medical.
L’Imagerie des 3 Rivières, également appelée i3R, est un groupe médical implanté dans le Tarn-et-Garonne. Il intervient dans plusieurs établissements de Montauban, notamment à la clinique du Pont de Chaume, à la clinique Boyé – Croix Saint-Michel et au Pôle Santé. Ses équipes réalisent différents examens, dont des radiographies, scanners, IRM, échographies et mammographies.
Le groupe propose également des services numériques permettant aux patients de prendre rendez-vous, de préparer leur accueil et de consulter les résultats de leurs examens. C’est précisément dans cet environnement de gestion des informations médicales et administratives qu’un incident de sécurité vient d’être signalé.
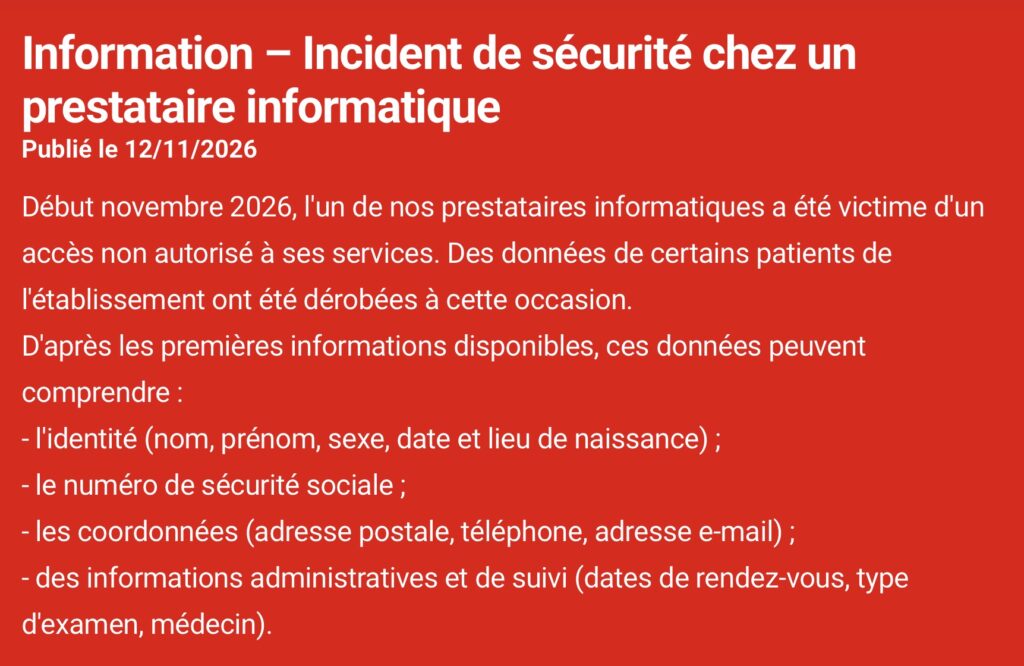
Des données personnelles de patients ont été dérobées
Dans son avis officiel du 12 novembre, l’Imagerie des 3 Rivières explique qu’un prestataire informatique a subi un accès non autorisé à ses services au début du mois de novembre 2026.
La communication de l’établissement ne se limite pas à une suspicion de compromission. Le groupe reconnaît explicitement que des données appartenant à certains de ses patients ont été dérobées.
Selon les premières investigations, les informations concernées peuvent notamment comprendre les noms et prénoms, le sexe, les dates et lieux de naissance ainsi que les numéros de sécurité sociale.
Les coordonnées personnelles figurent également parmi les catégories potentiellement touchées : adresses postales, numéros de téléphone et adresses électroniques.
Plus préoccupant encore, l’incident concerne potentiellement des informations relatives au parcours médical des patients. Le groupe mentionne les dates de rendez-vous, les types d’examens réalisés et l’identité des médecins associés à leur suivi.
Ces éléments peuvent révéler qu’une personne a consulté un professionnel de santé ou réalisé un examen particulier. Même sans diagnostic ou compte rendu médical, leur divulgation peut donc constituer une atteinte à la confidentialité du parcours de soins.
Attention toutefois : l’établissement précise que les catégories exactes de données compromises restent à déterminer individuellement. La liste communiquée ne signifie donc pas que toutes ces informations ont été volées pour chaque patient concerné.
Une piste mène au logiciel One Manager de Softway Medical
L’Imagerie des 3 Rivières ne dévoile pas l’identité du prestataire informatique visé. Plusieurs éléments relevés par Cyberattaque.org permettent néanmoins d’établir un rapprochement avec un incident récemment confirmé dans le secteur de la radiologie française.
Le site Internet du groupe dispose d’un espace permettant aux patients de consulter les résultats de leurs examens. Lors de nos vérifications, une version de ce parcours renvoyait directement vers l’adresse i3r.onemanager.fr, un sous-domaine associé à One Manager.
Or, One Manager est précisément le logiciel de radiologie édité par Softway Medical, un groupe informatique français qui a reconnu le 8 novembre 2026 une violation de données provoquée par des acteurs malveillants.
Cette cyberattaque a conduit l’éditeur à notifier ses clients concernés et à suspendre temporairement certains accès à sa solution. Le groupe assurait avoir pris les mesures nécessaires pour interrompre la compromission.
Les dates sont particulièrement proches : Softway Medical confirme son incident le 8 novembre, tandis que l’Imagerie des 3 Rivières publie son avis quatre jours plus tard. La nature du logiciel et la présence d’un lien vers One Manager sur le site du groupe renforcent ce rapprochement.
Il manque cependant une confirmation explicite des deux organisations pour établir que le vol de données annoncé à Montauban résulte bien de cette intrusion chez Softway Medical. Le groupe de radiologie n’a pas nommé son prestataire dans sa notification publique.
Un risque de faux messages médicaux particulièrement crédibles
La combinaison des données potentiellement compromises présente un risque spécifique : elle pourrait permettre à des fraudeurs de personnaliser leurs tentatives d’hameçonnage en utilisant des informations qui paraissent connues uniquement des professionnels de santé.
Un message frauduleux pourrait, par exemple, faire référence à un examen récent, à un rendez-vous médical ou à un établissement fréquenté par la victime pour lui demander de vérifier son dossier, de confirmer son identité ou de régler une prétendue facture.
Le numéro de sécurité sociale, lorsqu’il est compromis, constitue également une information particulièrement sensible susceptible d’être réutilisée dans des démarches frauduleuses ou pour renforcer la crédibilité d’une tentative d’usurpation d’identité.
Ces risques ne sont pas seulement théoriques pour l’établissement. Dans son avis de sécurité, l’Imagerie des 3 Rivières invite expressément ses patients à se méfier des communications faisant référence à leurs examens ou à leur dossier médical, notamment lorsqu’elles prétendent provenir du groupe, de l’Assurance Maladie, d’une mutuelle ou d’un établissement bancaire.
Le groupe rappelle qu’il ne demandera jamais de mots de passe, de coordonnées bancaires ou de codes reçus par SMS à la suite d’une sollicitation téléphonique ou électronique.
Aucune campagne de fraude exploitant les données dérobées à ses patients n’a toutefois été confirmée publiquement à ce stade.
Une plainte déposée et des patients qui restent à identifier
À la suite de la découverte de l’incident, l’Imagerie des 3 Rivières indique avoir notifié la Commission nationale de l’informatique et des libertés (CNIL) et déposé plainte.
Des investigations sont toujours menées avec le prestataire concerné et des experts en cybersécurité afin de déterminer précisément quelles informations ont été compromises.
L’établissement annonce que les patients concernés seront informés individuellement lorsque les éléments nécessaires à leur identification seront disponibles. Au 16 novembre 2026, aucun nombre de victimes n’a été rendu public.
Il reste notamment à savoir sur quelle période les données dérobées ont été enregistrées et si les informations proviennent d’un ou de plusieurs établissements exploités par le groupe. La présence de différents sites médicaux dans son réseau ne permet pas, à elle seule, de déterminer le périmètre exact de la violation.
Les patients souhaitant obtenir des précisions peuvent contacter le délégué à la protection des données du groupe à l’adresse dpo@i3r82.fr. L’établissement précise que sa communication sera actualisée en fonction de l’avancement des investigations.
Cette cyberattaque soulève désormais une interrogation importante : combien de patients de radiologie ont vu leurs informations personnelles dérobées à la suite des incidents informatiques signalés en novembre ? À Montauban, le vol de données est officiellement reconnu, mais son ampleur reste inconnue. Le rapprochement avec Softway Medical constitue une piste documentaire sérieuse dont la confirmation permettrait de mieux comprendre les conséquences de l’attaque chez cet éditeur de logiciels médicaux.