Trois jours après les premières alertes, l’affaire 1001RDV prend une dimension particulièrement inquiétante. Le 14 novembre 2026, le cybercriminel Chimera a annoncé la mise en vente de 23,3 millions de lignes de données attribuées à Logicielnet et à sa plateforme française de rendez-vous médicaux 1001RDV. Cyberattaque.org s’est procuré les échantillons diffusés et a analysé neuf fichiers contenant des informations sur des patients, leurs rendez-vous, des échanges de télésecrétariat médical et des comptes utilisateurs. Ces découvertes interviennent alors que Logicielnet avait publiquement limité la cyberattaque à son site vitrine WordPress, contestant toute fuite de données de patients.
Logicielnet est un éditeur français de solutions de gestion téléphonique, de télésecrétariat et de prise de rendez-vous, appartenant au groupe IPContact. L’entreprise développe notamment 1001RDV, un service utilisé par des professionnels de santé pour organiser leurs consultations, gérer les appels des patients et transmettre des rappels de rendez-vous. Ses logiciels interviennent ainsi dans le fonctionnement quotidien de cabinets médicaux et de structures de soins.
Une première alerte le 12 novembre, des démentis et désormais des fichiers diffusés
Dès le 12 novembre, Cyberattaque.org avait donné l’alerte concernant une cyberattaque visant 1001RDV. Une première revendication évoquait déjà les données de plus de neuf millions de patients et une importante quantité de fichiers attribués à Logicielnet.
Dans une réponse rapportée par la presse spécialisée, l’éditeur avait reconnu une intrusion informatique, mais assuré que celle-ci concernait uniquement son site vitrine WordPress. Logicielnet affirmait que cet environnement était séparé des applications professionnelles et des bases contenant les informations des patients.
L’entreprise contestait alors l’existence d’une fuite massive, indiquant que ses investigations n’avaient identifié aucune extraction de données personnelles.
Mais le samedi 14 novembre, à 20 h 13, le hacker Chimera publie une nouvelle annonce proposant à la vente une importante base attribuée à Logicielnet et 1001RDV.
Cette fois, le cybercriminel accompagne ses déclarations de fichiers structurés contenant des données de patients, de rendez-vous et de messagerie médicale. Ces nouveaux éléments nécessitent des explications autrement plus précises qu’un simple incident limité à un site institutionnel.
23,3 millions de lignes annoncées, dont neuf millions de fiches patients
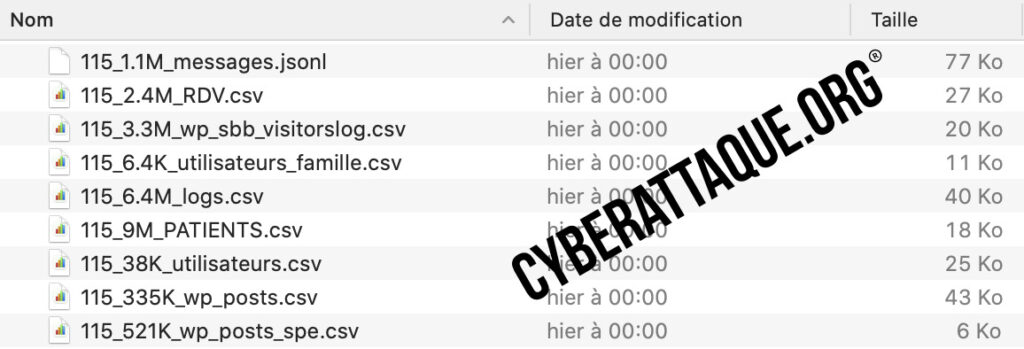
Chimera revendique 23 295 794 lignes de données, réparties dans plusieurs fichiers CSV et JSONL, pour un volume total annoncé de 4,9 Go.
Le pirate fournit notamment les volumes suivants :
- Environ 9 millions de lignes de patients ;
- 6,4 millions de journaux techniques ;
- 3,3 millions de traces de visites sur des sites web ;
- 2,4 millions d’enregistrements de rendez-vous ;
- 1,1 million de messages ;
- Plusieurs centaines de milliers de fiches et de publications relatives à des professionnels de santé ;
- Des fichiers de comptes utilisateurs et de profils familiaux.
Selon son inventaire, l’ensemble comprendrait également 4,34 millions de numéros de téléphone, 312 860 adresses email, 295 284 commentaires et 16 020 numéros de Sécurité sociale.
Ces chiffres sont ceux revendiqués par Chimera. Les 23,3 millions de lignes mélangent plusieurs types d’enregistrements, dont des journaux techniques : ils ne correspondent pas à 23,3 millions de patients distincts.
Ce que révèle notre analyse des fichiers diffusés
Cyberattaque.org s’est procuré les échantillons accompagnant la publication de Chimera et a examiné neuf fichiers représentant environ un millier de lignes. Leur contenu est cohérent avec différentes composantes d’un environnement de gestion de rendez-vous et de télésecrétariat.
Dans le fichier consacré aux patients, notre analyse porte sur 114 fiches distinctes. Elles contiennent notamment :
- 114 noms et 113 prénoms renseignés ;
- 102 dates de naissance ;
- 95 numéros de téléphone portable ;
- 40 adresses email ;
- 105 champs de commentaires renseignés ;
- Des identifiants permettant de rapprocher certains enregistrements.
Les coordonnées postales sont incomplètes dans cet échantillon. Les noms et prénoms sont en revanche bien présents, associés à d’autres informations d’identification.
Aucun numéro de Sécurité sociale renseigné n’a été identifié dans les 114 fiches examinées. Le pirate en revendique pourtant plus de 16 000 dans l’ensemble proposé à la vente. Ce volume ne peut donc pas être confirmé sur la base de ces extraits.
Un autre fichier comporte 114 enregistrements de rendez-vous, avec des identifiants de contacts, des noms de praticiens, des dates et des horaires. Une cinquantaine de fiches contiennent également un champ d’adresse de téléconsultation renseigné. Leur validité actuelle n’a pas été vérifiée.
La structure de ces données va bien au-delà des informations habituellement présentes dans une simple base de site vitrine. Elle correspond à des fonctionnalités métier utilisées pour organiser des consultations et assurer la relation entre les patients et les professionnels de santé.
Des messages médicaux contenant des informations particulièrement sensibles
C’est probablement l’aspect le plus préoccupant des fichiers examinés. L’un des ensembles porte sur les messages échangés dans le cadre des activités de télésecrétariat.
Cyberattaque.org a analysé 115 messages comprenant des objets, des contenus textuels, des références d’utilisateurs, des dates de création et des informations relatives à leur traitement.
Les échanges consultés font notamment référence à des ordonnances, des examens médicaux, des résultats, des douleurs, des hospitalisations et des situations d’urgence.
Certains messages concernent également des appels de proches ou des demandes transmises aux cabinets médicaux.
Ces contenus démontrent que les extraits ne se limitent pas à des annuaires ou à des coordonnées administratives. Ils comprennent des informations issues de la relation entre les patients, les secrétariats et les professionnels de santé.
Même sans dossier médical complet, un message évoquant un examen, un traitement ou un résultat peut révéler des éléments confidentiels sur le parcours de soins d’une personne.
Cyberattaque.org ne reproduit pas ces échanges afin de préserver la confidentialité des personnes mentionnées.
Des comptes utilisateurs et des journaux techniques également présents
Les fichiers analysés comprennent également des informations relatives aux comptes de la plateforme et à son fonctionnement technique.
Dans un échantillon de 114 comptes utilisateurs, les fiches comportent notamment des identités, des adresses email, des numéros de téléphone et des informations d’inscription.
Les 114 valeurs de mots de passe examinées apparaissent sous la forme d’empreintes de 32 caractères hexadécimaux. Elles ne sont donc pas directement lisibles en clair dans cet échantillon. L’algorithme employé n’a cependant pas été confirmé.
Un autre fichier contient des informations concernant les membres de familles associés à des comptes utilisateurs.
Les journaux techniques présentent, quant à eux, des dates de connexion, des adresses IP, des informations sur les navigateurs, des références de serveurs et des identifiants de session.
Les échantillons contiennent des données anciennes, notamment des messages datant de 2013, des connexions de 2016 et des journaux de visites de 2025. Ces dates correspondent à l’activité enregistrée dans les fichiers et non nécessairement au moment de leur extraction par les pirates.
Logicielnet a-t-il sous-estimé la gravité des premières alertes ?
La question se pose désormais clairement au regard des éléments diffusés.
Le 12 novembre, Logicielnet présentait l’incident comme une compromission limitée à son site WordPress, sans accès identifié aux données professionnelles ou aux informations des patients.
Or les échantillons désormais disponibles contiennent précisément des structures de données de patients, des rendez-vous et des messages de télésecrétariat.
Il reste nécessaire de déterminer leur origine exacte : les fichiers pourraient notamment provenir d’une compromission distincte, d’un ancien export, d’une sauvegarde ou d’un accès à un système professionnel.
Leur existence ne démontre donc pas, à elle seule, que la vulnérabilité WordPress reconnue par l’éditeur a permis d’accéder aux bases de patients.
Mais la réponse initiale de Logicielnet paraît aujourd’hui insuffisante. L’entreprise doit désormais expliquer comment des données correspondant à ses activités de prise de rendez-vous et de télésecrétariat se retrouvent dans une publication cybercriminelle, et si ces informations proviennent bien de ses systèmes ou de ceux d’un prestataire.
À ce stade, aucun élément nouveau n’établit que Logicielnet a reçu directement les alertes de Cyberattaque.org avant sa réponse publique. En revanche, la nouvelle publication confirme que les interrogations soulevées dès le 12 novembre méritaient des investigations approfondies.
Des millions de patients potentiellement exposés à des fraudes ciblées
Si les volumes revendiqués sont authentifiés, les conséquences pourraient être considérables.
Des cybercriminels disposant de coordonnées personnelles, de dates de rendez-vous et de références à des praticiens pourraient organiser des campagnes de fraude particulièrement crédibles.
Un faux message pourrait notamment annoncer une modification de consultation, un résultat médical disponible, un document à transmettre ou un paiement nécessaire pour confirmer un rendez-vous.
La présence de messages de télésecrétariat accroît la sensibilité de l’affaire. Ces échanges peuvent permettre de connaître des éléments du parcours médical d’une personne sans avoir accès à son dossier médical complet.
Les professionnels de santé utilisant ces services pourraient eux aussi être visés par des tentatives d’usurpation d’identité ou des messages frauduleux adressés à leurs patients.
Aucune exploitation frauduleuse de ces informations n’a été établie dans le cadre de cette enquête.
Une nouvelle étape dans l’affaire 1001RDV, des réponses toujours attendues
Au 15 novembre 2026, la cyberattaque contre le site vitrine de Logicielnet a été reconnue par l’éditeur, tandis que Chimera revendique désormais la vente de 23,3 millions de lignes attribuées à ses différentes activités.
L’analyse indépendante des échantillons par Cyberattaque.org confirme la présence de fichiers structurés contenant des données de patients, des rendez-vous, des messages de télésecrétariat et des informations techniques.
Le nombre réel de personnes touchées, la provenance exacte de ces fichiers, la date de leur extraction et les 16 020 numéros de Sécurité sociale revendiqués restent à établir.
La priorité est désormais d’obtenir une clarification technique de Logicielnet et d’IPContact sur la provenance de ces données, les systèmes concernés et les éventuelles mesures d’information des professionnels de santé et des patients.
Après avoir ramené l’affaire à la compromission d’un site vitrine, Logicielnet se retrouve confronté à des fichiers dont le contenu soulève des questions beaucoup plus graves. La publication de données liées aux rendez-vous et aux échanges médicaux mérite désormais des réponses précises, à la hauteur des informations personnelles qui pourraient avoir été exposées.