Le groupe français Softway Medical confirme avoir été victime d’une cyberattaque ayant entraîné une violation de données sur One Manager, son logiciel utilisé par des centres et services de radiologie. Dans un communiqué publié le 8 novembre 2026, l’éditeur de logiciels médicaux reconnaît qu’un acte malveillant a permis de compromettre la confidentialité de certaines informations. Plusieurs clients ont été directement notifiés et certains accès informatiques ont été suspendus. L’entreprise ne précise cependant ni le nombre d’établissements concernés ni la nature exacte des données exposées.
Softway Medical est un groupe français spécialisé dans les logiciels et l’hébergement informatique destinés aux professionnels de santé. Implanté à Fuveau, dans les Bouches-du-Rhône, il développe des solutions utilisées dans les hôpitaux, les laboratoires de biologie médicale et les centres d’imagerie. Présent en France, en Belgique et au Canada, le groupe emploie plus de 1 200 collaborateurs et revendique plus de 200 000 professionnels de santé utilisant ses solutions.
Une cyberattaque contre One Manager, le logiciel utilisé par les radiologues
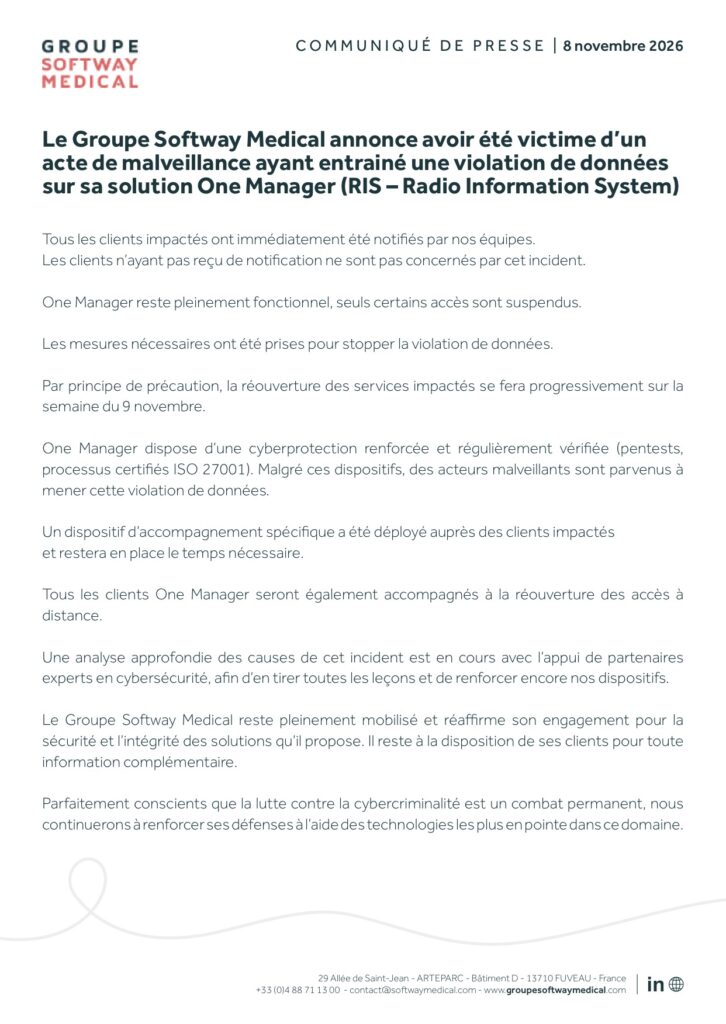
Dans son communiqué du 8 novembre 2026, Softway Medical annonce avoir identifié une intrusion malveillante ayant provoqué une violation de données sur son logiciel One Manager.
One Manager est un système d’information radiologique, également appelé RIS (Radiology Information System). Il accompagne les établissements d’imagerie médicale dans la gestion des patients, des rendez-vous, des examens et des comptes rendus.
Le logiciel permet notamment de centraliser les informations administratives des patients, de gérer les plannings des radiologues, d’assurer le suivi des examens et de faciliter la transmission des résultats aux professionnels de santé.
Softway Medical confirme que des acteurs malveillants sont parvenus à provoquer une violation de données malgré les dispositifs de protection de son environnement informatique.
L’éditeur indique avoir immédiatement pris les mesures nécessaires pour interrompre la compromission. La date exacte de l’intrusion et sa durée ne sont toutefois pas communiquées.
Des centres de radiologie prévenus, mais combien de patients concernés ?
Softway Medical affirme avoir directement averti l’ensemble de ses clients concernés par la violation de données. L’entreprise précise que les établissements n’ayant reçu aucune notification ne sont pas touchés par cet incident.
En revanche, plusieurs informations essentielles manquent toujours :
- Le nombre de centres et de services de radiologie concernés ;
- Le nombre de patients dont les informations pourraient avoir été compromises ;
- Les catégories exactes de données concernées ;
- L’existence éventuelle d’une extraction de fichiers ;
- La période pendant laquelle les attaquants ont pu accéder aux informations.
Cette absence de précisions est particulièrement importante compte tenu de la nature du logiciel touché.
One Manager peut traiter des informations sensibles comme l’identité des patients, leurs rendez-vous, les examens réalisés et les comptes rendus médicaux. Sa documentation commerciale mentionne également des fonctionnalités de consultation des résultats et de suivi des doses de rayonnement.
Attention toutefois : le fait que One Manager puisse gérer ces informations ne signifie pas qu’elles ont toutes été compromises. À ce stade, Softway Medical ne confirme pas la divulgation de comptes rendus médicaux, d’images de radiologie ou de diagnostics.
Certains accès suspendus, mais le logiciel reste opérationnel
Pour contenir l’incident, Softway Medical a suspendu certains accès à sa solution One Manager, tout en assurant que le logiciel demeure fonctionnel.
L’entreprise annonce une réouverture progressive des services concernés pendant la semaine du 9 novembre 2026, avec un accompagnement spécifique des établissements utilisateurs.
Les clients seront notamment accompagnés lors du rétablissement des accès à distance, un élément important pour les organisations médicales qui utilisent des infrastructures accessibles depuis plusieurs sites.
Aucune interruption généralisée des examens de radiologie ni aucune conséquence directe sur la prise en charge des patients n’a été annoncée. Les services suspendus et les éventuelles perturbations locales n’ont cependant pas été détaillés.
Comment des pirates ont-ils pu contourner les protections de Softway Medical ?
Dans son communiqué, le groupe souligne que One Manager dispose de protections régulièrement évaluées, notamment au moyen de tests d’intrusion et de processus certifiés ISO 27001.
Ces mesures n’ont pourtant pas empêché la violation de données reconnue par l’entreprise.
La méthode employée par les attaquants reste inconnue. La compromission d’un accès distant, l’utilisation d’identifiants détournés ou l’exploitation d’une vulnérabilité applicative figurent parmi les scénarios possibles, sans qu’aucun ne soit confirmé.
Un autre élément mérite attention : One Manager peut fonctionner sous différentes architectures, notamment en hébergement externalisé ou sur les infrastructures des établissements. Le communiqué ne précise pas quel environnement technique a été compromis.
Softway Medical indique qu’une investigation approfondie est en cours avec l’aide d’experts externes en cybersécurité pour identifier les causes de l’incident et renforcer ses protections.
Un précédent incident avait déjà concerné un logiciel du groupe en 2024
Ce n’est pas la première fois qu’un logiciel commercialisé par Softway Medical se retrouve associé à une affaire de vol de données.
En novembre 2024, un établissement du groupe Aléo Santé utilisant le logiciel MediBoard avait été victime d’une cyberattaque ayant entraîné une importante fuite de données de patients.
Les investigations avaient alors établi qu’un attaquant avait usurpé un compte à privilèges au sein de l’infrastructure de l’établissement pour extraire des informations à l’aide des fonctionnalités normales du logiciel.
Softway Medical avait précisé que son logiciel MediBoard n’était pas en cause et que les données compromises n’étaient pas hébergées par le groupe.
Cette précédente affaire doit être distinguée de l’incident actuel, pour lequel Softway Medical reconnaît directement une violation de données touchant sa solution One Manager. Aucun lien technique entre les deux événements n’est établi.
Une violation confirmée, mais des zones d’ombre sur les données médicales
Au 10 novembre 2026, la cyberattaque et la violation de données sur One Manager sont officiellement confirmées. Softway Medical assure avoir stoppé l’incident et engagé la remise en service des accès temporairement suspendus.
En revanche, l’entreprise ne communique toujours pas le nombre de structures médicales concernées, le volume des informations compromises ni l’identité des attaquants.
Si des données de patients ont effectivement été exposées, les risques pourraient comprendre des tentatives d’hameçonnage médical, des usurpations d’identité ou des atteintes à la confidentialité des informations de santé. L’absence de détails sur les données concernées ne permet toutefois pas d’évaluer précisément ces risques.
Cette affaire soulève une question essentielle pour les établissements de santé : lorsqu’un éditeur informatique utilisé par plusieurs centres médicaux est compromis, les conséquences peuvent dépasser le périmètre d’un seul établissement. L’ampleur réelle de l’incident One Manager dépendra désormais des conclusions des investigations et des informations communiquées aux structures concernées.