Le Groupe GRIM, l’un des principaux réseaux de radiologie du Centre-Val de Loire, confirme avoir été touché par une cyberattaque visant un prestataire informatique. Des données personnelles de patients ont été consultées sans autorisation. Une enquête menée par Cyberattaque.org permet de rapprocher cet incident de la récente cyberattaque contre Softway Medical : un document officiel révèle que le groupe de radiologie utilisait précisément le logiciel One Manager, compromis quelques jours auparavant.
Implanté dans les régions de Tours et d’Orléans, le Groupe GRIM compte cinq cabinets de radiologie et trois centres d’imagerie médicale, spécialisés notamment dans les scanners, IRM, échographies et mammographies. Le réseau, qui appartient à Simago, revendique 49 radiologues et accueille des patients dans plusieurs établissements d’Indre-et-Loire et du Loiret.
Le Groupe GRIM confirme une cyberattaque et l’exposition de données de patients
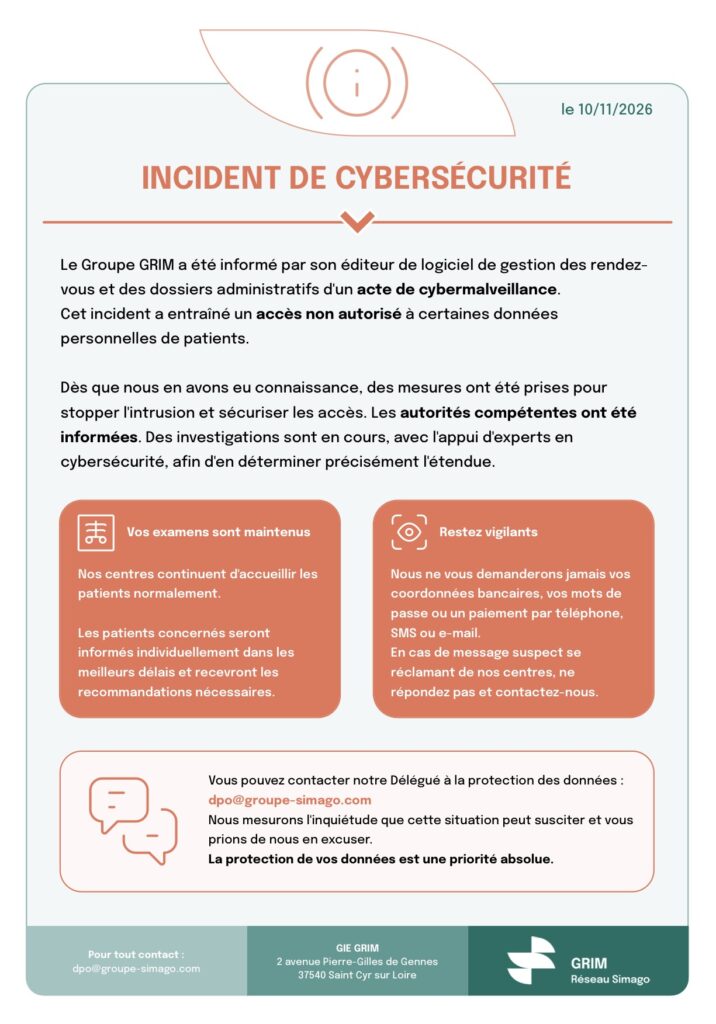
Dans une communication officielle datée du 10 novembre 2026 et publiée sur son site Internet, le Groupe GRIM reconnaît avoir été informé d’un incident de cybersécurité par son éditeur de logiciel chargé de la gestion des rendez-vous et des dossiers administratifs.
L’établissement confirme que cette cyberattaque a entraîné un accès non autorisé à certaines données personnelles de patients. Le groupe indique avoir pris des mesures pour sécuriser les accès et stopper l’intrusion, tandis que les autorités compétentes ont été informées. Des investigations sont toujours en cours avec l’appui d’experts en cybersécurité.
Pour le moment, le Groupe GRIM ne précise ni le nombre de patients concernés, ni les catégories exactes d’informations compromises. Il n’indique pas non plus si les données ont été copiées ou uniquement consultées par les attaquants.
Les examens médicaux restent assurés dans les établissements du réseau. Le site officiel du groupe signale toutefois une indisponibilité temporaire de la consultation des images en ligne. Les patients concernés doivent être informés individuellement et recevoir les recommandations nécessaires.
Un document retrouvé par Cyberattaque.org révèle un lien avec Softway Medical
C’est en examinant les informations disponibles sur le prestataire informatique du Groupe GRIM que Cyberattaque.org a identifié un rapprochement particulièrement intéressant avec une autre cyberattaque récemment confirmée dans le secteur médical.
Le 8 novembre 2026, l’éditeur français Softway Medical reconnaissait officiellement une violation de données concernant One Manager, son logiciel de gestion des centres de radiologie. L’incident, survenu le 5 novembre, avait conduit l’entreprise à suspendre temporairement certains accès informatiques et à avertir les établissements concernés.
Or, un accord collectif signé le 28 novembre 2024 au sein du Groupe GRIM apporte un élément déterminant : il mentionne explicitement l’utilisation du logiciel One Manager pour le suivi des dossiers et des examens d’échographie.
Ce document précise notamment que les données utilisées pour calculer certaines primes d’activité sont extraites du système d’information radiologique One Manager. Il constitue une preuve documentaire indépendante de l’utilisation de ce logiciel au sein du Groupe GRIM à cette date.
Le rapprochement repose donc sur plusieurs éléments concordants : le logiciel identifié dans les documents du GRIM, la nature de la cyberattaque annoncée par Softway Medical et la proximité des dates de notification. Le Groupe GRIM a également été informé par son éditeur, comme Softway Medical affirme l’avoir fait auprès de tous ses clients touchés.
Ces éléments désignent Softway Medical comme une piste sérieuse, sans permettre d’affirmer définitivement que les deux communications concernent la même intrusion. Le Groupe GRIM ne nomme pas son prestataire dans son avis du 10 novembre, et le document de 2024 ne garantit pas à lui seul que One Manager était encore utilisé au moment de l’attaque.
Une cyberattaque qui touche plusieurs établissements médicaux français
Ce rapprochement intervient alors que les conséquences de la cyberattaque de Softway Medical commencent à apparaître dans plusieurs établissements français. Comme l’expliquait déjà Cyberattaque.org, l’éditeur a reconnu une violation de données sur One Manager, un logiciel central dans l’organisation quotidienne des centres d’imagerie médicale.
Le CHU de Reims a notamment confirmé le 13 novembre avoir été informé par Softway Medical Imaging d’une violation de données concernant une solution de consultation des résultats d’imagerie. L’établissement précise que l’incident touche de nombreux cabinets de radiologie et plusieurs structures de santé en France.
Selon les précisions apportées par un responsable de Softway Medical au média spécialisé Docteur Imago, quelques dizaines de clients seraient concernés parmi les quelque 1 100 clients de l’éditeur dans le secteur de la radiologie. L’attaque aurait été réalisée au moyen d’une usurpation d’identité permettant une connexion extérieure au logiciel.
Le nombre total de patients affectés à l’échelle nationale n’a cependant pas été communiqué. Il reste également impossible de déterminer si les mêmes catégories de données ont été exposées dans chaque établissement.
Quelles données médicales ont été compromises ?
Le système One Manager intervient dans la gestion administrative et médicale des examens radiologiques. Il peut notamment centraliser des informations d’identification, des rendez-vous et des éléments liés au parcours d’examen des patients.
La compromission d’un tel logiciel présente donc un risque particulier pour la confidentialité des informations traitées dans les centres d’imagerie. Toutefois, le fait qu’un logiciel puisse accéder à certaines données ne signifie pas que toutes ces informations ont effectivement été compromises lors de l’attaque.
Dans le cas du Groupe GRIM, aucune communication officielle ne confirme à ce stade le vol de comptes rendus médicaux, de diagnostics, d’images de radiologie ou de données bancaires. Le périmètre exact de l’accès non autorisé reste à déterminer.
Le groupe appelle néanmoins ses patients à la vigilance face aux messages suspects se présentant comme des communications de ses centres. Il rappelle qu’aucune demande de coordonnées bancaires, de mots de passe ou de paiement ne sera effectuée par téléphone, SMS ou courrier électronique.
Des patients à prévenir et plusieurs questions sans réponse
La confirmation du Groupe GRIM apporte un nouvel éclairage sur les conséquences d’une cyberattaque contre un prestataire informatique du secteur médical. Lorsqu’un logiciel est utilisé par plusieurs établissements, une seule intrusion peut avoir des répercussions sur de nombreux centres et leurs patients.
Les investigations doivent désormais permettre de déterminer combien de patients du Groupe GRIM sont concernés, quelles données ont été consultées et si certaines ont été extraites. L’identité exacte du prestataire à l’origine de la notification reste également à établir publiquement.
Le Groupe GRIM a mis à disposition une adresse de contact pour les personnes souhaitant obtenir des informations sur cet incident : dpo@groupe-simago.com.
Au 16 novembre 2026, la cyberattaque et l’accès non autorisé à des données personnelles de patients sont officiellement confirmés par le Groupe GRIM. Le lien avec la cyberattaque de Softway Medical repose sur des éléments documentaires concordants, mais demeure à confirmer par les organisations concernées.