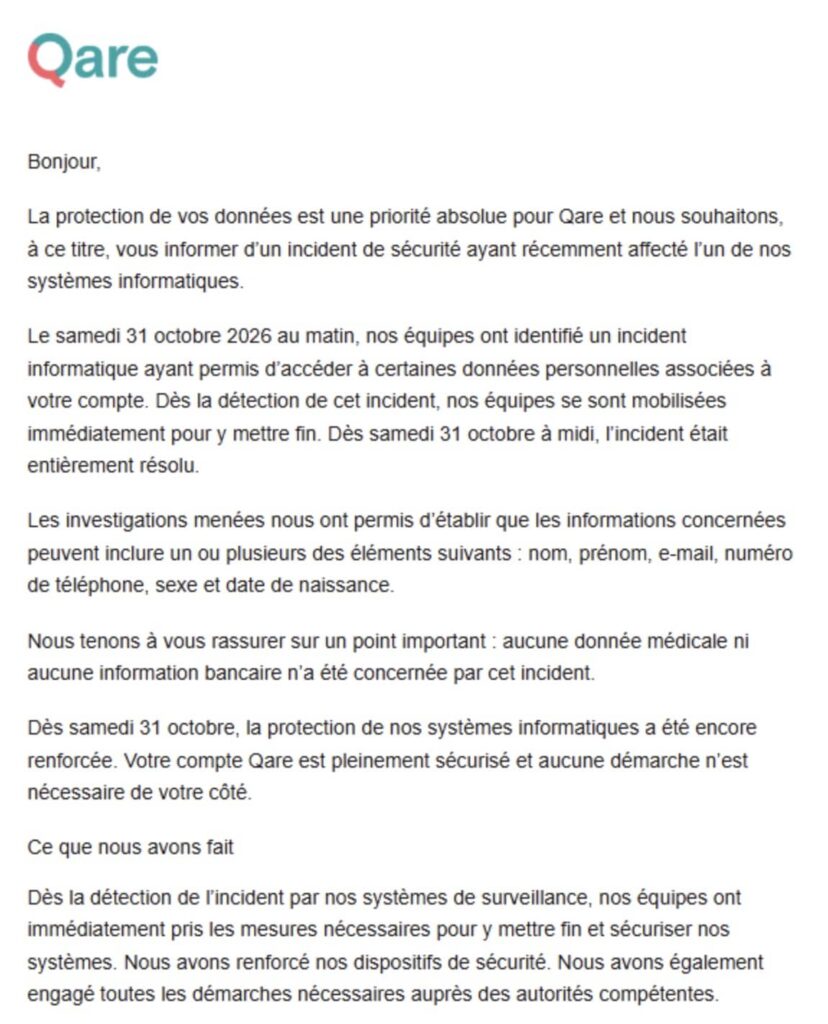
Qare, l’un des leaders français de la téléconsultation médicale, confirme avoir été victime d’une cyberattaque ayant permis à un tiers non autorisé d’accéder aux données personnelles de certains patients. Dans un email dont Cyberattaque.org s’est procuré une copie, l’entreprise reconnaît qu’un incident informatique a été détecté le samedi 31 octobre 2026 au matin. Les informations exposées peuvent comprendre les noms, prénoms, adresses email, numéros de téléphone, sexes et dates de naissance des utilisateurs. Qare assure cependant qu’aucune donnée médicale ni bancaire n’a été concernée.
Créée en 2017 et basée à Paris, Qare est une plateforme française permettant de consulter des médecins généralistes et spécialistes à distance. Propriété du groupe européen HealthHero depuis avril 2021, elle propose des téléconsultations, des prescriptions médicales et des services de suivi des patients. Selon ses chiffres officiels de septembre 2026, Qare a réalisé plus de 11 millions de téléconsultations auprès de 3,8 millions de patients. La plateforme s’appuie également sur environ 2 500 professionnels de santé.
Une intrusion détectée le samedi 31 octobre et stoppée avant midi
Dans sa notification adressée aux utilisateurs concernés, Qare indique avoir détecté un incident informatique le samedi 31 octobre 2026 au matin.
Cet incident a permis à un individu non autorisé d’accéder à certaines données personnelles associées aux comptes de la plateforme.
L’entreprise affirme avoir immédiatement mobilisé ses équipes de sécurité pour interrompre cet accès frauduleux. Selon sa communication, l’incident était entièrement résolu dès le samedi 31 octobre à midi.
La date exacte du début de l’intrusion n’est toutefois pas précisée. Il n’est donc pas possible de déterminer combien de temps l’attaquant a pu accéder aux informations avant sa détection.
Qare ne communique pas non plus sur la méthode employée, l’identité du cybercriminel ou le nombre de comptes concernés. La notification ne précise pas si les données ont été uniquement consultées ou si elles ont également été extraites.
Des informations personnelles sur les patients compromises
Les investigations menées par Qare ont permis d’identifier plusieurs catégories de données personnelles susceptibles d’avoir été exposées.
Selon le message adressé aux utilisateurs, les informations concernées peuvent comprendre :
- Noms et prénoms des patients ;
- Adresses email associées aux comptes ;
- Numéros de téléphone ;
- Sexes des utilisateurs ;
- Dates de naissance.
Qare précise qu’un utilisateur peut être concerné par une ou plusieurs de ces catégories d’informations, sans nécessairement avoir l’ensemble de ses données exposées.
La présence simultanée d’une identité, d’une date de naissance, d’un numéro de téléphone et d’une adresse email représente un risque particulier. Ces informations peuvent être utilisées pour identifier précisément une personne et construire des tentatives d’escroquerie personnalisées.
L’entreprise n’indique pas si les comptes de proches ou de mineurs éventuellement associés aux profils des utilisateurs figurent parmi les données concernées.
Les données médicales et bancaires n’auraient pas été accessibles
Dans son email, Qare assure qu’aucune donnée médicale ni aucune information bancaire n’a été concernée par la cyberattaque.
Cette précision est particulièrement importante pour une plateforme de téléconsultation. Ses services permettent notamment aux médecins de consulter des informations relatives aux patients, d’émettre des ordonnances et de transmettre des documents médicaux.
Aucune exposition de diagnostics, de prescriptions, de comptes rendus médicaux ou de contenus de téléconsultations n’est donc annoncée dans la notification.
Qare affirme également que les informations compromises ne permettent pas, à elles seules, d’accéder aux comptes des patients ou à leurs données médicales.
Il reste néanmoins une distinction importante : l’absence de documents médicaux dans la fuite ne signifie pas que les données exposées sont dépourvues de sensibilité.
Le fait qu’une personne possède un compte sur une plateforme de téléconsultation peut révéler son utilisation d’un service de santé, même sans permettre de connaître les motifs de ses consultations.
À ce stade, rien ne permet de déterminer si les attaquants ont pu identifier cette relation à partir des informations auxquelles ils ont eu accès.
Un incident sur une plateforme qui a accompagné 3,8 millions de patients
L’ampleur nationale de Qare constitue un élément important pour comprendre les enjeux de cette cyberattaque.
En septembre 2026, l’entreprise revendiquait 11 millions de téléconsultations réalisées depuis sa création et 3,8 millions de patients pris en charge.
Ces chiffres placent Qare parmi les principaux acteurs français de la santé numérique. La plateforme est également utilisée dans le cadre de partenariats avec des organismes complémentaires et des établissements d’enseignement supérieur.
Attention toutefois : ces 3,8 millions de patients correspondent à l’activité historique du service et non au nombre de victimes de la cyberattaque.
Qare ne fournit aucun bilan permettant de déterminer combien de personnes ont effectivement été exposées. Le nombre de notifications envoyées aux utilisateurs n’est pas davantage précisé.
La question reste donc entière : l’attaquant a-t-il accédé à un nombre limité de comptes ou à une base contenant les informations de nombreux utilisateurs ?
Des difficultés de connexion également signalées le 31 octobre
Un autre élément apparaît dans les recherches effectuées par Cyberattaque.org : plusieurs utilisateurs ont signalé des difficultés pour accéder à Qare le 31 octobre 2026, jour de la détection de l’intrusion.
Une plateforme publique de suivi des pannes recense 26 signalements ce jour-là. Plusieurs témoignages évoquent notamment une impossibilité de se connecter à leur compte, de s’identifier ou de réinitialiser leur mot de passe.
Ces signalements correspondent à des déclarations d’utilisateurs et ne constituent pas une confirmation technique d’une interruption des services.
La concordance avec la date de l’incident est intéressante, mais aucun élément ne permet d’établir que ces difficultés de connexion ont été provoquées par la cyberattaque ou par les mesures de sécurisation engagées par Qare.
L’entreprise n’évoque d’ailleurs aucune interruption généralisée des téléconsultations dans sa notification.
Comment les attaquants ont-ils pu accéder aux données ?
Le point d’entrée utilisé par le cybercriminel n’a pas été communiqué. Qare indique simplement qu’un incident a affecté l’un de ses systèmes informatiques et permis un accès non autorisé à des données associées aux comptes.
Plusieurs scénarios techniques pourraient expliquer ce type de compromission.
Une vulnérabilité dans une interface applicative pourrait notamment permettre d’accéder à des informations sans disposer des autorisations nécessaires. Une compromission d’identifiants professionnels ou d’un compte technique pourrait également donner accès à certaines ressources internes.
Aucune de ces hypothèses n’est cependant confirmée dans le cas de Qare. Les informations disponibles ne permettent pas non plus d’établir si l’intrusion concerne directement une application, une base de données ou un outil technique distinct.
Sur son site officiel, Qare indique conserver les données de ses patients auprès d’un hébergeur certifié pour les données de santé (HDS). Sa solution de téléconsultation a également obtenu en janvier 2026 une certification de conformité de l’Agence du numérique en santé portant notamment sur l’identification et l’hébergement sécurisé des informations médicales.
Ces dispositifs ne permettent pas à eux seuls d’exclure une compromission d’autres composants de la plateforme. La séparation des différents environnements informatiques pourrait toutefois contribuer à expliquer pourquoi Qare affirme que les données médicales et bancaires n’ont pas été concernées.
Il s’agit d’une hypothèse d’architecture, et non d’une conclusion des investigations de l’entreprise.
Un risque d’escroqueries ciblées au nom de Qare
La combinaison des données exposées pourrait faciliter des tentatives de fraude particulièrement crédibles contre les utilisateurs du service.
Un individu malveillant pourrait notamment se faire passer pour Qare, un professionnel de santé ou un service administratif afin de contacter les patients.
Les escroqueries pourraient prendre plusieurs formes : faux messages de mise à jour du compte, demandes de confirmation d’identité, prétendus remboursements de consultation ou sollicitations réclamant des coordonnées bancaires.
La connaissance du véritable nom, du numéro de téléphone et de la date de naissance d’un utilisateur pourrait renforcer la crédibilité de ces communications.
Les données pourraient également être recoupées avec d’autres fichiers personnels déjà diffusés lors de précédentes cyberattaques afin d’enrichir des profils destinés à des opérations frauduleuses.
Qare recommande à ses utilisateurs de rester vigilants face aux emails, SMS et appels inhabituels demandant des mots de passe, des coordonnées bancaires ou d’autres informations confidentielles.
Aucune utilisation frauduleuse des données liée à cet incident n’a été établie dans les éléments disponibles.
Qare affirme avoir sécurisé ses infrastructures et informé les autorités
Dans sa communication, Qare indique que l’incident a été entièrement résolu dès le 31 octobre à midi et que des protections supplémentaires ont été mises en place.
L’entreprise assure que les comptes utilisateurs sont sécurisés et qu’aucune démarche particulière n’est nécessaire de la part des patients.
Elle confirme également avoir engagé les démarches nécessaires auprès des autorités compétentes, sans détailler dans le message les organismes saisis ni la nature exacte des déclarations effectuées.
Deux adresses de contact sont mises à disposition des utilisateurs : service-client@qare.io pour les questions relatives à l’incident et dpo@qare.io pour les demandes concernant la protection des données personnelles.
En revanche, l’entreprise ne précise toujours pas le nombre de personnes touchées, la durée de l’accès non autorisé, la méthode d’intrusion ni si des informations ont effectivement été extraites.
Une cyberattaque confirmée et des questions sur son ampleur réelle
Au 12 novembre 2026, la cyberattaque du 31 octobre et l’accès non autorisé à certaines données personnelles sont officiellement reconnus par Qare dans sa notification aux utilisateurs.
L’entreprise affirme avoir maîtrisé l’incident en quelques heures après sa détection et exclut toute exposition des données médicales et bancaires.
Le périmètre réel de la compromission reste cependant inconnu. Aucun bilan chiffré n’a été communiqué et les informations disponibles ne permettent pas de confirmer une extraction massive ou une diffusion des données.
Cette affaire concerne un acteur majeur de la téléconsultation française, dont les services ont accompagné plusieurs millions de patients depuis leur lancement.
Elle rappelle que la protection des données de santé ne se limite pas aux dossiers médicaux : les identités et les coordonnées administratives conservées par les plateformes de soins constituent également des informations sensibles, particulièrement lorsqu’elles peuvent être associées à l’utilisation d’un service médical.