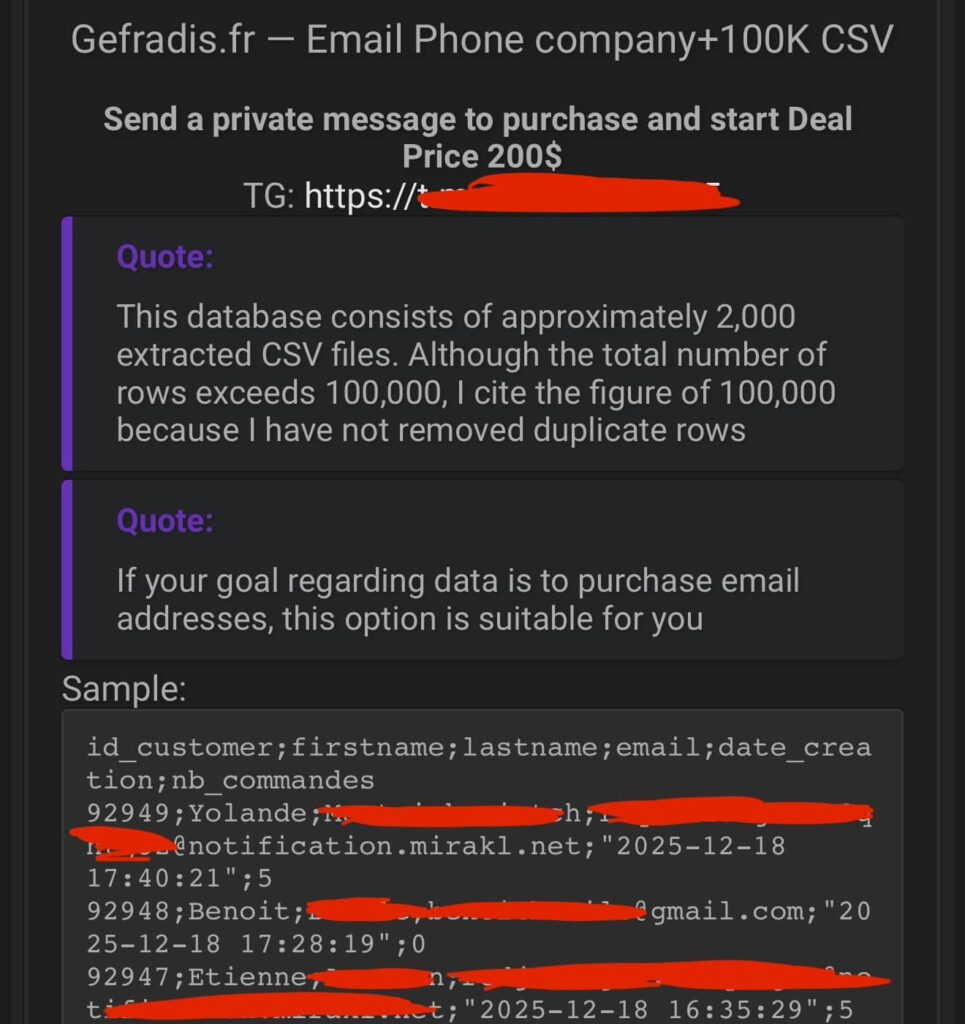
Gefradis, entreprise française spécialisée dans la vente de menuiseries sur mesure, fait l’objet d’une importante revendication de fuite de données. Un utilisateur utilisant le pseudonyme Sensitive2025 affirme détenir plus de 100 000 lignes de données provenant de gefradis.fr et propose l’ensemble à la vente pour 200 dollars.
Le hacker précise que les données proviendraient d’environ 2 000 fichiers CSV extraits. Le nombre total de lignes dépasserait 100 000, mais il indique lui-même ne pas avoir supprimé les doublons. Ce chiffre ne peut donc pas être assimilé à autant de clients uniques.
Emails, téléphones et historique commercial
Les extraits publiés montrent plusieurs ensembles de données différents. Certains contiennent les noms, prénoms, adresses email, numéros de téléphone, dates de création des comptes et nombre de commandes réalisées par les clients.
D’autres fichiers vont beaucoup plus loin et comportent des informations issues du suivi commercial : devis, dates de commande, montants payés, références de commandes et identité du commercial associé.
Des données professionnelles apparaissent également, permettant dans certains cas d’associer une adresse email à une entreprise.
Adresses de facturation et de livraison également exposées
Les fichiers présentés comprennent également des données issues de commandes avec les noms et prénoms des clients, adresses de facturation et de livraison, codes postaux, villes, numéros de téléphone, modes de livraison, quantités, prix et montants totaux.
Certaines commandes semblent provenir de places de marché utilisées par Gefradis. Les données font notamment apparaître des adresses email anonymisées ou techniques associées à ManoMano et à des plateformes reposant sur Mirakl, ainsi que des références à différentes marketplaces.
Des commandes à plusieurs milliers d’euros
Les extraits permettent parfois de connaître le montant exact dépensé par un client. Certaines commandes ou relations commerciales atteignent plusieurs milliers d’euros, avec des données permettant de relier directement ces montants à une adresse email ou un numéro de téléphone.
Les informations exposées semblent couvrir plusieurs périodes, avec notamment des données de commandes et de devis enregistrées en 2025 et 2026.
Plus de 100 000 lignes, mais un périmètre difficile à mesurer
La structure de la fuite montre que les données proviennent de plusieurs types d’exports. Une même personne peut donc apparaître à plusieurs reprises : dans son compte client, un devis, une commande, une adresse de livraison ou un autre fichier commercial.
Le hacker reconnaît lui-même ne pas avoir dédupliqué les données. Il est donc impossible à ce stade de déterminer précisément combien de clients uniques sont réellement concernés.
La méthode utilisée reste inconnue
Sensitive2025 ne donne aucune indication sur la manière dont les quelque 2 000 fichiers CSV auraient été récupérés. Leur diversité pourrait correspondre à des exports provenant de plusieurs fonctions commerciales ou administratives, mais aucun élément ne permet actuellement d’identifier le point d’entrée.
Une vulnérabilité, un compte compromis, un accès à un outil interne ou l’exposition d’un espace de stockage font partie des scénarios possibles, sans qu’il soit possible d’en confirmer un à ce stade.
Un risque élevé de phishing et de fraude commerciale
L’association entre identité, téléphone, email, adresse, historique de commande et montant dépensé permet de construire des attaques particulièrement crédibles.
Un cybercriminel pourrait par exemple se faire passer pour Gefradis ou pour un transporteur en évoquant une véritable commande, une livraison ou un devis, puis réclamer un paiement complémentaire ou rediriger la victime vers un faux site.
À ce stade, la fuite et son volume restent revendiqués par Sensitive2025. Les extraits publiés montrent néanmoins des données cohérentes avec des fichiers clients, commerciaux et de commandes associés à Gefradis. L’entreprise n’a pas encore confirmé publiquement l’incident ni son périmètre exact.