Bati-Avenue, spécialiste français de la vente en ligne de matériel et d’outillage pour les professionnels du bâtiment, confirme être à son tour concerné par la cyberattaque ayant touché Shipup, son prestataire chargé du suivi de certaines livraisons.
L’incident concerne plus précisément des clients ayant passé une commande auprès de Bati-Avenue via Amazon ou ManoMano. Certaines données transmises à Shipup pour assurer le suivi des colis ont pu être consultées par un tiers non autorisé.
Noms, prénoms et téléphones concernés
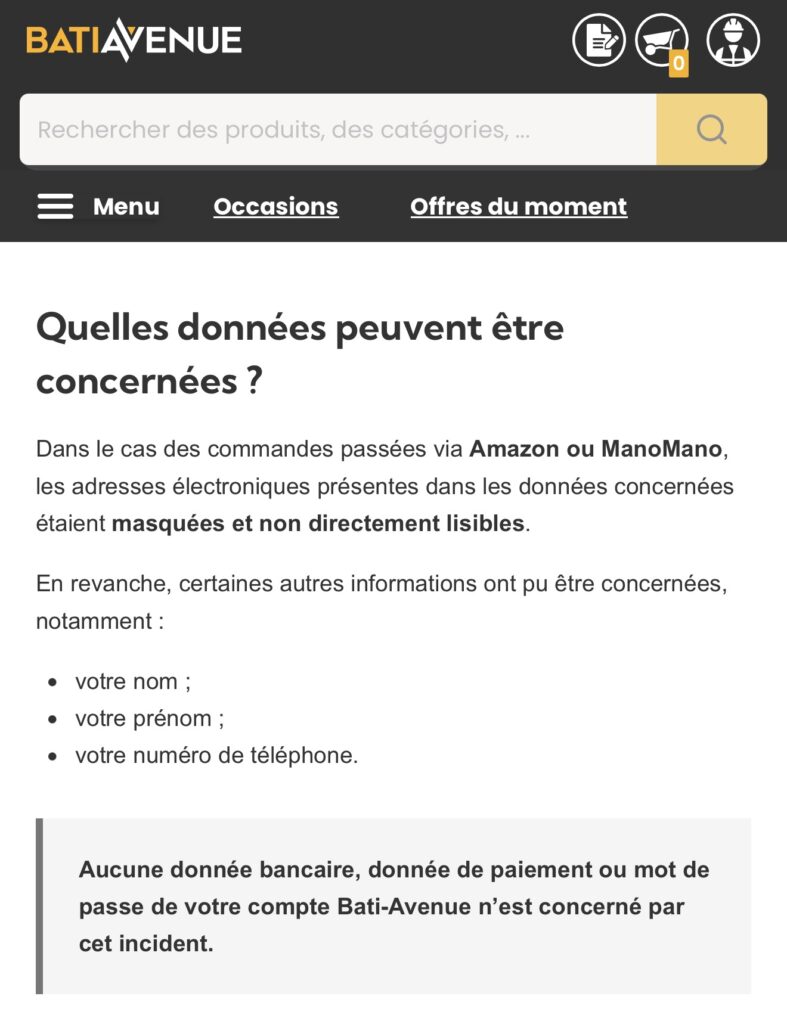
Selon l’information publiée par Bati-Avenue, les données susceptibles d’avoir été exposées comprennent les noms, prénoms et numéros de téléphone des clients concernés.
Dans le cas particulier des commandes réalisées via Amazon ou ManoMano, les adresses email transmises étaient en revanche masquées et non directement lisibles.
Bati-Avenue précise qu’aucune donnée bancaire, donnée de paiement ou mot de passe du compte Bati-Avenue n’est concerné par cet incident.
Une nouvelle entreprise touchée par l’incident Shipup
Cette notification ajoute Bati-Avenue à la liste des entreprises françaises concernées par la compromission de Shipup. La plateforme est utilisée par de nombreux sites marchands pour centraliser le suivi des commandes et envoyer les notifications liées aux livraisons.
Cyberattaque.org a déjà documenté plusieurs incidents présentant le même schéma : les systèmes du commerçant ne sont pas nécessairement directement compromis, mais des données clients transmises au prestataire logistique se retrouvent exposées à la suite de la cyberattaque subie par Shipup.
Bati-Avenue a notifié la CNIL
Bati-Avenue indique avoir engagé des vérifications avec Shipup afin d’identifier précisément les personnes et les informations concernées. L’entreprise confirme également avoir procédé à une notification auprès de la CNIL et suivre les mesures correctives déployées par son prestataire.
Le principal risque reste le phishing lié aux livraisons
Les données exposées peuvent être utilisées pour préparer des campagnes de phishing ou de smishing particulièrement crédibles. Un attaquant disposant du nom et du numéro de téléphone d’un véritable client peut tenter de se faire passer pour Bati-Avenue, Amazon, ManoMano, Shipup ou un transporteur.
De faux SMS évoquant une livraison bloquée, un colis à reprogrammer ou des frais supplémentaires pourraient ainsi être utilisés pour inciter les victimes à cliquer sur un lien ou communiquer des informations bancaires.
Cette confirmation montre une nouvelle fois l’effet domino provoqué par la compromission de Shipup : une attaque contre un seul prestataire peut conduire à l’exposition successive des clients de nombreuses enseignes utilisant le même service.