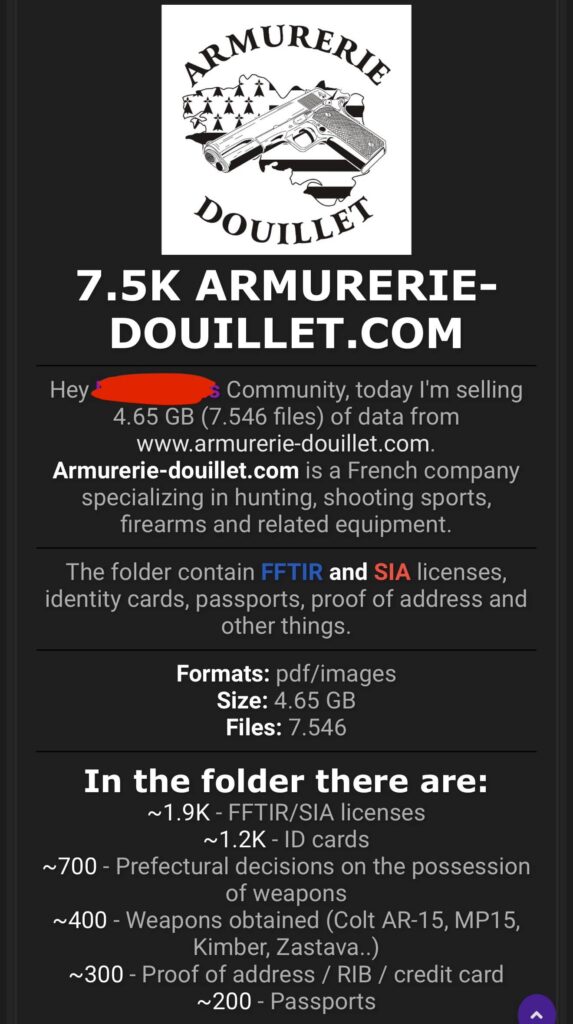
Armurerie Douillet-Dreumont, armurerie française spécialisée dans la chasse et le tir sportif, fait l’objet d’une importante revendication de cyberattaque. Le hacker ChimeraZ affirme avoir récupéré 4,65 Go de données représentant 7 546 fichiers, qu’il propose désormais à la vente.
L’entreprise exploite notamment des armureries à Pluméliau-Bieuzy et Vannes, dans le Morbihan, et commercialise des armes, munitions et équipements destinés notamment aux chasseurs et tireurs sportifs. Son site officiel est exploité sous l’enseigne Armurerie Douillet-Dreumont.
Licences FFTir, documents SIA et pièces d’identité
Contrairement à de nombreuses fuites constituées de simples bases clients, ChimeraZ revendique ici un ensemble composé essentiellement de documents PDF et d’images.
Selon l’inventaire publié par le hacker, le dossier contiendrait notamment environ 1 900 licences FFTir ou documents liés au SIA, 1 200 cartes d’identité, près de 700 décisions préfectorales relatives à la détention d’armes et environ 200 passeports.
ChimeraZ évoque également environ 300 justificatifs de domicile, RIB ou documents liés à des cartes bancaires, ainsi que plusieurs centaines de documents concernant des armes acquises.
Des documents permettant d’identifier précisément des détenteurs d’armes
Les décisions préfectorales décrites par le hacker sont particulièrement sensibles. Elles peuvent comporter le numéro SIA, les noms et prénoms, la date et le lieu de naissance, ainsi que l’adresse complète du détenteur.
À ces informations s’ajouteraient le numéro d’autorisation, le motif de détention, la période de validité et le nombre d’armes concernées. La fuite pourrait donc permettre d’associer directement une personne et son domicile à sa qualité de détenteur d’armes.
Le ministère de l’Intérieur rappelle que le Système d’information sur les armes (SIA) relie les détenteurs, les professionnels et l’administration, et permet notamment aux détenteurs de consulter les armes enregistrées dans leur « râtelier numérique ».
7 546 fichiers ne signifient pas 7 546 victimes
Le chiffre annoncé par ChimeraZ correspond à 7 546 fichiers et non à autant de personnes différentes. Un même client peut avoir transmis plusieurs documents dans le cadre d’un achat ou d’une procédure administrative : pièce d’identité, licence, justificatif de domicile, autorisation ou document SIA.
Il est donc impossible à ce stade de déterminer précisément combien de clients distincts sont concernés. Les différents volumes communiqués par le hacker restent également à considérer comme des estimations tant que l’intégralité des données n’a pas été analysée.
Pourquoi les armureries conservent autant de documents
La nature des fichiers s’explique en partie par les obligations entourant la vente et la détention d’armes. Selon la situation, les armuriers doivent vérifier l’identité du client ainsi que les titres et autorisations lui permettant d’acquérir une arme.
Le SIA attribue par ailleurs un numéro personnel au détenteur, utilisé par les professionnels des armes et l’administration. Pour certains détenteurs, le système centralise également les armes enregistrées à leur nom.
Un risque qui dépasse largement le phishing
L’exposition est particulièrement préoccupante car les documents revendiqués peuvent permettre de connaître simultanément l’identité, l’adresse et la qualité de détenteur d’armes d’une personne, voire certaines informations sur les armes qu’elle possède.
Au-delà des risques classiques d’usurpation d’identité, de fraude bancaire ou de phishing, une telle base peut également présenter un risque physique pour les personnes concernées. La divulgation d’une adresse associée à la détention d’armes pourrait notamment intéresser des personnes cherchant à cibler certains domiciles.
Les copies de cartes d’identité, passeports, justificatifs de domicile et RIB constituent par ailleurs un ensemble particulièrement exploitable dans des tentatives de fraude administrative ou d’usurpation d’identité.
ChimeraZ diffuse 200 documents comme preuves
Pour appuyer sa revendication, ChimeraZ affirme avoir publié 200 fichiers en guise d’échantillon. Cyberattaque.org ne reproduira pas ces documents en raison de leur caractère particulièrement sensible.
À ce stade, Armurerie Douillet n’a pas publiquement confirmé l’incident ni le volume de 4,65 Go revendiqué par le hacker. La méthode utilisée pour obtenir les fichiers n’est pas non plus précisée. Il n’est donc pas encore possible de déterminer si l’exposition provient du site marchand, d’un espace documentaire, d’un compte compromis ou d’un autre système utilisé par l’armurerie.