Hespéride informe environ 7 700 clients d’une violation de données survenue chez l’un de ses prestataires techniques. Si l’entreprise ne nomme ni son sous-traitant ni le logiciel concerné, les informations contenues dans la notification permettent de rapprocher fortement cet incident de la cyberattaque ayant touché Shipup après l’exploitation d’une vulnérabilité dans Metabase.
Hespéride commercialise du mobilier et des équipements d’extérieur. Pour assurer le suivi de ses commandes, l’enseigne s’appuie sur des prestataires chargés notamment du suivi des colis et de l’envoi des notifications liées aux livraisons.
Un prestataire chargé du suivi des livraisons
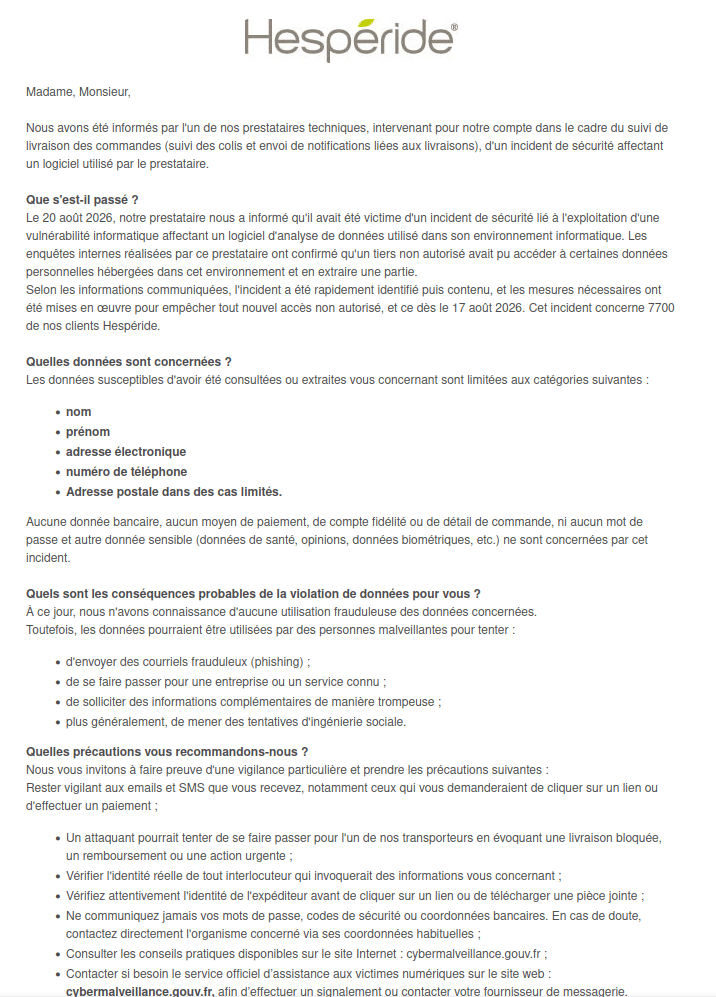
Dans une notification adressée aux personnes concernées, dont Cyberattaque.org s’est procuré une copie, Hespéride explique avoir été informé le 20 août 2026 d’un incident de sécurité touchant l’un de ses prestataires techniques intervenant dans le cadre du suivi des livraisons, du suivi des colis et de l’envoi de notifications liées aux expéditions.
Cette description correspond précisément au cœur de métier de Shipup, plateforme française spécialisée dans le suivi des colis et les communications post-achat, déjà impliquée dans plusieurs fuites de données documentées ces dernières semaines.
Le « logiciel d’analyse de données » pointe vers Metabase
Un deuxième élément renforce considérablement ce rapprochement. Hespéride indique que l’incident est lié à l’exploitation d’une vulnérabilité affectant un logiciel d’analyse de données utilisé par son prestataire.
C’est exactement le scénario déjà observé chez Shipup, dont un environnement utilisant Metabase, logiciel d’analyse et de visualisation de données, avait été compromis à la suite de l’exploitation d’une vulnérabilité critique.
Hespéride ne cite toutefois ni Shipup ni Metabase directement dans sa notification. Le rapprochement repose donc sur plusieurs éléments concordants : la fonction du prestataire, la nature du logiciel touché, le type de données exposées et la période de l’incident.
Une nouvelle enseigne après Micromania, Easypara et Carrefour
Cyberattaque.org avait déjà documenté plusieurs entreprises françaises touchées indirectement par la compromission de Shipup, notamment Micromania, Easypara et Carrefour. Dans ces différents cas, les données concernées provenaient des informations transmises au prestataire pour assurer le suivi des commandes et des livraisons.
Le cas Hespéride présente une nouvelle fois un schéma très similaire : prestataire de suivi des livraisons, logiciel d’analyse de données vulnérable et exposition de coordonnées clients.
Noms, emails et téléphones de 7 700 clients
Les données susceptibles d’avoir été consultées ou extraites concernent les noms, prénoms, adresses email et numéros de téléphone. Une adresse postale peut également apparaître dans certains cas.
Hespéride précise qu’aucune donnée bancaire, moyen de paiement, donnée de fidélité, détail de commande ou mot de passe n’est concerné par cet incident.
Un accès non autorisé contenu à partir du 17 août
Selon la notification, les investigations menées par le prestataire ont confirmé qu’un tiers non autorisé avait pu accéder à certaines données personnelles et en extraire une partie.
Hespéride indique que les mesures nécessaires ont été prises pour empêcher tout nouvel accès non autorisé dès le 17 août 2026. L’enseigne a ensuite été informée de l’incident par son prestataire le 20 août.
Le même scénario de phishing lié aux livraisons
Le principal risque concerne désormais le phishing ciblé. Hespéride alerte notamment sur des messages pouvant se faire passer pour un transporteur et évoquer une livraison bloquée, un remboursement ou une action urgente.
Avec un nom, un email, un téléphone et parfois une adresse postale provenant directement d’un environnement lié aux livraisons, un attaquant dispose d’informations suffisantes pour rendre ce type de message particulièrement crédible.
Les éléments disponibles permettent donc de rapprocher fortement l’incident Hespéride de la compromission Shipup/Metabase déjà observée chez plusieurs grandes enseignes françaises. En l’absence de mention explicite de Shipup ou Metabase dans la notification, ce lien doit toutefois encore être considéré comme un recoupement et non comme une confirmation officielle d’Hespéride.