France Bourse, média français spécialisé dans l’information financière et l’accompagnement des investisseurs particuliers, fait l’objet d’une revendication de fuite de données. Le hacker Syrv4x affirme avoir récupéré puis diffusé gratuitement une base contenant 16 425 lignes.
Les informations exposées vont bien au-delà de simples coordonnées : noms, adresses postales, téléphones, informations d’abonnement, catégories socioprofessionnelles, niveaux de formation, tranches de revenus annuels et données relatives aux commandes figurent dans la structure publiée. Plus préoccupant encore, l’échantillon montre un champ « password » contenant des mots de passe directement lisibles.
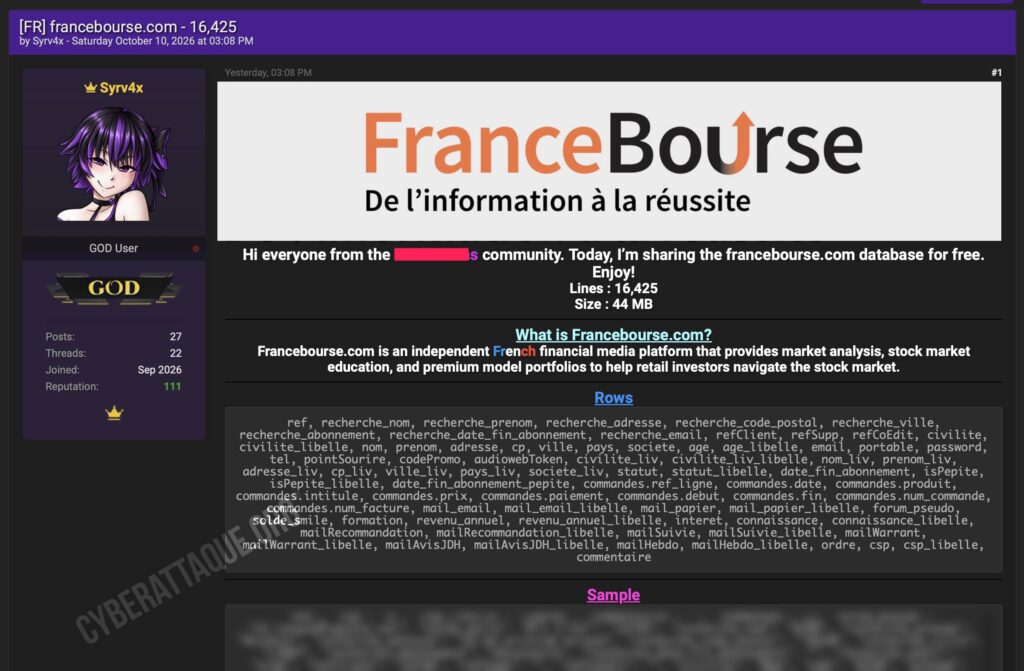
France Bourse, un site destiné aux investisseurs particuliers
Francebourse.com propose des contenus consacrés aux marchés financiers, à l’investissement en Bourse et à la formation des particuliers. Le service commercialise également différentes offres et abonnements autour de l’analyse financière et de portefeuilles modèles.
La base revendiquée ressemble justement à un fichier clients et prospects utilisé pour gérer les abonnements, les commandes et les préférences des utilisateurs.
16 425 lignes mises gratuitement à disposition
Le 10 octobre 2026, Syrv4x annonce partager gratuitement la base de France Bourse. Le fichier représenterait environ 44 Mo pour 16 425 lignes.
Ce chiffre ne correspond pas nécessairement à 16 425 personnes uniques. La structure comporte plusieurs références et données liées aux commandes, ce qui ne permet pas de convertir directement le nombre de lignes en nombre de victimes.
Adresses, téléphones et informations personnelles exposés
L’échantillon diffusé avec la revendication contient des noms, prénoms, adresses postales, codes postaux, villes, pays, numéros de téléphone et adresses email.
Des informations professionnelles peuvent également apparaître, notamment le nom de l’entreprise et la catégorie socioprofessionnelle déclarée par l’utilisateur.
La base contient aussi les informations utilisées pour les livraisons, avec des champs séparés concernant le nom, le prénom et l’adresse de livraison.
Les revenus annuels et le niveau d’études apparaissent dans les profils
La fuite comporte des informations beaucoup plus inhabituelles pour une base de données classique. Certains profils indiquent notamment le niveau de formation, avec des catégories telles que Bac, Bac+2, Bac+4 ou Bac+5.
Un champ concernant le revenu annuel est également présent. Les exemples diffusés affichent différentes tranches, allant notamment de moins de 20 000 euros jusqu’à 60 000 euros et plus.
Associée à l’identité, à l’adresse et au fait que la personne s’intéresse aux marchés financiers, cette information peut permettre de cibler plus précisément certaines victimes selon leur profil financier supposé.
Des mots de passe apparaissent directement lisibles
L’élément le plus préoccupant concerne le champ « password ». Dans l’échantillon diffusé par Syrv4x, plusieurs valeurs apparaissent directement sous forme de chaînes de caractères lisibles et non sous la forme d’un hash identifiable.
Ces éléments suggèrent que certains mots de passe ont pu être conservés ou exportés en clair dans cette base. Il n’est toutefois pas possible d’affirmer, à partir du seul échantillon, que les 16 425 enregistrements contiennent tous un mot de passe exploitable ou que ces identifiants sont encore valides aujourd’hui.
Pour les personnes ayant réutilisé le même mot de passe sur d’autres services, le risque principal devient alors le credential stuffing : des attaquants peuvent tester automatiquement les mêmes identifiants sur des messageries, réseaux sociaux ou services financiers.
Commandes, abonnements et préférences marketing dans le fichier
La structure comprend également des champs liés aux commandes, produits achetés, prix, moyens de paiement, numéros de commande et numéros de facture.
Des informations sur les différents niveaux d’abonnement de France Bourse figurent aussi dans la base, ainsi que des préférences concernant l’envoi de recommandations, de suivis, d’informations sur les warrants ou de newsletters.
Aucun numéro de carte bancaire ou IBAN n’apparaît dans l’échantillon communiqué. La présence d’un champ relatif au mode de paiement ne signifie donc pas que des coordonnées bancaires ont été compromises.
Une fuite particulièrement exploitable pour les arnaques financières
Le contexte de France Bourse rend cette exposition particulièrement intéressante pour des fraudeurs. Les personnes présentes dans la base sont susceptibles de s’intéresser à l’investissement, aux actions ou aux marchés financiers.
Un cybercriminel pourrait ainsi combiner le nom, le téléphone, le niveau de revenu déclaré et les informations d’abonnement pour se faire passer pour un conseiller financier, France Bourse ou une plateforme d’investissement.
Les victimes pourraient notamment être ciblées avec de faux placements, de fausses recommandations boursières ou des appels prétendant concerner leur ancien compte ou leur abonnement.
L’origine de la base reste inconnue
Syrv4x ne fournit aucune information sur la méthode utilisée pour récupérer ces données. Il est donc impossible de déterminer s’il s’agit d’une intrusion récente, d’une ancienne base récupérée ailleurs, d’un compte compromis ou de l’exploitation d’une vulnérabilité.
À ce stade, France Bourse n’a pas publiquement confirmé cette fuite. Le volume de 16 425 lignes repose donc sur la revendication du hacker. L’échantillon diffusé confirme néanmoins la présence de données clients très détaillées, avec notamment des coordonnées personnelles, des informations socio-économiques et des mots de passe apparaissant directement lisibles.