Diamonds Factory, spécialiste de la vente de bijoux et diamants, fait l’objet d’une revendication de fuite de données publiée le 19 septembre 2026. Le hacker Cybernox affirme avoir récupéré 24 094 lignes provenant d’un environnement lié à l’entreprise et propose désormais ces informations à la vente.
Les données diffusées ne se limitent pas à des coordonnées clients. Les échantillons contiennent également des détails précis sur des bijoux, commandes, dossiers SAV et historiques d’intervention, avec pour certains dossiers des montants atteignant plusieurs dizaines voire centaines de milliers d’euros.
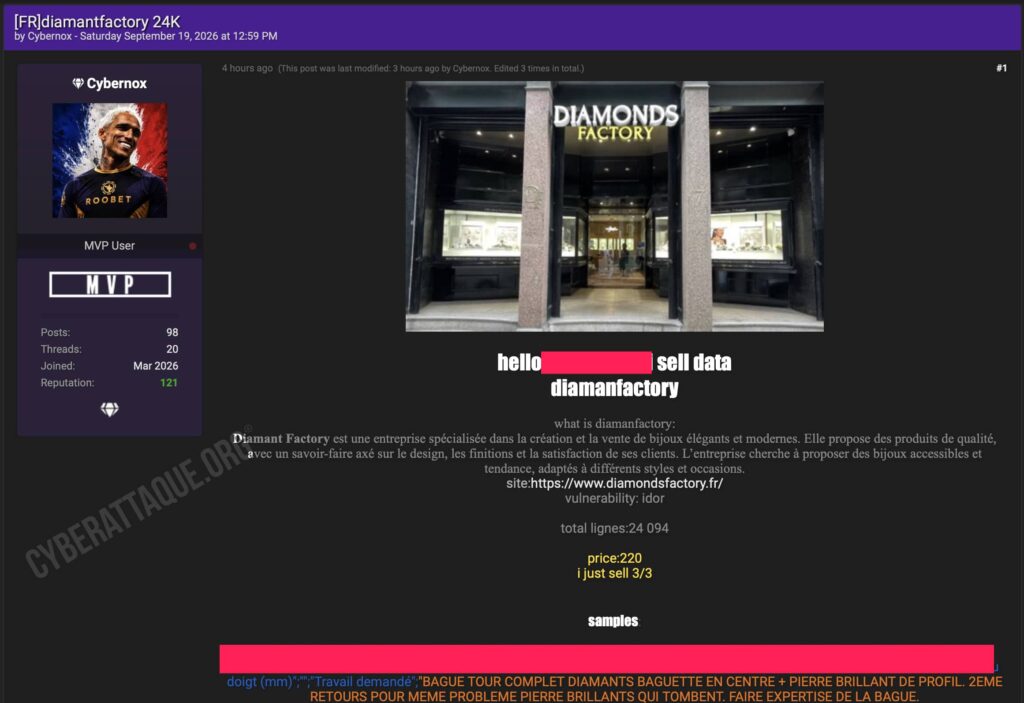
Des commandes et dossiers SAV particulièrement détaillés
Cyberattaque.org a pris connaissance des extraits publiés par l’attaquant. Les enregistrements peuvent contenir notamment :
- nom du client et numéro de téléphone ;
- numéro et date de commande ;
- référence et description du bijou ;
- couleur de l’or et mesure du doigt ;
- nature du travail demandé ;
- détails de dossiers SAV ;
- références, quantité et poids des pierres ;
- atelier chargé de la réalisation ;
- historique complet des différentes étapes du dossier.
Certains historiques permettent ainsi de suivre plusieurs retours d’un même bijou, son expédition vers un atelier ou encore les problèmes rencontrés lors de sa fabrication ou de sa réparation.
Des bijoux valorisés jusqu’à 150 000 euros
Cybernox met également en avant une sélection de dossiers comportant des montants particulièrement élevés. Le plus important correspondrait à une bague en platine ornée d’un diamant de 3,27 carats estimée à 150 000 euros.
D’autres enregistrements évoquent notamment une bague à 90 000 euros, un diamant de 4,05 carats vendu 65 000 euros ou encore plusieurs bijoux dont la valeur se situe entre 25 000 et 50 000 euros.
Ces montants ne correspondent pas toujours à un prix de vente : selon les dossiers, il peut s’agir d’une estimation, d’une valeur déclarée dans le cadre d’un SAV, d’un prix de fabrication ou d’un prix de vente.
Des données qui remonteraient à 2015
Le hacker indique qu’une partie des informations couvre une période allant du 20 juillet 2015 au 19 septembre 2026. Il évoque notamment un ensemble de 3 194 lignes pour lequel cette chronologie aurait été identifiée.
La base complète revendiquée atteindrait de son côté 24 094 lignes. Il n’est pas possible à ce stade de déterminer combien de clients distincts sont réellement concernés, plusieurs enregistrements pouvant correspondre à une même personne ou à plusieurs opérations liées au même bijou.
Le hacker affirme avoir exploité une faille IDOR
Cybernox affirme avoir obtenu les données en exploitant une vulnérabilité de type IDOR, pour « Insecure Direct Object Reference ».
Ce type de faille apparaît lorsqu’une application permet d’accéder à une ressource en modifiant simplement un identifiant dans une requête, sans vérifier suffisamment que l’utilisateur est réellement autorisé à consulter le dossier demandé.
Dans un scénario classique, un attaquant peut ainsi parcourir successivement différents numéros de commandes ou de dossiers et récupérer des informations qui devraient normalement rester accessibles uniquement à leur propriétaire ou aux salariés autorisés.
Des informations intéressantes pour des cambriolages ciblés
La nature des données rend cette fuite plus sensible qu’une simple base marketing. Savoir qu’une personne possède un diamant ou un bijou valorisé plusieurs dizaines de milliers d’euros peut présenter un risque physique si cette information peut être rapprochée d’une identité ou d’une adresse.
Les données pourraient également être exploitées pour préparer de faux appels liés à un SAV, une livraison ou une expertise. Un fraudeur connaissant le véritable numéro de commande, le type de bijou et son historique dispose de nombreux éléments pour rendre son approche crédible.
Une base mise en vente par lots
Cybernox affirme vouloir céder les données à seulement quelques acheteurs et affiche un prix de départ de 220 dollars. Il a également publié 225 échantillons pour démontrer le contenu de la base.
La publication ne permet pas encore de déterminer si Diamonds Factory a identifié l’incident ni si la vulnérabilité revendiquée a été corrigée. Le point le plus important sera désormais de confirmer l’origine exacte des 24 094 lignes et d’établir combien de clients et de dossiers sont réellement concernés.