Une nouvelle fuite de données particulièrement sensible vise les détenteurs et acheteurs d’armes en France. Le hacker ChimeraZ affirme avoir constitué une base regroupant des informations liées à la FFTir, au Système d’information sur les armes (SIA) et à l’Armurerie Lavaux.
L’ensemble revendiqué représenterait 232 341 lignes concernant 120 158 personnes. Les échantillons diffusés permettent notamment d’associer une identité et une adresse précise à des achats d’armes, de munitions, de coffres-forts ou d’équipements de défense.
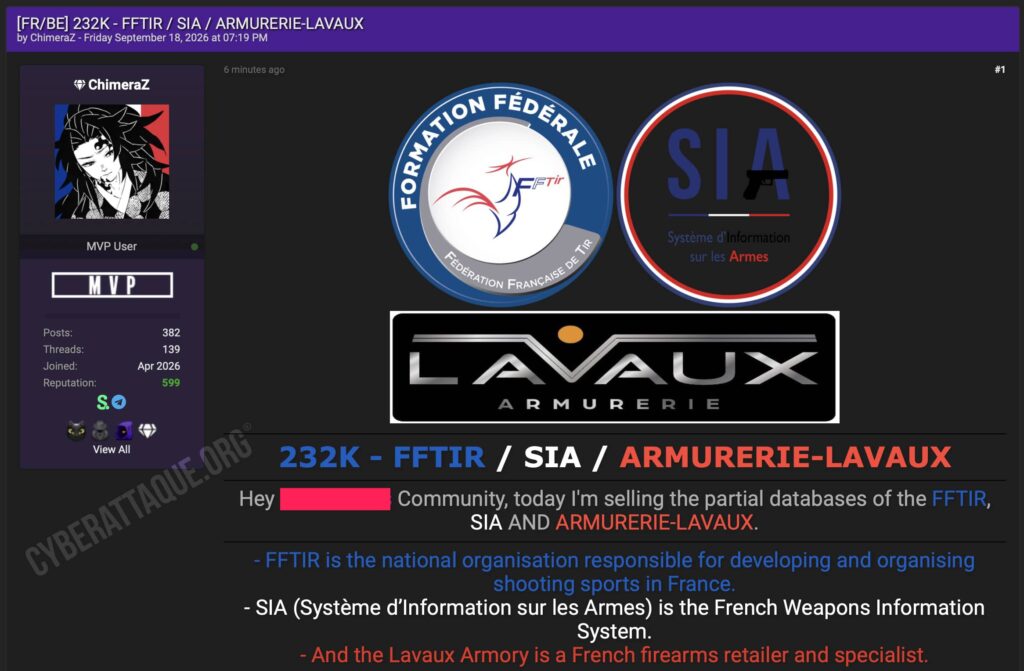
Une base présentée comme liée à la FFTir au SIA et à l’Armurerie Lavaux
La FFTir est la fédération nationale encadrant le tir sportif en France. Le SIA, pour Système d’information sur les armes, est de son côté le dispositif utilisé par l’État pour assurer le suivi administratif des armes et de leurs détenteurs.
ChimeraZ affirme avoir réuni des données provenant de ces différents univers dans une base de 220 Mo au format JSON et JSONL. Il revendique 114 634 personnes en France, 4 670 en Belgique ainsi qu’un nombre plus limité de profils en Suisse, au Luxembourg, en Italie et en Espagne.
À ce stade, les échantillons consultés par Cyberattaque.org permettent surtout de confirmer la présence de données commerciales liées à l’Armurerie Lavaux. Ils ne suffisent pas à démontrer qu’une intrusion distincte a directement touché les systèmes de la FFTir ou du SIA.
Adresses et achats d’armes réunis dans les mêmes dossiers
Cyberattaque.org s’est procuré les échantillons diffusés. Certains dossiers associent directement le nom d’une personne, son numéro de téléphone et son adresse complète avec le détail de ses commandes.
Les produits observés comprennent notamment des armes de poing, munitions, chargeurs, coffres destinés au stockage d’armes, armes à air comprimé et différents équipements de défense.
Les fichiers peuvent également contenir le nombre de commandes et de transactions réalisées, les montants dépensés ainsi que l’historique détaillé des produits associés à un client.
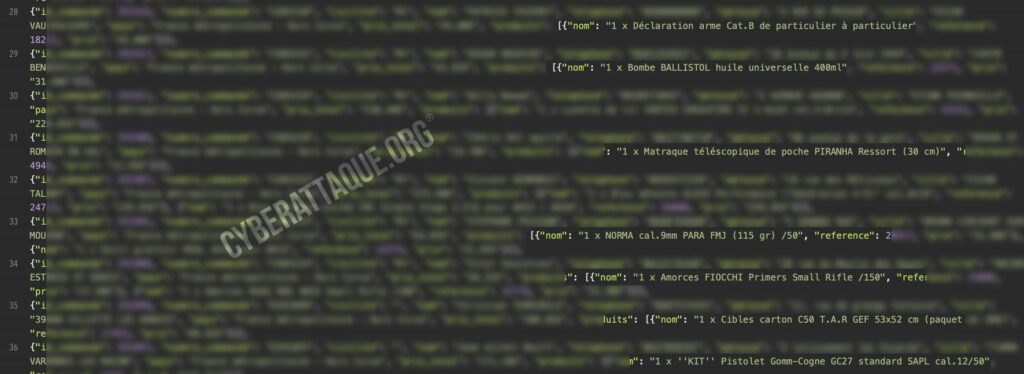
L’Armurerie Lavaux avait déjà confirmé une cyberattaque
Cette publication intervient après un incident déjà confirmé par l’Armurerie Lavaux. Cyberattaque.org avait révélé en août que l’entreprise avait subi une extraction de données concernant des commandes passées sur son site.
L’armurier avait alors confirmé l’exposition de noms, téléphones, adresses postales et détails des produits commandés.
L’entreprise avait en revanche indiqué que les numéros SIA, numéros d’armes, mots de passe, données bancaires et documents transmis par ses clients n’étaient pas concernés par l’extraction identifiée à l’époque.
Le hacker vend désormais des profils de détenteurs ciblés
Le point le plus préoccupant concerne la manière dont ChimeraZ propose ces informations. Le hacker ne cherche pas uniquement à vendre la base complète : il propose également des profils individuels ciblés en fonction du type d’arme ou du matériel associé.
Il annonce notamment des tarifs distincts pour des profils liés à des armes qu’il qualifie de « grandes » ou « petites » et affirme pouvoir fournir des informations supplémentaires sur une personne déterminée.
Cette approche permettrait à un acheteur malveillant de rechercher directement une personne disposant potentiellement d’une arme précise à une adresse connue, plutôt que d’exploiter une base de données de manière aléatoire.
Un risque qui dépasse largement le phishing
Dans ce contexte, la fuite présente un risque différent de celui rencontré dans une base clients classique. Associer une adresse résidentielle à l’achat d’un pistolet, de munitions ou d’un coffre pour plusieurs armes peut fournir des informations utiles pour préparer un cambriolage ciblé.
Les données peuvent également servir à organiser de fausses interventions. Après la précédente fuite, l’Armurerie Lavaux avait justement appelé ses clients à la prudence face à des personnes pouvant se présenter à leur domicile en prétendant être mandatées pour récupérer des armes ou des munitions.
Les détenteurs concernés peuvent aussi être ciblés par des appels ou messages frauduleux utilisant de véritables informations sur leurs achats afin de se faire passer pour une armurerie, la FFTir ou une administration.
La présence réelle de données FFTir et SIA doit encore être établie
ChimeraZ présente explicitement son ensemble comme une base regroupant « FFTIR / SIA / ARMURERIE-LAVAUX », mais cette appellation ne permet pas à elle seule de conclure à une compromission des infrastructures de la Fédération française de tir ou du système gouvernemental SIA.
Il est notamment possible que plusieurs sources aient été croisées et enrichies afin de construire des profils plus complets de détenteurs d’armes. Il faudra donc déterminer si les fichiers contiennent réellement des données directement issues du SIA ou de la FFTir, ou si ces informations proviennent d’autres bases déjà compromises.
La publication reste néanmoins particulièrement préoccupante : les échantillons montrent déjà que des informations permettent de relier des personnes identifiables à leur domicile et à des achats précis d’armes ou de munitions, transformant cette fuite en risque potentiel de sécurité physique pour certains détenteurs.