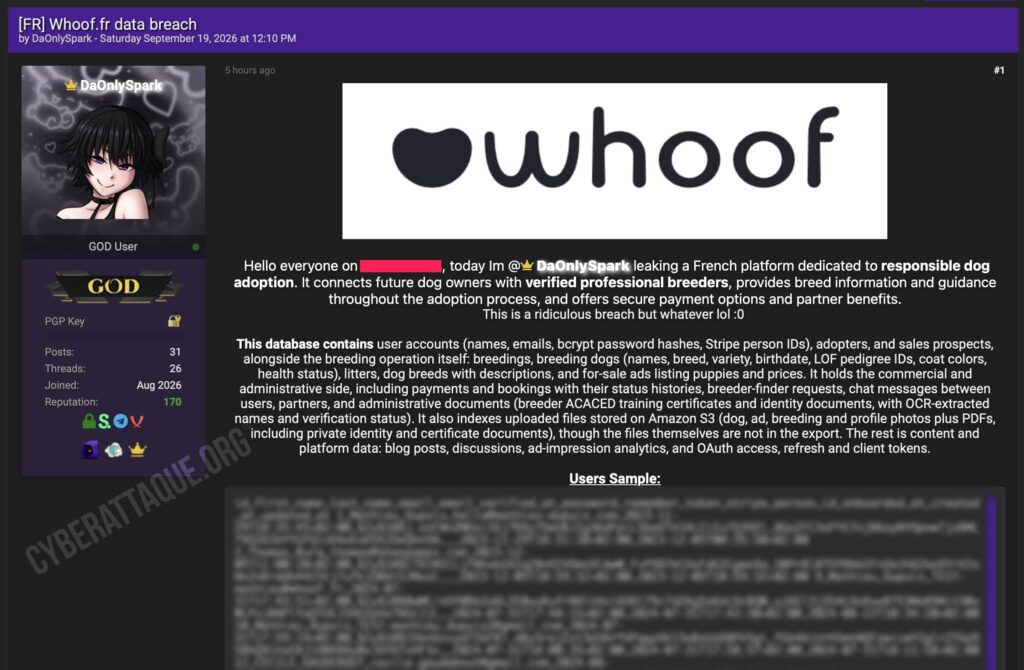
Whoof, plateforme française spécialisée dans l’adoption responsable de chiens auprès d’éleveurs professionnels, fait l’objet d’une importante fuite de données revendiquée par le hacker DaOnlySpark.
La base diffusée concernerait environ 5 000 personnes, parmi lesquelles des titulaires de comptes, des adoptants et des internautes ayant répondu au questionnaire permettant de rechercher une race ou un élevage adapté. Des informations liées à près de 500 élevages figureraient également dans les données.
Whoof accompagne les futurs adoptants et les éleveurs
Whoof met en relation des particuliers souhaitant adopter un chien avec des éleveurs professionnels. La plateforme centralise différents services autour de la recherche d’un élevage, des demandes d’adoption, des réservations et des paiements.
Cette activité implique la conservation de données concernant à la fois les futurs propriétaires, les professionnels référencés et les animaux proposés à l’adoption.
Comptes utilisateurs messages et réservations dans la fuite
Cyberattaque.org s’est procuré les échantillons diffusés. Les fichiers montrent une base particulièrement large qui ne se limite pas aux simples comptes utilisateurs.
Parmi les informations revendiquées figurent notamment :
- noms, prénoms et adresses e-mail ;
- mots de passe stockés sous forme de hachages bcrypt ;
- identifiants techniques liés à Stripe ;
- demandes d’adoption et recherches d’éleveurs ;
- réservations et historique de leur statut ;
- messages échangés entre utilisateurs ;
- informations sur les élevages, portées et chiens ;
- annonces de chiots et prix associés.
Des informations administratives sur les éleveurs
La fuite touche également la partie professionnelle de la plateforme. Les données comprennent des informations concernant les éleveurs, leurs chiens, les portées et les documents utilisés pour vérifier leur activité.
Le hacker affirme notamment que la base référence des certificats ACACED et des documents d’identité, avec certaines informations extraites automatiquement par OCR et leur statut de vérification.
Un point important doit toutefois être distingué : l’export revendiqué contient des références vers des fichiers hébergés sur Amazon S3, mais les documents eux-mêmes ne seraient pas directement présents dans la base diffusée. Il reste donc à déterminer si ces fichiers privés étaient eux aussi accessibles à l’attaquant.
Des jetons OAuth apparaissent également dans les données
La publication mentionne aussi des jetons d’accès, de rafraîchissement et des identifiants clients OAuth. Ces éléments techniques peuvent être particulièrement sensibles s’ils sont encore valides et disposent de permissions permettant d’accéder à des comptes ou à des services connectés.
Leur présence ne signifie pas automatiquement qu’ils sont encore exploitables : leur impact dépend notamment de leur date d’expiration, de leur révocation et des droits associés.
Les mots de passe sont hachés avec bcrypt
Les mots de passe visibles dans les échantillons ne sont pas stockés en clair mais sous forme de hachages bcrypt, une méthode conçue pour ralentir les tentatives de récupération du mot de passe original.
Cela réduit le risque par rapport à une base contenant directement les mots de passe, sans l’annuler totalement. Les utilisateurs ayant choisi des mots de passe faibles ou réutilisés sur d’autres services restent notamment plus exposés à des tentatives de récupération hors ligne.
Une fuite qui touche aussi les échanges autour des adoptions
La présence de messages, demandes d’adoption et questionnaires augmente la sensibilité de l’incident. Ces informations peuvent révéler le projet d’une personne, ses préférences ou les échanges entretenus avec un élevage.
Un fraudeur pourrait exploiter ce contexte pour envoyer de faux messages particulièrement crédibles en se faisant passer pour Whoof ou pour un véritable éleveur, par exemple afin de réclamer un acompte ou de rediriger un paiement.
Près de 500 élevages apparaîtraient dans les fichiers
La compromission ne concerne donc pas uniquement les particuliers. Près de 500 élevages apparaîtraient également dans les différentes tables revendiquées, avec des informations professionnelles, administratives et des données relatives aux chiens et aux portées.
Pour ces professionnels, le risque principal concerne le phishing ciblé, l’usurpation d’identité professionnelle et l’utilisation frauduleuse d’informations permettant de donner de la crédibilité à de faux échanges avec des adoptants.
Le périmètre dépasse largement une simple liste d’utilisateurs
La base revendiquée semble correspondre à un export particulièrement large de l’environnement applicatif de Whoof, avec des tables liées aux utilisateurs, aux élevages, aux animaux, aux réservations, aux paiements, aux messages et à différents éléments techniques.
Il reste maintenant à déterminer comment DaOnlySpark a obtenu ces données, si les jetons techniques présents ont été révoqués et surtout si les fichiers privés référencés dans la base ont également pu être consultés ou téléchargés.