Faktus, société française spécialisée dans le financement de factures et l’affacturage notamment pour les entreprises du BTP, fait l’objet d’une fuite de données particulièrement massive. Le hacker DaOnlySpark affirme avoir compromis l’entreprise le 10 septembre 2026 et publie désormais 53,7 Go de données en téléchargement.
La publication comprendrait plusieurs bases de données ainsi que des dizaines de milliers de documents : factures, contrats signés, pièces d’identité, relevés bancaires, documents fiscaux et justificatifs liés aux entreprises clientes.
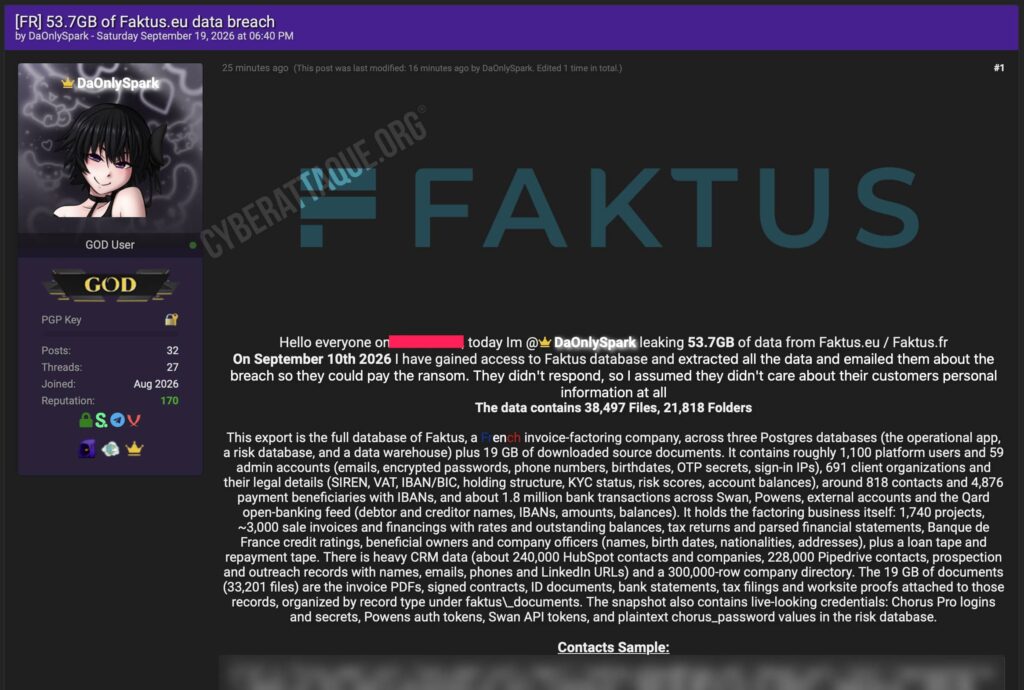
Plus de 38 000 fichiers dans la fuite
DaOnlySpark revendique un ensemble comprenant 38 497 fichiers et 21 818 dossiers. Environ 19 Go correspondraient directement à plus de 33 000 documents récupérés depuis l’environnement de Faktus.
Contrairement à une simple revendication accompagnée de quelques échantillons, les données sont ici publiées et proposées au téléchargement, ce qui augmente fortement leur potentiel de diffusion et de réutilisation.
Pièces d’identité relevés bancaires et contrats signés
Les fichiers annoncés comprennent notamment des PDF de factures, contrats signés, documents d’identité, relevés bancaires, déclarations fiscales et justificatifs de chantiers.
Les bases contiendraient également des informations relatives aux sociétés clientes : SIREN, numéro de TVA, IBAN et BIC, structure capitalistique, statut KYC, scores de risque, soldes de comptes ainsi que des informations sur les dirigeants et bénéficiaires effectifs.
Près de 1,8 million de transactions bancaires revendiquées
La fuite comprendrait environ 1,8 million de transactions bancaires issues de différents comptes et services financiers utilisés par Faktus. Les données pourraient inclure les noms des débiteurs et créanciers, les IBAN, les montants et les soldes associés.
DaOnlySpark évoque également 4 876 bénéficiaires de paiements avec leurs coordonnées bancaires ainsi que plusieurs milliers de factures et opérations de financement détaillant taux, montants financés et sommes restant dues.
Des centaines de milliers de contacts commerciaux
Le périmètre dépasserait largement les seuls clients directs de Faktus. Le hacker affirme avoir récupéré environ 240 000 contacts provenant de HubSpot, 228 000 contacts issus de Pipedrive ainsi qu’un annuaire de près de 300 000 entreprises.
Ces données de prospection peuvent contenir des noms, adresses e-mail, téléphones, entreprises et profils LinkedIn. Certaines coordonnées présentes dans les échantillons appartiennent également à des entreprises et organismes publics ayant eu des relations avec les sociétés suivies dans la plateforme.
Des accès techniques apparaissent aussi dans les données
DaOnlySpark affirme que la copie contient également différents secrets techniques, jetons d’authentification et identifiants liés à des services financiers ou administratifs connectés.
Il n’est pas possible de déterminer publiquement lesquels sont encore valides. Leur présence est néanmoins particulièrement sensible puisqu’une fuite de ce type peut dépasser la simple exposition de données et potentiellement affecter des services tiers si les accès n’ont pas été révoqués.
Le hacker affirme avoir réclamé une rançon
DaOnlySpark affirme avoir obtenu l’accès aux systèmes de Faktus le 10 septembre, extrait les données puis contacté l’entreprise afin de réclamer une rançon. Selon sa version, l’absence de réponse aurait conduit à la publication de l’ensemble des fichiers le 19 septembre.
Ce déroulement correspond à la version du hacker et n’a pas, à ce stade, été confirmé publiquement par Faktus.
Un risque important de fraude financière
La combinaison de factures réelles, coordonnées bancaires, identité des dirigeants, contrats et informations sur les paiements constitue une matière particulièrement exploitable pour préparer des fraudes au changement d’IBAN ou de faux échanges entre fournisseurs et clients.
Les documents KYC et pièces d’identité peuvent également faciliter des tentatives d’usurpation d’identité, tandis que la connaissance précise des factures et montants attendus permet de construire des messages de phishing extrêmement crédibles.
Une fuite qui dépasse les seuls utilisateurs de Faktus
L’ampleur de la publication s’explique par la position de Faktus au cœur des flux financiers de ses clients. Une plateforme d’affacturage manipule non seulement les données de ses utilisateurs, mais également celles de leurs clients, fournisseurs, bénéficiaires, dirigeants et partenaires financiers.
Avec 53,7 Go désormais disponibles au téléchargement, l’enjeu n’est plus uniquement de déterminer si des données ont été dérobées, mais d’évaluer rapidement leur diffusion et de sécuriser les accès, coordonnées bancaires et documents susceptibles d’être réutilisés à des fins frauduleuses.