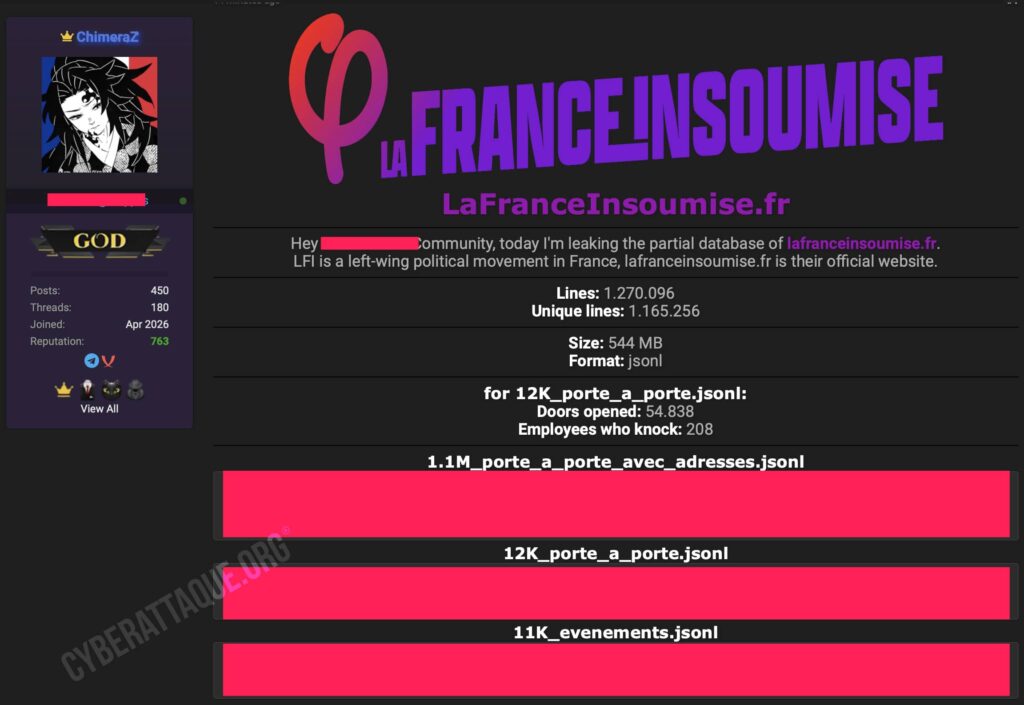
Une importante base attribuée à La France insoumise a été diffusée gratuitement ce 24 octobre 2026 par le hacker ChimeraZ. Il revendique 1 270 096 lignes, dont 1 165 256 présentées comme uniques, pour un volume total de 544 Mo. Les données concernent principalement les outils utilisés pour organiser les campagnes de porte-à-porte du mouvement.
Contrairement à ce que pourrait laisser penser le chiffre de 1,2 million, il ne s’agit pas de 1,2 million d’adhérents ou de sympathisants. Une très grande partie de la fuite correspond à des adresses géographiques intégrées aux campagnes électorales. D’autres fichiers contiennent cependant des informations beaucoup plus sensibles sur l’activité des personnes participant aux opérations de terrain.
Plus d’un million d’adresses rattachées aux campagnes électorales
Le fichier principal revendiqué par ChimeraZ contient environ 1,1 million de points d’adresse. Chaque entrée peut être rattachée à une campagne, un territoire et des coordonnées géographiques.
L’exemple publié contient notamment une clé d’interopérabilité d’adresse, une latitude, une longitude, un identifiant de campagne et le nom de l’élection concernée.
Un détail est essentiel : le champ utilisé pour identifier les adresses correspond au format de la Base Adresse Nationale. Il s’agit d’une donnée géographique publique utilisée pour identifier officiellement les numéros de rue en France.
La présence d’une adresse dans ce fichier ne signifie donc absolument pas que ses habitants soutiennent La France insoumise. Elle indique seulement que cette adresse a été intégrée à une campagne ou à un territoire utilisé par un outil de porte-à-porte.
12 959 passages de porte-à-porte analysés
Cyberattaque.org s’est procuré le fichier détaillant les opérations de porte-à-porte. Il contient exactement 12 959 enregistrements et 11 785 identifiants d’adresse différents.
Chaque ligne peut indiquer l’adresse ciblée sous forme d’identifiant, la date du passage, l’accessibilité du bâtiment, le nombre de portes frappées, le nombre de portes ouvertes ainsi que le nom ou pseudonyme de la personne ayant enregistré l’opération.
Les compteurs contenus dans le fichier représentent au total 158 040 portes frappées et 54 838 portes ouvertes.
La campagne présidentielle 2027 apparaît déjà dans les fichiers
Les données couvrent 87 campagnes différentes. 86 correspondent aux élections municipales de 2026 dans différentes communes françaises et une autre concerne directement l’élection présidentielle de 2027.
Cette dernière représente à elle seule 2 462 enregistrements de porte-à-porte.
La fraîcheur des informations est particulièrement notable. Les premières opérations du fichier remontent à septembre 2025 tandis que les plus récentes sont datées du 21 octobre 2026, seulement trois jours avant leur diffusion par ChimeraZ.
La fuite ne ressemble donc pas uniquement à une vieille sauvegarde oubliée : elle contient des informations issues d’une campagne présidentielle actuellement en cours de préparation.
Des données cohérentes avec les outils de terrain d’Action populaire
La France insoumise utilise Action populaire pour organiser ses groupes locaux et ses opérations militantes. La documentation officielle décrit notamment deux outils destinés au porte-à-porte : TokTok et Canvass.
TokTok permet de visualiser des zones sur une carte et d’enregistrer les opérations déjà réalisées. Canvass sert à préparer des parcours à partir de différentes sources de données et à enregistrer les comptes rendus des passages.
Pour Canvass, Action populaire explique notamment exploiter des informations provenant des listes électorales et de données socio-économiques de l’Insee afin de prioriser certaines zones.
La structure de la fuite est donc cohérente avec le fonctionnement documenté de ces outils. Il n’est cependant pas possible de déterminer à ce stade quel service précis a été compromis ni si les données proviennent directement d’Action populaire, d’une API ou d’un autre système utilisé par le mouvement.
11 430 événements et plusieurs milliers de coordonnées
Cyberattaque.org a également analysé le second fichier diffusé avec la fuite. Celui-ci contient 11 430 événements rattachés à 2 345 groupes différents.
Les données couvrent une période extrêmement large, allant de 2017 jusqu’à 2027. Elles décrivent des réunions, distributions de tracts, manifestations, opérations de porte-à-porte ou rassemblements organisés par les groupes locaux.
Le fichier contient au total 13 359 références de contact. Après déduplication, Cyberattaque.org relève environ 5 016 numéros de téléphone et 911 adresses email distinctes.
Une partie importante de ces informations semble cependant déjà accessible publiquement. Les pages d’événements d’Action populaire affichent effectivement les lieux, groupes organisateurs et parfois des moyens de contact. Ce fichier ne doit donc pas être présenté dans son intégralité comme une base confidentielle volée.
L’activité de militants peut en revanche devenir une donnée très sensible
Le fichier de porte-à-porte pose un problème différent. Lorsqu’un nom ou un pseudonyme peut être rattaché à une personne identifiable, l’historique révèle potentiellement sa participation à une campagne politique, les dates de ses actions et les zones dans lesquelles elle intervient.
Dans ce contexte, les conséquences peuvent aller au-delà du spam classique. Ces informations peuvent faciliter le harcèlement ciblé, le doxxing ou l’identification de militants locaux.
Les données révélant directement ou indirectement une opinion ou un engagement politique bénéficient par ailleurs d’une protection particulière au titre du RGPD.
À l’inverse, le simple fait qu’une porte ait été ouverte lors d’un passage ne permet absolument pas de déduire l’opinion politique de ses habitants. Les fichiers analysés ne contiennent pas le nom des personnes rencontrées derrière chaque adresse.
Action populaire avait déjà été visée en mai
L’affaire intervient quelques mois après une première revendication visant directement Action populaire. En mai 2026, un autre hacker affirmait avoir récupéré 120 000 adresses email, 20 000 numéros de téléphone ainsi que des éléments issus de la messagerie interne.
La France insoumise avait alors contesté la compromission de ses fichiers tout en reconnaissant avoir été la cible de plusieurs attaques cybercriminelles. Le mouvement avait saisi la CNIL et l’ANSSI et annoncé le dépôt d’une plainte.
Rien ne permet pour l’instant de relier cette affaire de mai à la fuite publiée par ChimeraZ le 24 octobre. Le hacker est différent et la nature des données l’est également.
La France insoumise n’a pas encore confirmé cette nouvelle fuite
Lors des recherches de Cyberattaque.org ce 24 octobre au matin, aucune communication publique de La France insoumise ou d’Action populaire confirmant cette nouvelle extraction n’avait encore été identifiée.
Le chiffre de 1 270 096 lignes reste donc celui annoncé par ChimeraZ. Les deux fichiers analysés par Cyberattaque.org montrent néanmoins des informations cohérentes avec l’activité réelle d’Action populaire, tandis que certaines données de porte-à-porte sont datées de seulement quelques jours.
La principale question est désormais de déterminer comment ChimeraZ a pu récupérer ces données et jusqu’où son accès s’est étendu. La présence de données aussi récentes rend particulièrement important de savoir si l’accès utilisé pour constituer l’archive a déjà été identifié et fermé.