Le site internet de la mairie de Touget a été compromis et sa page d’accueil remplacée par un message politique visant Emmanuel Macron. La capture consultée par Cyberattaque.org montre un defacement signé par un acteur utilisant le pseudonyme « GaSsPeR ».
Au moment de la compromission, les internautes se rendant sur mairie-touget.fr ne retrouvaient plus le contenu habituel de la commune mais une page entièrement contrôlée par l’attaquant.
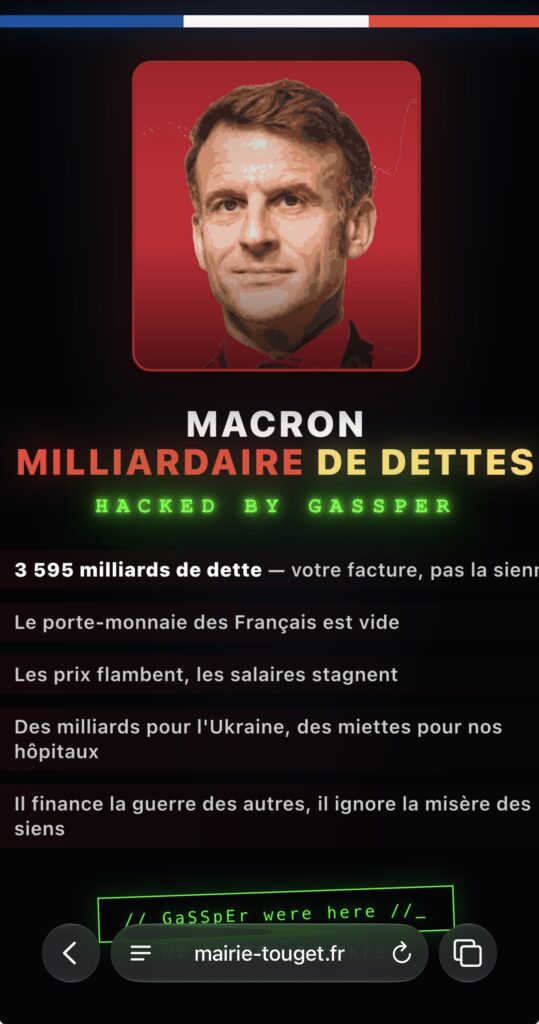
La page d’accueil entièrement remplacée
Le pirate a modifié l’apparence du site pour afficher une composition représentant Emmanuel Macron accompagnée de plusieurs messages politiques hostiles au président de la République.
La page porte également la signature « Hacked by GaSsPeR ». Cyberattaque.org ne reprend pas les affirmations politiques affichées par l’attaquant comme des informations factuelles : elles constituent le contenu du defacement et non une communication de la mairie.
Le hacker a nécessairement obtenu la possibilité de modifier le site
Un defacement de ce type montre qu’un tiers est parvenu à modifier les fichiers ou le contenu servi par le site internet. Plusieurs scénarios techniques peuvent conduire à cette situation : compromission d’un compte administrateur, vulnérabilité dans le CMS, faille sur le serveur ou accès détourné chez un prestataire.
La capture disponible ne permet cependant pas de déterminer lequel de ces scénarios a été utilisé.
Il est également impossible d’affirmer que l’attaquant a obtenu un contrôle complet du serveur. Une capacité à modifier une page web n’implique pas nécessairement un accès aux bases de données, aux messageries ou aux autres outils informatiques de la commune.
Aucune fuite de données démontrée à ce stade
Cyberattaque.org n’a identifié dans les éléments disponibles aucune preuve de vol ou de publication de données personnelles appartenant à la mairie ou à ses administrés.
Le principal fait établi est pour le moment la prise de contrôle du contenu affiché par le site public.
Une investigation technique devra néanmoins vérifier les journaux du serveur et l’intégrité des fichiers afin de déterminer si l’attaquant s’est limité au defacement ou s’il a également parcouru d’autres parties de l’infrastructure.
Un risque de rebond si l’accès n’est pas totalement fermé
Après ce type de compromission, supprimer uniquement la page laissée par le hacker ne suffit pas. Il faut identifier le point d’entrée initial et vérifier qu’aucune porte dérobée, nouveau compte administrateur ou fichier malveillant n’a été laissé sur le serveur.
Dans le cas contraire, l’attaquant peut conserver un accès et revenir après la restauration du site.
La mairie devra également vérifier les mots de passe associés à l’administration du site, les extensions éventuellement utilisées et les accès de ses prestataires.
Une période particulièrement tendue pour les sites des collectivités
L’incident intervient quelques jours après une importante alerte de sécurité ayant conduit de nombreuses administrations françaises à placer temporairement leurs sites hors ligne.
Aucun élément ne permet toutefois de relier la compromission du site de Touget à ces vulnérabilités. La méthode utilisée par GaSsPeR n’est pas connue et aucun détail technique n’a été publié permettant d’établir un lien.
La méthode utilisée reste inconnue
À ce stade, l’affaire ressemble donc à un defacement politique d’un site municipal avec modification complète de sa page d’accueil.
La question principale est désormais de savoir jusqu’où l’attaquant a pu progresser derrière cette page visible : simple modification du site, compromission de son interface d’administration ou accès plus large au serveur.
En l’absence d’élément supplémentaire, aucune extraction de données ni compromission des systèmes internes de la mairie ne peut être affirmée.