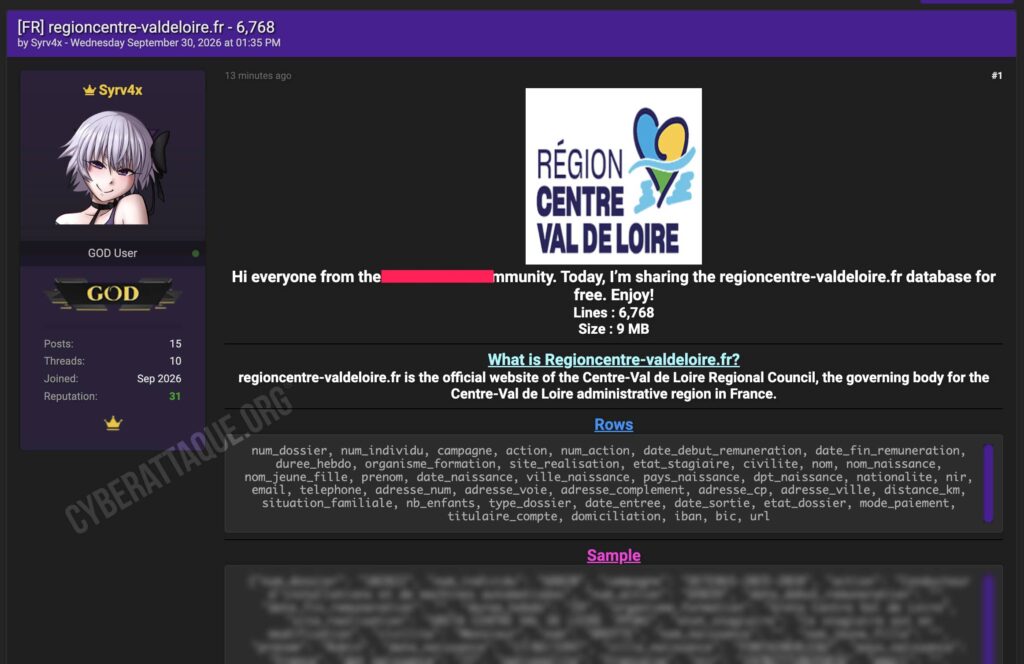
La Région Centre-Val de Loire fait l’objet d’une fuite de données particulièrement sensible. Le hacker Syrv4x a publié ce 30 septembre 2026 une base provenant d’un outil régional de suivi et de rémunération des stagiaires de la formation professionnelle.
Cyberattaque.org a analysé les 6 767 dossiers contenus dans le fichier. Ils correspondent à environ 5 417 personnes distinctes et exposent notamment des numéros de Sécurité sociale, coordonnées bancaires, identités, dates de naissance, adresses, téléphones et e-mails.
Plus de 5 300 numéros de Sécurité sociale et IBAN
Cyberattaque.org s’est procuré la base diffusée. L’analyse permet d’identifier environ 5 383 numéros de Sécurité sociale distincts et 5 326 IBAN différents.
Le fichier contient également environ 5 370 adresses e-mail et 5 065 numéros de téléphone distincts. Les fiches peuvent préciser le nom, le prénom, la nationalité, la situation familiale, le nombre d’enfants, l’adresse complète ainsi que la domiciliation bancaire et le titulaire du compte.
Des dossiers de rémunération de stagiaires
Les données proviennent d’un système utilisé dans le cadre des dispositifs de formation professionnelle financés par la Région. Elles permettent de connaître l’organisme de formation, l’action suivie, le lieu de réalisation, la durée hebdomadaire, les dates d’entrée et de sortie ainsi que l’état du dossier de rémunération.
Les dossiers couvrent plusieurs années, avec des entrées en formation allant de 2017 jusqu’en juillet 2026. Certaines sorties sont même programmées jusqu’en décembre 2026, ce qui montre que la base contient des parcours encore récents ou en cours.
Des personnes détenues apparaissent dans la fuite
La base contient également des dossiers liés à des formations organisées en milieu pénitentiaire. Cyberattaque.org a identifié au moins 54 personnes distinctes rattachées à des campagnes explicitement intitulées « DETENUS » ou à des structures pénitentiaires.
Ces fiches peuvent associer l’identité complète, le numéro de Sécurité sociale, les informations de formation et l’établissement concerné, révélant ainsi une information particulièrement sensible sur la situation personnelle des personnes touchées.
Des mineurs figurent également parmi les stagiaires
L’analyse des dates de naissance et d’entrée en formation montre également qu’au moins 203 personnes étaient mineures au début de leur parcours.
Un risque important de fraude et d’usurpation d’identité
Le croisement entre identité, date de naissance, adresse, NIR et IBAN constitue un ensemble particulièrement exploitable pour des tentatives d’usurpation d’identité, de fraude administrative ou de phishing ciblé.
Des fraudeurs pourraient notamment se faire passer pour la Région, un organisme de formation ou une administration afin d’évoquer une rémunération, un changement de coordonnées bancaires ou la mise à jour d’un dossier.
La méthode utilisée par Syrv4x pour obtenir ces données n’est pas précisée. La fuite expose néanmoins des informations administratives et bancaires très complètes sur plusieurs milliers de bénéficiaires de dispositifs de formation de la Région Centre-Val de Loire.