L’incident de sécurité touchant la Région Hauts-de-France pourrait être d’une ampleur considérable. Le 3 octobre 2026, le hacker ChimeraZ a publié deux revendications distinctes concernant des environnements liés à la collectivité : une première portant sur 48 Go et 90 011 documents, et une seconde base qui contiendrait 782 583 lignes concernant 708 068 personnes.
Ces nouvelles informations apparaissent après que la Région a commencé à prévenir certaines personnes d’une cyberattaque ayant touché son prestataire ATEXO. Jusqu’ici, la notification officielle consultée par Cyberattaque.org mentionnait principalement des noms, prénoms et adresses électroniques.
Les revendications publiées ce samedi décrivent un périmètre potentiellement bien plus important, avec notamment des RIB, contrats d’apprentissage, données de comptes utilisateurs, dossiers d’accompagnement et transactions.
708 068 personnes dans une seconde base revendiquée
Dans une première publication mise en ligne le 3 octobre à 8h31, ChimeraZ affirme diffuser une base partielle liée à plusieurs services de hautsdefrance.fr.
Selon le hacker, cette base représente 782 583 lignes et concernerait 708 068 personnes. Les fichiers revendiqués totalisent environ 528 Mo de données au format JSON.
La revendication fait notamment référence à plusieurs services régionaux :
- Aides.hautsdefrance.fr, utilisé pour différents dispositifs d’aides et de financement destinés notamment aux particuliers, étudiants, entreprises et associations ;
- Cartegeneration.hautsdefrance.fr, lié au dispositif Génération #HDF destiné notamment aux jeunes et à ses partenaires ;
- Mdehdf.hautsdefrance.fr, associé à l’accompagnement de projets de création, reprise ou développement d’entreprise.
ChimeraZ précise par ailleurs que cette base serait distincte de l’autre ensemble de données de 48 Go revendiqué quasiment simultanément.
493 000 comptes utilisateurs revendiqués
Le principal fichier présenté par le hacker contiendrait environ 493 000 comptes. Les exemples publiés font apparaître des champs pouvant notamment contenir nom, prénom, adresse électronique, numéro de téléphone, identifiant, type de profil ou encore différentes informations techniques associées au compte.
Plus préoccupant, ChimeraZ affirme avoir identifié des mots de passe dans certains enregistrements, parfois présents dans un champ normalement destiné au numéro de téléphone portable. Cyberattaque.org n’est toutefois pas en mesure de déterminer à ce stade combien de comptes seraient concernés, ni si ces mots de passe sont toujours valides.
Si cette présence de mots de passe était confirmée, le risque dépasserait largement la seule exposition de données personnelles. Des identifiants encore utilisés pourraient notamment être exploités pour tenter d’accéder à d’autres services lorsque les utilisateurs réutilisent leurs mots de passe.
164 000 dossiers d’accompagnement de projets
Un second ensemble contiendrait environ 164 000 enregistrements relatifs à des accompagnements. Les exemples publiés décrivent des dossiers associés à des personnes porteuses de projets ou accompagnées dans le cadre de dispositifs régionaux.
Ces données peuvent notamment comporter l’identité de la personne, le nom et la description de son projet, son niveau d’avancement, la structure chargée de l’accompagnement, la ville concernée ainsi que l’historique de certains rendez-vous.
Les informations observées dans la revendication semblent par ailleurs particulièrement récentes, avec des accompagnements enregistrés encore en septembre 2026.
Plus de 124 000 transactions également revendiquées
ChimeraZ affirme également détenir environ 124 000 enregistrements de transactions liés à la plateforme régionale.
Les données présentées peuvent notamment contenir un numéro de transaction, sa date, son montant, son statut, l’origine de l’opération, un numéro de carte ainsi que l’identité du bénéficiaire.
Certains enregistrements présentés dans les exemples sont datés du 1er octobre 2026, soit seulement deux jours avant la revendication. Si leur authenticité est confirmée, cela indiquerait que l’ensemble de données est particulièrement récent.
Des comptes disposant d’habilitations apparaissent également
Un autre fichier, beaucoup plus limité, contiendrait des informations relatives à des comptes disposant d’habilitations. Les champs présentés comprennent notamment des identifiants, adresses électroniques, profils, statuts d’activation et niveaux d’accès.
La présence éventuelle de données relatives aux habilitations est particulièrement importante pour comprendre l’incident, puisqu’elle pourrait permettre de déterminer quels types de comptes et de droits existaient au sein des plateformes concernées.
En parallèle, 48 Go et 90 011 documents proposés à la vente
Une seconde revendication a été publiée par ChimeraZ quasiment au même moment. Cette fois, le hacker affirme vendre 48 Go de données provenant de partenaires.cartegeneration.hautsdefrance.fr.
L’ensemble représenterait 90 011 fichiers, principalement au format PDF.
ChimeraZ détaille notamment :
- 37 585 contrats d’apprentissage ;
- 36 720 RIB ;
- 15 118 attestations d’hébergement ;
- 278 conventions de partenaires ;
- 127 extraits Kbis ;
- 27 certificats de scolarité ;
- 25 copies de pièces d’identité.
La publication est accompagnée d’une archive présentée comme contenant 1 000 fichiers d’exemple. Le pirate propose le reste des données à la vente sans afficher de tarif fixe.
Deux revendications distinctes
Un point est particulièrement important : ChimeraZ présente ces deux ensembles comme distincts. D’un côté figureraient donc les quelque 708 000 personnes présentes dans une base structurée issue de plusieurs services régionaux ; de l’autre, 48 Go de documents provenant du portail destiné aux partenaires de Carte Génération.
Il n’est pas encore possible d’établir si ces deux ensembles résultent d’un même accès initial, de plusieurs compromissions successives ou même de systèmes techniques différents.
Il reste également à déterminer dans quelle mesure ces nouvelles revendications sont directement liées à l’incident chez ATEXO officiellement signalé par la Région. Aucun élément public ne permet pour l’instant d’attribuer avec certitude l’intégralité des données revendiquées à cette seule compromission.
La Région avait jusqu’ici confirmé un périmètre beaucoup plus limité
Dans une notification adressée aux personnes concernées, dont Cyberattaque.org s’est procuré une copie, la Région Hauts-de-France explique qu’une cyberattaque a touché ATEXO, l’un de ses prestataires.
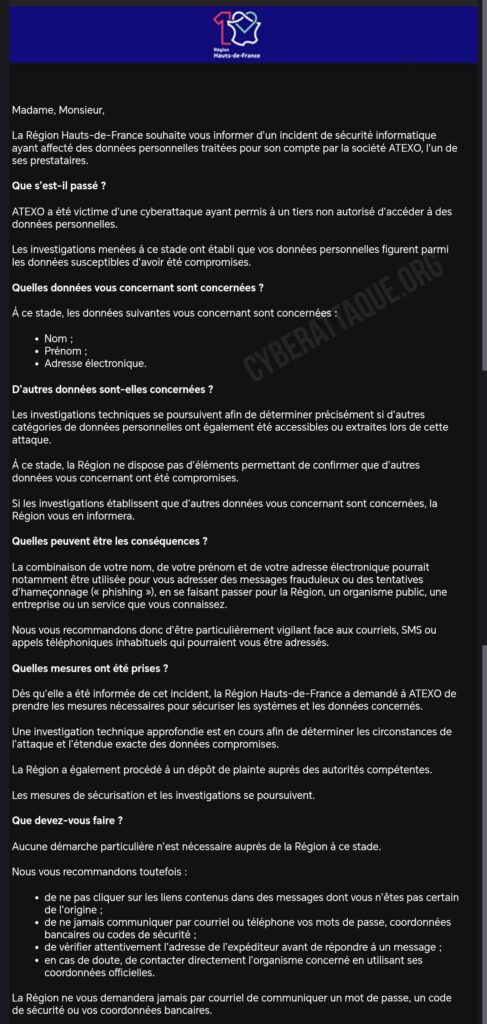
La collectivité indiquait alors que les investigations avaient confirmé que certaines informations figuraient parmi les données susceptibles d’avoir été compromises.
À ce stade, trois catégories avaient été officiellement mentionnées : le nom, le prénom et l’adresse électronique.
La Région précisait cependant que les investigations techniques se poursuivaient afin de déterminer si d’autres données avaient pu être accessibles ou extraites.
RIB, identité, dossiers et comptes : les risques changent d’échelle
Si ces deux revendications sont confirmées, la nature des données exposées ferait considérablement évoluer le niveau de risque pour les personnes concernées.
Les contrats d’apprentissage peuvent regrouper de nombreuses informations sur les apprentis et leurs employeurs. Les RIB exposent des coordonnées bancaires. Les attestations d’hébergement et copies de pièces d’identité peuvent faciliter certaines formes de fraude ou d’usurpation d’identité.
À cela s’ajoutent désormais potentiellement des numéros de téléphone, historiques d’accompagnement, informations sur des projets professionnels, données transactionnelles et identifiants de comptes.
La combinaison de ces informations permet surtout de construire des attaques d’ingénierie sociale particulièrement crédibles. Un fraudeur peut par exemple connaître l’identité de sa cible, son numéro de téléphone, un dispositif régional qu’elle utilise, un projet qu’elle développe ou encore certaines opérations réalisées sur une plateforme.
708 068 personnes ne signifie pas nécessairement 708 068 victimes confirmées
Le chiffre de 708 068 personnes est fourni directement par ChimeraZ. Il ne s’agit pas, à ce stade, d’un chiffre officiellement communiqué par la Région Hauts-de-France ou ATEXO.
De la même manière, les 90 011 fichiers du second ensemble ne correspondent pas nécessairement à autant de personnes différentes. Une même personne, entreprise ou dossier peut être associé à plusieurs documents.
Ces volumes doivent donc être considérés comme des éléments de revendication en cours de vérification.
Les personnes concernées doivent être particulièrement vigilantes
Face à la nature des informations revendiquées, les personnes ayant utilisé les services concernés doivent se montrer particulièrement prudentes face aux emails, SMS et appels inattendus, notamment lorsqu’un interlocuteur prétend agir au nom de la Région Hauts-de-France, d’un établissement scolaire, d’une banque ou d’un organisme partenaire.
La présence d’informations exactes dans un message ou lors d’un appel ne doit pas être considérée comme une preuve de légitimité.
En cas de doute, il est préférable de contacter directement l’organisme concerné en utilisant ses coordonnées officielles. Les personnes utilisant encore un mot de passe identique ou proche de celui employé sur un service régional ont également intérêt à le modifier sur les autres services où il aurait été réutilisé.
Cyberattaque.org poursuit ses vérifications afin de déterminer l’origine exacte de ces deux ensembles de données et leur éventuel lien avec l’incident ayant touché ATEXO. La Région Hauts-de-France et les acteurs concernés pourront également préciser si les volumes et catégories de données revendiqués correspondent aux éléments identifiés lors de leurs investigations.