La mairie d’Espelette, dans les Pyrénées-Atlantiques, a confirmé le piratage de sa boîte mail principale le vendredi 11 septembre 2026. L’incident a permis à un attaquant d’envoyer un message frauduleux à plusieurs destinataires directement depuis l’adresse officielle de la commune.
Le message contenait notamment une pièce jointe potentiellement malveillante. La mairie demande aux personnes l’ayant reçu de ne pas l’ouvrir, de ne cliquer sur aucun lien et de supprimer immédiatement le courrier électronique.
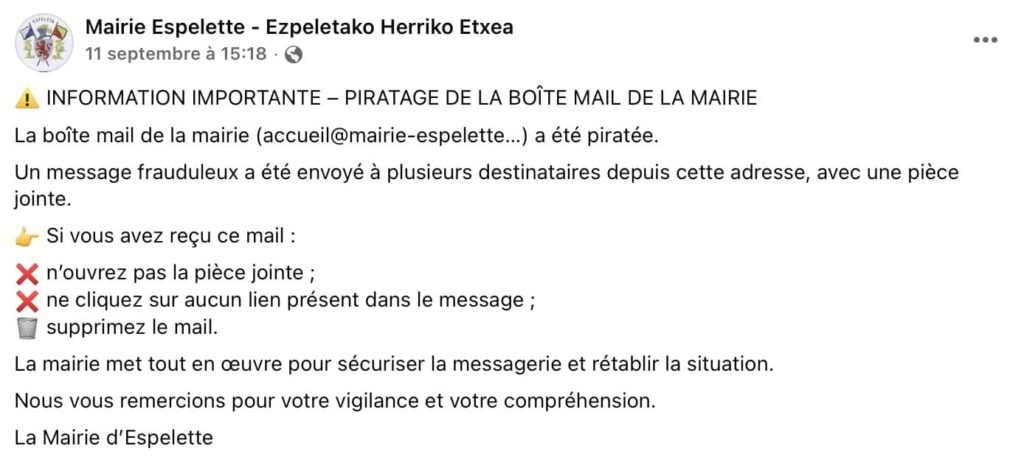
Une adresse officielle utilisée pour diffuser le message
La compromission concerne la boîte de messagerie utilisée pour l’accueil de la mairie. L’utilisation d’une véritable adresse municipale rend l’attaque particulièrement crédible pour les administrés, partenaires ou organismes habitués à échanger avec la commune.
Contrairement à une campagne de phishing classique utilisant une adresse ressemblant à celle d’une mairie, le message frauduleux a ici été envoyé depuis une boîte effectivement compromise.
La pièce jointe au cœur du risque
Selon Actu.fr, la mairie aurait reçu un courriel frauduleux contenant une pièce jointe intitulée « FACTURE FC_PDF ».
Après l’ouverture de cette pièce jointe, la boîte mail de la mairie a été compromise et le message frauduleux a été automatiquement envoyé à plusieurs destinataires. Actu.fr rapporte que certains d’entre eux auraient à leur tour ouvert le fichier et seraient également tombés dans le piège.
Le média indique que l’objectif de l’attaque serait de dérober des données personnelles. La mairie n’a toutefois pas communiqué publiquement le détail des informations éventuellement récupérées ni le nombre de personnes concernées. Le scénario montre surtout comment la compromission d’une adresse officielle peut permettre à une attaque de se propager en profitant de la confiance accordée aux messages provenant de la commune.
Le contenu de la boîte mail pourrait aussi intéresser l’attaquant
Une compromission de messagerie ne présente pas uniquement un risque d’envoi de faux messages. Selon le niveau d’accès obtenu, un attaquant peut également être en mesure de consulter d’anciens échanges, des pièces jointes ou des coordonnées de correspondants.
La mairie d’Espelette n’annonce cependant aucune fuite de données à ce stade. Il n’est donc pas possible d’affirmer que le contenu historique de la boîte a été consulté ou exfiltré.
Des messages particulièrement crédibles pour les administrés
L’utilisation d’un compte municipal authentique peut permettre de contourner une partie de la méfiance habituelle face aux courriels suspects. Le nom de la mairie, l’adresse officielle et éventuellement des échanges existants peuvent donner une apparence légitime au message.
Les personnes ayant reçu un courrier inhabituel provenant de la mairie autour du 11 septembre doivent donc rester vigilantes, en particulier si celui-ci contient une pièce jointe ou demande une action inhabituelle.
La messagerie en cours de sécurisation
La mairie indique avoir engagé des mesures pour sécuriser sa messagerie et rétablir la situation. Aucun élément communiqué ne laisse penser que les autres systèmes informatiques de la commune ont également été compromis.
L’incident illustre toutefois l’un des risques les plus immédiats liés au piratage d’une messagerie professionnelle : transformer une adresse de confiance en outil de diffusion d’une attaque auprès des contacts de l’organisation.