La mairie de Saillans, dans la Drôme, est victime d’un piratage informatique ayant permis à des individus malveillants d’utiliser sa messagerie pour envoyer de faux emails de facturation à des habitants.
La commune a publié le 14 octobre 2026 une alerte sur son site officiel afin de prévenir les quelque 1 500 habitants du village. Les messages frauduleux évoquent une facture en attente de paiement et poussent leurs destinataires à ouvrir un document ou à cliquer sur un lien.
Selon les premiers éléments recueillis localement, la boîte mail officielle de la mairie a bien été compromise. Les attaquants peuvent ainsi envoyer leurs messages depuis un environnement légitime de la commune, ce qui rend l’arnaque beaucoup plus crédible qu’un simple email usurpant graphiquement son identité.
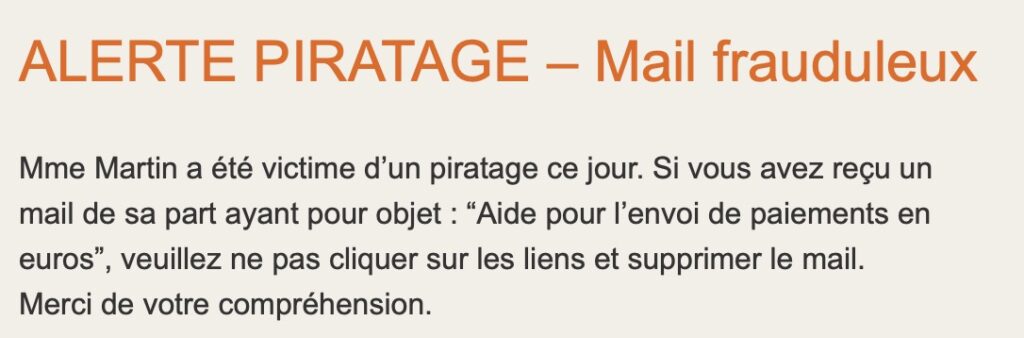
De fausses factures envoyées au nom de la mairie
Les emails envoyés aux habitants annoncent une prétendue facture restant à régler. Le destinataire est invité à consulter un document PDF accessible depuis un lien afin de procéder au paiement.
C’est précisément ce mécanisme qui rend la campagne dangereuse. Un habitant habitué à échanger avec les services municipaux peut reconnaître l’expéditeur et considérer naturellement le message comme authentique.
La mairie appelle donc les destinataires à ne cliquer sur aucun lien et à ne procéder à aucun règlement à partir de ces messages.
Au moins un habitant aurait déjà été piégé
L’attaque n’est pas seulement théorique. Selon les informations rapportées localement, au moins un habitant aurait déjà été victime de la fraude.
La commune prévoit de déposer plainte à la suite du piratage. Elle a également diffusé son alerte sur ses canaux de communication afin d’avertir rapidement les habitants susceptibles d’avoir reçu les faux messages.
Pourquoi une boîte mail municipale compromise est particulièrement dangereuse
Le principal problème ne vient pas seulement du contenu de la fausse facture, mais de la confiance accordée à l’expéditeur.
Lorsqu’un attaquant prend le contrôle d’une véritable messagerie professionnelle, il peut envoyer des emails depuis une adresse déjà connue des habitants. Les filtres antispam peuvent également avoir davantage de difficultés à considérer immédiatement ces messages comme frauduleux.
Selon le niveau d’accès obtenu, un pirate peut aussi potentiellement consulter d’anciens échanges et comprendre la manière dont la mairie communique avec ses administrés. Rien ne permet toutefois, à ce stade, d’affirmer que le contenu historique de la messagerie de Saillans a été consulté ou extrait.
Aucune fuite de données annoncée pour le moment
La commune communique actuellement sur le piratage de sa messagerie et l’envoi de courriels frauduleux. Elle n’a pas annoncé de fuite de données personnelles liée à l’incident.
Il serait donc prématuré d’affirmer que le carnet d’adresses de la mairie ou les données des habitants ont été volés. Les destinataires des messages frauduleux peuvent provenir de différentes sources et le périmètre exact de l’accès malveillant n’est pas encore connu.
L’origine du piratage reste inconnue
La mairie ne précise pas comment sa messagerie a été compromise. Plusieurs scénarios sont possibles, comme le vol d’un mot de passe, une campagne de phishing contre un agent municipal ou la compromission d’un compte de messagerie.
Aucun élément public ne permet pour l’instant de privilégier l’une de ces hypothèses ni de connaître la durée pendant laquelle les attaquants ont disposé de l’accès.
La mairie de Saillans demande donc aux habitants de rester particulièrement vigilants face à tout message réclamant un paiement en son nom. L’enquête devra désormais déterminer comment la messagerie officielle a été compromise, combien de messages frauduleux ont été envoyés et si d’autres informations ont pu être consultées pendant l’intrusion.