Les données personnelles et bancaires de milliers de personnes liées à la résidence étudiante La Rez, près de Nancy, ont été diffusées par un cybercriminel. Le 12 novembre 2026, le hacker Alduin a annoncé la publication d’une base d’environ 3 000 enregistrements attribuée au site la-rez.com. Les informations comprennent des identités, des adresses, des dates de naissance, des coordonnées bancaires complètes et, plus inquiétant, des mots de passe conservés en clair.
La Rez est une résidence étudiante située à Vandœuvre-lès-Nancy, en Meurthe-et-Moselle, à proximité des grandes écoles d’ingénieurs de Lorraine INP. Gérée par l’association ADLINP, elle propose 379 logements, principalement des studios, destinés notamment aux étudiants de l’ENSAIA, de l’ENSG et de l’ENSEM. La résidence accueille des étudiants tout au long de leur cursus et dispose de plusieurs bâtiments et espaces communs.
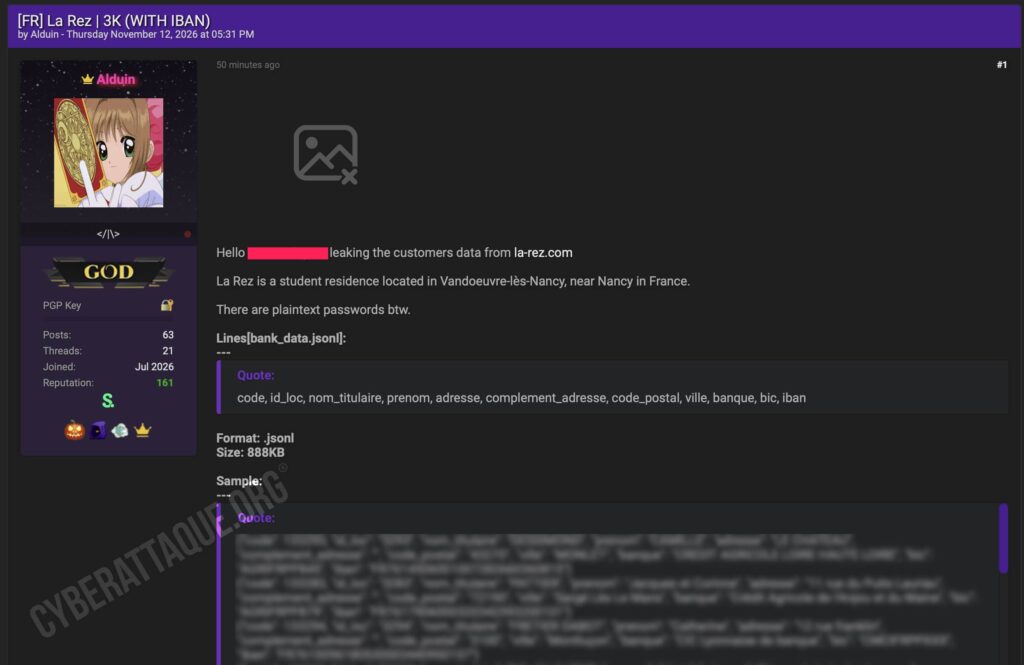
Alduin diffuse deux fichiers contenant des données personnelles et bancaires
Dans une publication datée du 12 novembre 2026 à 17 h 31, le hacker Alduin annonce avoir récupéré et diffusé des informations attribuées aux locataires de La Rez.
La revendication porte sur environ 3 000 enregistrements, répartis notamment dans deux fichiers au format JSONL :
- bank_data.jsonl : un fichier d’environ 888 Ko contenant des informations sur les titulaires de comptes bancaires et leurs coordonnées ;
- info_data.jsonl : un fichier d’environ 867 Ko contenant des identités, des informations personnelles, des identifiants de connexion et des mots de passe en clair.
Cyberattaque.org a examiné les échantillons diffusés par Alduin. Les enregistrements présentent une structure cohérente avec des données de gestion locative, notamment grâce aux identifiants de locataires présents dans les deux catégories de fichiers.
Certains extraits comportent plusieurs fiches associées à une même personne. Le nombre de 3 000 enregistrements ne correspond donc pas nécessairement à autant de locataires distincts.
Des IBAN et des informations bancaires complètes parmi les données diffusées
Le premier fichier contient des informations bancaires directement associées à l’identité et à l’adresse des titulaires.
Les catégories de données identifiées comprennent :
- Noms et prénoms des titulaires de comptes ;
- Adresses postales complètes ;
- Codes postaux et communes ;
- Noms des établissements bancaires ;
- Codes BIC et numéros IBAN complets ;
- Identifiants permettant d’associer les informations à des dossiers locatifs.
Les extraits présentent des comptes domiciliés auprès de plusieurs établissements bancaires français. Certaines identités semblent également correspondre à des personnes différentes des étudiants eux-mêmes, ce qui pourrait notamment concerner des payeurs ou des garants. Ce point reste à confirmer.
La divulgation d’un IBAN ne permet pas, à elle seule, d’effectuer librement un virement depuis le compte d’une victime. Elle peut néanmoins faciliter certaines fraudes aux prélèvements ou des tentatives d’usurpation d’identité bancaire.
Des mots de passe directement lisibles dans les dossiers des étudiants
Le second fichier présente un risque supplémentaire particulièrement préoccupant : les mots de passe apparaissent directement en clair dans un champ intitulé « mdp_clair ».
Contrairement à une base dans laquelle les mots de passe sont protégés par un algorithme de hachage, les valeurs présentées sont immédiatement lisibles.
Les fiches comprennent notamment :
- Noms, prénoms et civilités ;
- Dates et lieux de naissance ;
- Départements de naissance ;
- Adresses postales, emails et numéros de téléphone ;
- Références d’établissements scolaires ;
- Identifiants de dossiers et de connexion ;
- Mots de passe en clair ;
- Informations d’immatriculation lorsqu’elles sont renseignées.
Plusieurs personnes apparaissent dans les exemples avec des identifiants de connexion différents. Cela pourrait correspondre à plusieurs comptes ou dossiers associés à un même individu.
La présence de mots de passe en clair est particulièrement problématique si ces informations sont encore utilisées. Un attaquant pourrait tenter de se connecter aux services concernés ou réutiliser ces identifiants sur d’autres plateformes lorsque les personnes emploient le même mot de passe.
La validité actuelle des identifiants diffusés n’a toutefois pas été établie.
Un risque de fraude aux loyers et d’usurpation d’identité bancaire
La combinaison des deux fichiers constitue le principal danger de cette fuite. Les informations permettent potentiellement d’associer une identité complète, une date de naissance, des coordonnées personnelles, un dossier locatif et un compte bancaire.
Des cybercriminels pourraient notamment se faire passer pour la résidence afin d’envoyer de faux messages concernant un loyer impayé, un dépôt de garantie ou une modification des coordonnées bancaires utilisées pour les paiements.
Les titulaires des comptes bancaires diffusés pourraient également être exposés à des tentatives de prélèvements frauduleux. Les personnes concernées devraient surveiller leurs opérations et vérifier les créanciers autorisés auprès de leur banque.
Pour les anciens et actuels locataires, la publication de mots de passe en clair présente également un risque de compromission d’autres comptes lorsque ces identifiants ont été réutilisés.
Aucune utilisation frauduleuse de ces informations n’a été établie à ce stade.
Une fuite attribuée à La Rez sans confirmation officielle
Au 12 novembre 2026, aucune communication publique de La Rez ou de l’association ADLINP confirmant cette revendication n’a été identifiée.
Les circonstances de la récupération des fichiers restent inconnues. Une compromission d’un logiciel de gestion locative, d’identifiants administratifs ou d’une sauvegarde informatique pourrait expliquer l’exposition, sans qu’aucune de ces hypothèses soit confirmée.
La date de l’intrusion n’est pas davantage établie. La résidence comptant actuellement 379 logements, les milliers d’enregistrements revendiqués pourraient notamment comprendre des dossiers historiques, d’anciens locataires et plusieurs entrées associées à une même personne.
La présence simultanée de coordonnées bancaires et de mots de passe en clair rend cette revendication particulièrement préoccupante. Au-delà des étudiants, les conséquences pourraient également concerner les personnes ayant fourni leurs informations bancaires pour régler les loyers ou garantir les locations.