Les données personnelles de plus de 36 000 personnes seraient compromises après une fuite visant ADEMS, une entreprise normande spécialisée dans l’entretien des installations de chauffage et les dépannages. Le 9 novembre 2026, le hacker ChimeraZ a annoncé la diffusion d’une base contenant plus de 100 000 enregistrements. Cyberattaque.org s’est procuré les fichiers et a confirmé la présence de 43 680 fiches de logements, 54 272 interventions techniques, ainsi que des coordonnées personnelles et des informations relatives à l’accès à certains bâtiments.
ADEMS est une entreprise française fondée en 2004 et implantée à Carpiquet, près de Caen, dans le Calvados. Elle intervient notamment dans l’installation, l’entretien et le dépannage d’équipements de chauffage, de plomberie et de climatisation. Ses activités comprennent la maintenance d’installations techniques dans des logements individuels et collectifs, notamment pour le compte de gestionnaires immobiliers.
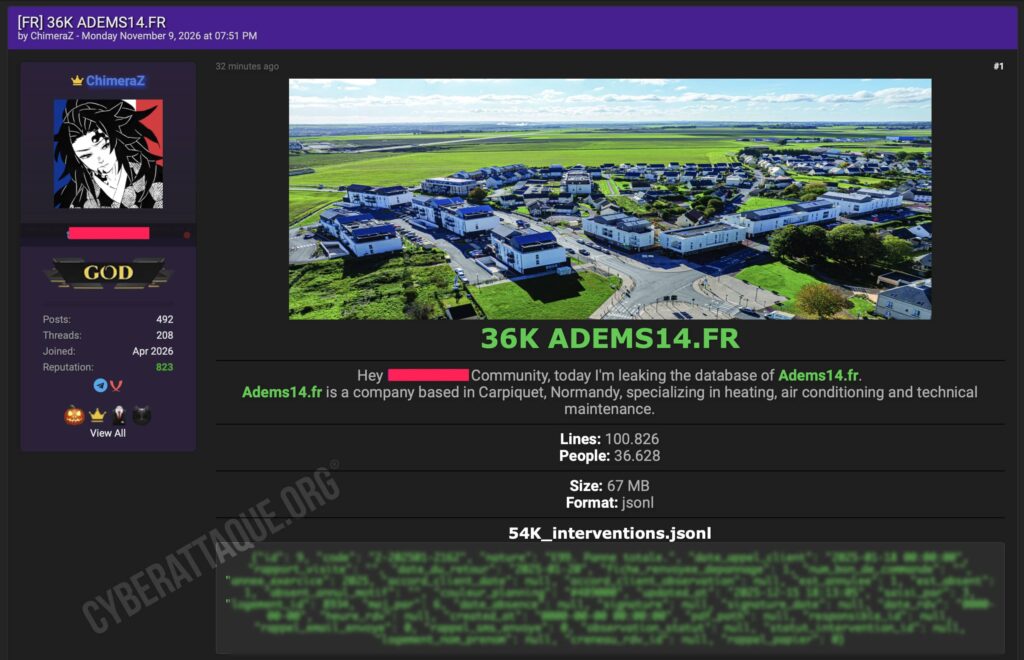
ChimeraZ diffuse une base de plus de 100 000 enregistrements
Dans une publication datée du 9 novembre 2026 à 19 h 51, ChimeraZ affirme avoir récupéré et diffusé une base de données attribuée au domaine adems14.fr.
Le hacker revendique 100 826 enregistrements concernant 36 628 personnes, pour un volume d’environ 67 Mo au format JSONL.
Contrairement à certaines revendications où seuls quelques exemples sont publiés, les fichiers obtenus par Cyberattaque.org permettent cette fois une analyse approfondie de plusieurs catégories de données.
Les huit fichiers examinés comprennent notamment :
- 43 680 fiches de logements ;
- 54 272 enregistrements d’interventions ;
- 2 088 fiches de sites et installations ;
- 156 fiches de techniciens ;
- 43 comptes utilisateurs internes ;
- 20 fiches d’organisations clientes ;
- 69 références d’appareils ;
- Des historiques d’activité du logiciel de gestion.
Le nombre de 36 628 personnes annoncé par ChimeraZ n’a pas pu être confirmé exactement. Les fichiers contiennent de nombreuses fiches nominatives, mais un même individu peut être associé à plusieurs logements ou interventions.
Des adresses de logements et des indications d’accès dans les fichiers
L’analyse du fichier contenant les 43 680 logements révèle une quantité importante d’informations personnelles. Parmi ces fiches, plus de 42 000 comportent un champ nominatif renseigné.
Cyberattaque.org a notamment identifié les catégories suivantes :
- Noms et prénoms des occupants ;
- Adresses postales et communes de résidence ;
- Numéros de bâtiment, d’escalier, d’étage et de logement ;
- Adresses email lorsqu’elles sont renseignées ;
- Informations et consignes relatives à l’accès aux bâtiments ;
- Identifiants internes permettant de rattacher les logements à des résidences ou à des sites.
Un élément particulièrement sensible apparaît dans les fichiers : près de 20 000 fiches possèdent un champ renseigné consacré aux indications d’accès. Ces informations peuvent notamment faciliter le repérage des bâtiments ou les interventions des techniciens. Elles ne correspondent toutefois pas toutes nécessairement à des codes d’entrée.
Les données concernent notamment des logements situés à Caen et dans différentes communes normandes. Plusieurs résidences identifiées dans les fichiers relèvent du logement collectif ou social.
54 272 interventions permettent de retracer les dépannages
La fuite ne concerne pas uniquement les coordonnées des occupants. Le fichier des interventions contient 54 272 enregistrements techniques, associés à près de 15 000 identifiants de logements différents.
Les informations comprennent notamment les dates des demandes, la nature des problèmes signalés, les références d’intervention, certains rendez-vous et le suivi administratif des opérations.
Les motifs observés concernent notamment l’entretien annuel des chaudières, les pannes de chauffage, les fuites d’eau et différents dysfonctionnements de plomberie.
La majorité des interventions examinées concerne les années 2024 et 2025. Les autres fichiers contiennent également des informations historiques remontant à 2014 et certains enregistrements modifiés jusqu’en juin 2026.
Ces données permettent potentiellement de reconstituer l’historique des demandes de dépannage de certains logements, voire de connaître les équipements installés et les problèmes techniques rencontrés par leurs occupants.
Des comptes internes et des informations sur les techniciens également exposés
Les fichiers comprennent également 43 comptes utilisateurs du logiciel de gestion d’ADEMS. Les enregistrements contiennent notamment des identifiants de connexion, des noms, des profils d’autorisation et des empreintes de mots de passe.
Les mots de passe présents dans cet extrait sont stockés sous forme d’empreintes compatibles avec bcrypt. Aucun mot de passe en clair n’a été identifié dans ce fichier. Leur présence ne démontre pas que des comptes internes peuvent actuellement être utilisés par des tiers.
Une autre table rassemble 156 fiches de techniciens, dont certaines comportent des coordonnées professionnelles et des informations relatives à leur activité.
Les historiques informatiques présents dans la fuite contiennent également des traces d’utilisation du logiciel, avec des références aux opérations réalisées par certains comptes.
Comment une base de maintenance aussi importante a-t-elle pu être récupérée ?
La structure des fichiers laisse apparaître un export organisé de plusieurs tables d’une application de gestion technique, regroupant les logements, interventions, sites, techniciens et utilisateurs.
Un tel ensemble pourrait être récupéré après une compromission du logiciel métier, de son administration ou de la base de données sous-jacente.
La méthode exacte employée par ChimeraZ reste toutefois inconnue. Aucun élément ne permet de déterminer si les données proviennent d’une vulnérabilité applicative, d’un accès informatique compromis ou d’une sauvegarde récupérée illégalement.
Les dates figurant dans les fichiers ne permettent pas non plus d’établir quand l’extraction a eu lieu.
Des risques qui dépassent les simples escroqueries par email
La combinaison des adresses de logements, des historiques de dépannage et des informations d’accès présente des risques particuliers pour les occupants.
Des individus malveillants pourraient notamment se faire passer pour des techniciens de maintenance en utilisant des informations réelles sur les équipements ou les précédentes interventions.
Les données pourraient également faciliter des tentatives d’escroquerie au faux dépannage, avec des appels ou des visites annoncées sous prétexte d’une panne connue ou d’un entretien obligatoire.
La présence d’indications d’accès à certains bâtiments constitue un risque supplémentaire de sécurité physique, particulièrement lorsque ces informations sont associées à l’adresse précise d’un logement.
Aucune utilisation frauduleuse de ces données ni intrusion physique liée à leur divulgation n’a cependant été établie.
Une fuite documentée, mais aucune confirmation officielle d’ADEMS
Au 9 novembre 2026, aucune communication publique d’ADEMS confirmant cette compromission n’a été identifiée. L’entreprise n’a pas précisé si ses systèmes informatiques ont subi une intrusion ou si les fichiers proviennent d’un autre environnement.
Les données analysées par Cyberattaque.org présentent néanmoins une structure cohérente avec une application de gestion de maintenance, comprenant des informations nominatives, techniques et administratives détaillées.
Si le nombre exact de personnes concernées reste à établir, la présence de dizaines de milliers de fiches de logements et d’interventions constitue déjà une exposition importante de données personnelles et opérationnelles.
Cette affaire met en évidence un risque souvent sous-estimé : une fuite chez un prestataire chargé de l’entretien des logements peut exposer bien davantage que des coordonnées personnelles, jusqu’à des informations sur les bâtiments, leurs équipements et les habitudes d’intervention des techniciens.