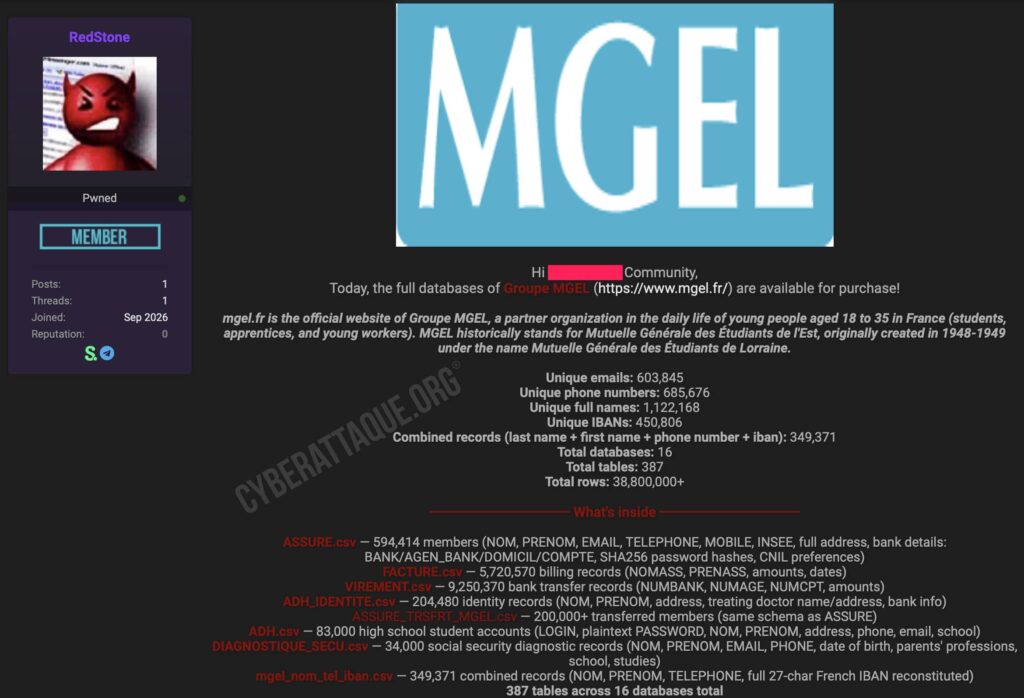
Une fuite de données potentiellement massive vise le Groupe MGEL. Un acteur utilisant le pseudonyme RedStone affirme avoir récupéré les bases de données de l’organisation et les propose désormais à la vente. Il revendique 16 bases, 387 tables et plus de 38,8 millions de lignes. Le Groupe MGEL a depuis confirmé avoir constaté des connexions illégitimes sur une base de données d’adhérents MGEL et MVS antérieure à mai 2022.
Parmi les chiffres avancés figurent surtout 450 806 IBAN uniques, plus de 1,1 million de noms complets, 603 845 adresses e-mail et 685 676 numéros de téléphone. Cyberattaque.org s’est procuré les échantillons diffusés avec l’annonce et a pu confirmer la présence de données personnelles, bancaires et d’identification particulièrement sensibles. Les volumes revendiqués par RedStone ne sont en revanche pas confirmés par MGEL à ce stade.
Leur contenu permet de confirmer la présence de données directement rattachées à la MGEL mais aussi et surtout à MVS, Mutuelle Vitalité Santé, une marque historique de la MGEL destinée au public non étudiant. La notification désormais adressée aux personnes concernées confirme officiellement que la base compromise contenait bien des données d’adhérents MGEL et MVS.
Le Groupe MGEL accompagne étudiants et jeunes actifs
Historiquement connue comme la Mutuelle Générale des Étudiants de l’Est, la MGEL accompagne notamment les étudiants, alternants et jeunes actifs. Son écosystème couvre différents services liés à la santé, au logement, à la prévention et à la vie quotidienne des jeunes.
Cette histoire explique également la quantité et la diversité des informations présentes dans les bases revendiquées. Certaines tables semblent provenir d’anciens systèmes utilisés pour la gestion des adhérents, des remboursements, des virements, du logement ou encore des services destinés aux lycéens et étudiants.
Plus de 38 millions de lignes réparties dans 387 tables
RedStone affirme disposer de 387 tables réparties dans 16 bases de données. Leur nom laisse apparaître plusieurs environnements métiers distincts : adhérents, utilisateurs, logement, scolarité, documents, facturation, virements ou encore outils internes.
Le pirate avance les volumes suivants :
- plus de 38,8 millions de lignes au total ;
- 1 122 168 noms complets uniques ;
- 603 845 adresses e-mail uniques ;
- 685 676 numéros de téléphone uniques ;
- 450 806 IBAN uniques revendiqués ;
- 349 371 enregistrements qui associeraient directement nom, prénom, téléphone et IBAN.
Ces chiffres proviennent de l’auteur de la vente et ne doivent pas être interprétés comme autant de personnes distinctes touchées. Les bases couvrent plusieurs services et plusieurs périodes, une même personne pouvant apparaître dans de nombreuses tables. MGEL n’a pas communiqué publiquement de volume permettant de confirmer ces chiffres.
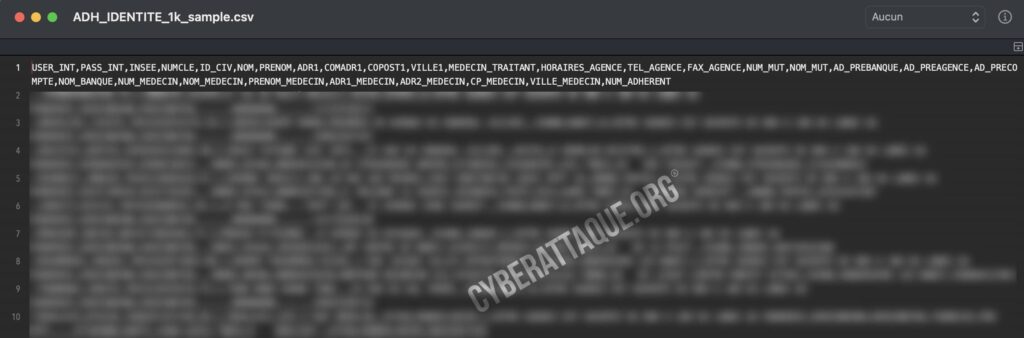
Cinq échantillons très convaincants qui concernent essentiellement Mutuelle Vitalité Santé (MVS)
Cyberattaque.org s’est procuré les échantillons mis à disposition par RedStone et les a analysés. Ils proviennent de cinq tables présentées comme issues des bases MGEL : ADH_IDENTITE, ASSURE, ASSURE_TRSFRT_MGEL, FACTURE et VIREMENT.
Les fichiers contiennent notamment des noms, prénoms, adresses postales, numéros de téléphone, adresses e-mail, identifiants internes et informations bancaires. Certains champs concernent également les médecins traitants et différentes informations utilisées historiquement pour la gestion des adhérents.
Nous ne reproduisons volontairement aucune identité, coordonnée bancaire, donnée de santé ou information permettant d’accéder à un compte.
Des numéros de sécurité sociale apparaissent bien dans les fichiers
Les échantillons ADH_IDENTITE et ASSURE contiennent des champs intitulés INSEE accompagnés de leur clé de contrôle. Les valeurs vérifiées correspondent à la structure d’un numéro d’inscription au répertoire, le NIR utilisé comme numéro de sécurité sociale.
Il ne s’agit donc pas uniquement d’une fuite de coordonnées de contact. L’association d’un NIR avec une identité, une adresse et d’autres informations personnelles augmente considérablement le risque d’usurpation d’identité et de fraude administrative.
Coordonnées bancaires et historiques de virements dans les échantillons
Les données bancaires constituent l’autre partie particulièrement sensible de la fuite. Dans l’échantillon de la table ASSURE, de nombreux profils comportent des champs correspondant au code banque, au code agence et au numéro de compte.
La table VIREMENT contient pour sa part des informations liées à des opérations bancaires, avec notamment des références de banque, d’agence, de compte, des montants et des identifiants associés aux opérations.
RedStone affirme avoir reconstitué 450 806 IBAN uniques et disposer d’un fichier de 349 371 lignes associant directement une identité, un téléphone et un IBAN. Les échantillons examinés confirment la présence massive de coordonnées bancaires, mais ne permettent pas à eux seuls de vérifier le chiffre exact des 450 806 IBAN annoncé par le pirate.
Des informations sur les médecins traitants apparaissent également
La table ADH_IDENTITE comprend aussi des champs consacrés au médecin traitant. Les échantillons comportent notamment le nom et le prénom de professionnels ainsi que, selon les enregistrements, des informations permettant d’identifier leur cabinet ou leur localisation.
Ces informations s’ajoutent aux données d’identité et de sécurité sociale déjà présentes. Elles donnent à la fuite une dimension particulièrement sensible compte tenu de l’activité historique de la MGEL dans le domaine de la protection sociale et de la santé.
Des mots de passe directement lisibles dans certains fichiers
Plusieurs échantillons comportent également un champ nommé PASS_INT. Contrairement à une empreinte cryptographique, certaines valeurs présentes dans ce champ sont directement lisibles et prennent notamment la forme de codes numériques.
La table ASSURE contient parallèlement un champ PASS_INT_SHA256 avec des empreintes correspondant au format SHA-256. La coexistence de ces différents systèmes laisse penser que plusieurs mécanismes de stockage ont pu être utilisés au fil du temps.
La présence de ces valeurs dans les fichiers ne permet pas de déterminer si les identifiants concernés sont encore actifs en septembre 2026. Certains éléments paraissent anciens et peuvent provenir de comptes ou de systèmes qui ne sont plus utilisés. Ils doivent néanmoins être considérés comme compromis, en particulier en cas de réutilisation d’un mot de passe sur un autre service.
Des bases qui remontent à plusieurs années
Les échantillons montrent que la fuite semble contenir un historique particulièrement important. Des données de facturation et de virements observées remontent notamment au début des années 2010, tandis que d’autres profils présentent des mises à jour plus récentes.
Le nombre de lignes revendiqué s’explique donc en partie par cette profondeur historique : une même personne peut être associée à de multiples factures, virements, adhésions ou opérations enregistrées au fil des années.
MGEL précise de son côté que la base concernée par les connexions illégitimes était antérieure à mai 2022, ce qui vient confirmer le caractère historique d’une partie des données observées par Cyberattaque.org.
83 000 comptes de lycéens également revendiqués
RedStone affirme également disposer d’une table contenant environ 83 000 comptes associés à des lycéens. Selon sa description, celle-ci comprendrait notamment des identifiants, mots de passe directement lisibles, noms, coordonnées et établissements scolaires.
Cette table ne fait toutefois pas partie des cinq échantillons analysés par Cyberattaque.org. Nous ne sommes donc pas en mesure de confirmer indépendamment son contenu ou son volume à ce stade.
Les bases complètes proposées à la vente
Contrairement à certaines fuites immédiatement rendues publiques, RedStone propose ici les bases complètes à la vente. L’annonce fixe une offre minimale de 500 dollars et fournit les échantillons afin de démontrer la nature des informations disponibles.
Si l’ensemble revendiqué est authentique, l’acquisition des bases donnerait accès à un volume considérable d’informations permettant de croiser identité, téléphone, adresse, numéro de sécurité sociale, données bancaires et historique de relations avec la MGEL.
IBAN et NIR rendent les tentatives de fraude beaucoup plus crédibles
Le principal risque ne repose pas sur une donnée isolée mais sur leur croisement. Une personne disposant du nom, du téléphone, de l’adresse, du numéro de sécurité sociale et des informations bancaires d’une victime peut construire des scénarios de fraude particulièrement crédibles.
Ces éléments peuvent notamment être utilisés pour des tentatives de faux conseiller bancaire, phishing ciblé, fraude administrative, changement frauduleux de coordonnées bancaires ou usurpation d’identité.
La présence de données historiques ne supprime pas le danger : un numéro de sécurité sociale ou une identité changent rarement, et certaines coordonnées bancaires peuvent rester utilisées pendant de nombreuses années. Le risque pourrait donc persister longtemps après la découverte de la fuite.
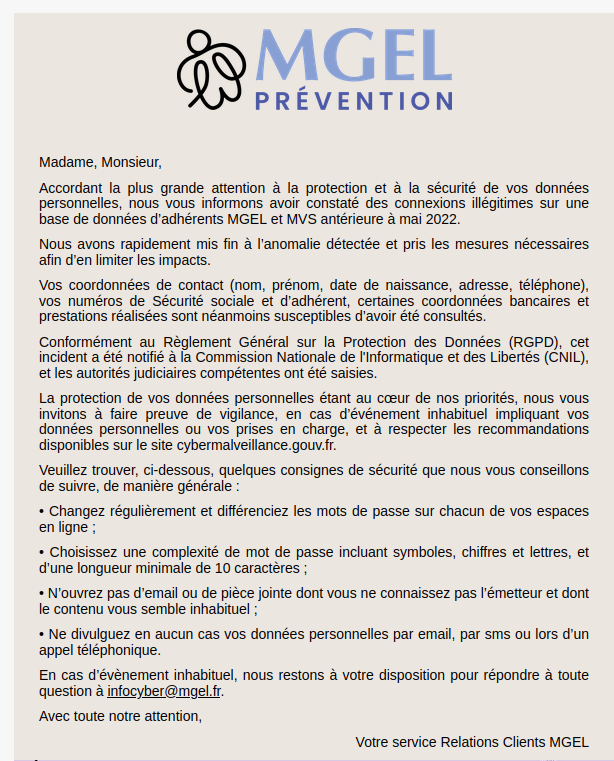
Le Groupe MGEL confirme des connexions illégitimes
Le Groupe MGEL a désormais confirmé l’incident auprès des personnes concernées. Dans un courrier envoyé à ses adhérents, l’organisation indique avoir constaté des connexions illégitimes sur une base de données d’adhérents MGEL et MVS antérieure à mai 2022.
MGEL indique avoir rapidement mis fin à l’anomalie détectée et pris les mesures nécessaires afin d’en limiter les impacts.
L’organisation confirme que les données concernées peuvent inclure les nom, prénom, date de naissance, adresse et numéro de téléphone, mais également les numéros de Sécurité sociale et d’adhérent, certaines coordonnées bancaires ainsi que des informations relatives aux prestations réalisées.
Cette notification confirme donc plusieurs catégories de données que Cyberattaque.org avait précédemment identifiées dans les échantillons diffusés par RedStone, notamment la présence de NIR et de données bancaires.
Le Groupe MGEL précise également que l’incident a été notifié à la Commission nationale de l’informatique et des libertés (CNIL) et que les autorités judiciaires compétentes ont été saisies.
MGEL appelle enfin les personnes concernées à rester particulièrement vigilantes face aux communications inhabituelles impliquant leurs données personnelles, notamment par e-mail, SMS ou téléphone.
Les volumes revendiqués par RedStone restent à confirmer
La confirmation du Groupe MGEL permet désormais d’établir officiellement qu’un accès illégitime à une base contenant des données d’adhérents MGEL et MVS a bien eu lieu. Elle confirme également l’exposition possible de données d’identité, numéros de Sécurité sociale, coordonnées bancaires et informations relatives aux prestations réalisées.
En revanche, les volumes de 38,8 millions de lignes et 450 806 IBAN reposent toujours sur les affirmations de RedStone. Le Groupe MGEL ne précise pas, dans sa notification, le nombre exact de personnes concernées.
Les échantillons obtenus par Cyberattaque.org permettent toutefois de confirmer la présence de données particulièrement sensibles et la cohérence de plusieurs éléments de la revendication. Il reste désormais à déterminer le nombre réel de personnes distinctes concernées et l’étendue exacte des différentes bases compromises.