Le bailleur social Altéal, qui gère plus de 14 000 logements en Occitanie, alerte ses locataires après une cyberattaque survenue chez Maileva, son prestataire chargé de l’envoi de certains courriers. Dans une communication officielle publiée le 9 novembre 2026, l’entreprise confirme que cet incident de sécurité pourrait concerner des données personnelles de ses clients. Cette nouvelle alerte intervient plusieurs semaines après la compromission des systèmes de Maileva, qui continue d’affecter des organisations françaises de différents secteurs.
Altéal est une entreprise sociale pour l’habitat créée en 1963 et basée à Colomiers, près de Toulouse. Membre du groupe Habitat en Région, elle gère 14 159 logements répartis dans 128 communes de cinq départements d’Occitanie. Son patrimoine comprend des logements familiaux, des résidences étudiantes et des hébergements destinés à différents publics.
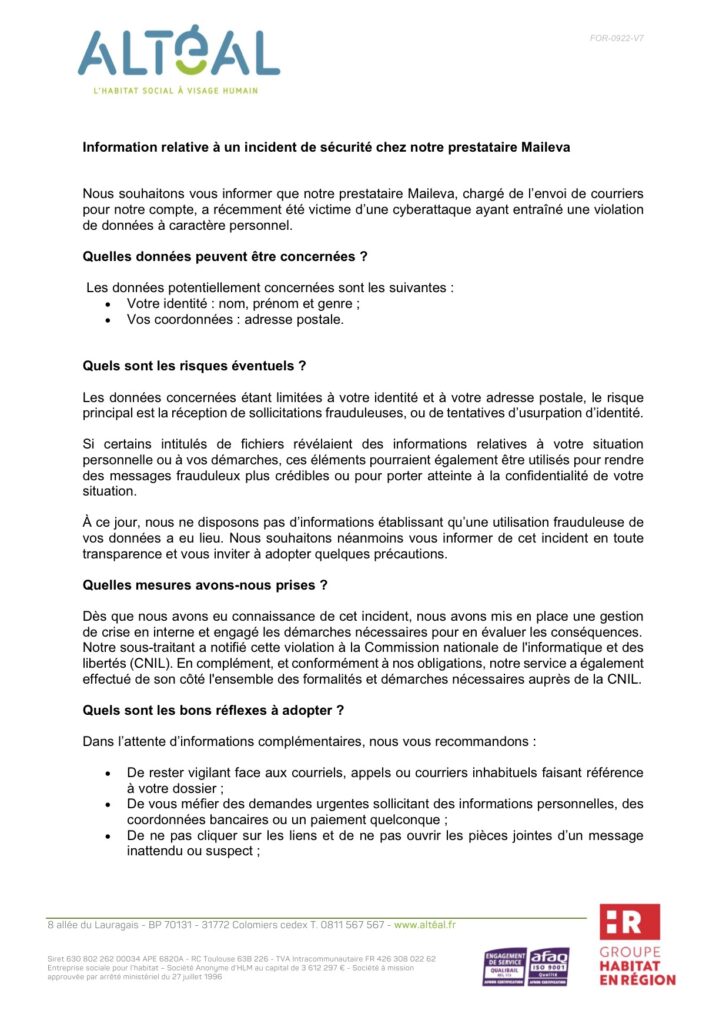
Une alerte officielle publiée le 9 novembre 2026
Sur son site internet, Altéal reconnaît qu’un incident de sécurité informatique est survenu chez Maileva, un prestataire auquel le bailleur confie l’envoi de certains courriers administratifs.
L’entreprise prévient que cet incident est susceptible d’avoir compromis la confidentialité de certaines informations personnelles appartenant à ses clients.
Le nombre de locataires potentiellement concernés n’est pas communiqué dans l’alerte publiée en ligne. Celle-ci renvoie vers une notice d’information détaillée au format PDF.
Il n’est donc pas possible d’affirmer que l’ensemble des occupants des 14 159 logements gérés par Altéal sont touchés. Le volume des données effectivement consultées ou récupérées reste également à établir.
Une cyberattaque chez Maileva révélée dès septembre
L’incident trouve son origine chez Maileva, une marque de Docaposte appartenant au groupe La Poste, spécialisée dans la dématérialisation, la préparation et l’expédition de courriers professionnels.
Le 24 septembre 2026, Cyberattaque.org révélait déjà la cyberattaque de Maileva, après avoir obtenu une communication adressée aux clients du prestataire.
Maileva avait alors interrompu ses services dès le 23 septembre à 7 heures après avoir détecté des tentatives d’accès non autorisées à certains comptes. Les premières investigations évoquaient notamment une tentative d’utilisation frauduleuse de la plateforme pour expédier des courriers.
Le 9 octobre, le Service de prévention et de santé au travail en Cornouaille confirmait également qu’un tiers non autorisé avait accédé à une base de suivi des courriers de Maileva, contenant notamment des coordonnées de destinataires et des informations sur les envois.
Les données de plusieurs bailleurs sociaux désormais concernées
Altéal n’est pas le premier bailleur social à signaler les conséquences de cette cyberattaque. Le 3 novembre 2026, Flandre Opale Habitat, implanté dans les Hauts-de-France, avait déjà publié une notification similaire.
Dans son cas, le bailleur indiquait que des informations présentes dans des courriers envoyés au cours des dix dernières années pourraient avoir été consultées. Les données potentiellement concernées comprenaient les identités, les coordonnées personnelles, des références de logement et certaines informations administratives ou financières.
Il ne faut toutefois pas considérer que les mêmes catégories de données ou la même période de conservation s’appliquent nécessairement à Altéal. Le périmètre des informations dépend des courriers confiés au prestataire et des ressources effectivement accessibles aux attaquants.
D’autres organisations, notamment des laboratoires du groupe Inovie et l’Hôpital Foch, ont également signalé des conséquences de l’incident Maileva pour certaines de leurs données personnelles.
Comment un prestataire postal peut-il exposer des données de locataires ?
La particularité de cette affaire réside dans l’utilisation d’un prestataire informatique commun à de nombreuses organisations.
Pour expédier des courriers, un bailleur social peut transmettre à Maileva des informations concernant leurs destinataires. Selon les services utilisés, ces traitements peuvent comprendre des coordonnées, des références d’envoi et des documents administratifs.
Une compromission des systèmes du prestataire peut donc rendre accessibles des données appartenant à plusieurs entreprises clientes, sans que leurs propres infrastructures aient été directement piratées.
Dans le cas d’Altéal, aucune information publique ne permet d’affirmer que son espace locataire, son système de gestion immobilière ou ses infrastructures internes ont été compromis.
De fausses demandes de loyer pourraient cibler les locataires
Le principal risque concerne désormais l’utilisation frauduleuse d’informations personnelles dans des tentatives d’escroquerie ciblées.
Des cybercriminels disposant de données relatives aux échanges entre un bailleur et ses locataires pourraient notamment se faire passer pour Altéal afin d’envoyer de fausses demandes de paiement, des avis de régularisation de charges ou des changements de coordonnées bancaires.
La connaissance de véritables informations administratives pourrait rendre ces sollicitations particulièrement crédibles.
Aucune utilisation frauduleuse de données appartenant aux clients d’Altéal n’a cependant été établie dans les informations publiques consultées.
Une nouvelle notification qui élargit encore le bilan de Maileva
Au 10 novembre 2026, Altéal confirme publiquement que l’incident de sécurité chez Maileva pourrait concerner certaines données personnelles de ses clients. En revanche, le nombre de personnes touchées et l’étendue réelle des informations compromises restent inconnus.
Plus d’un mois après les premières révélations, les communications successives de bailleurs sociaux, d’établissements de santé et d’autres organisations montrent que les conséquences de la cyberattaque de Maileva continuent d’être identifiées.
Cette affaire illustre un risque majeur lié à la sous-traitance informatique : une compromission chez un seul prestataire peut exposer les informations de nombreuses organisations clientes et de leurs usagers, parfois plusieurs semaines après la découverte de l’incident initial.