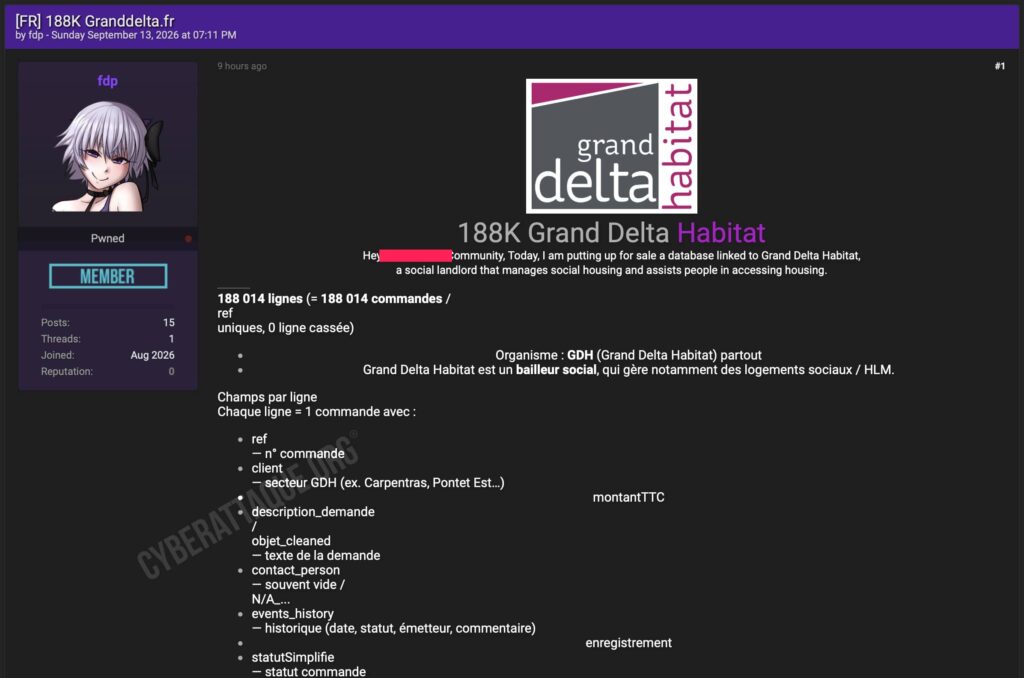
Une importante fuite de données vise Grand Delta Habitat, bailleur social implanté dans le sud-est de la France. Un acteur utilisant le pseudonyme fdp affirme avoir récupéré une base contenant 188 014 commandes et interventions liées au patrimoine immobilier de l’organisme.
Les fichiers revendiqués ne contiennent pas seulement des informations administratives. Ils associeraient des logements, occupants, adresses, numéros de téléphone et adresses e-mail à des demandes de travaux, des prestations, des fournisseurs et à l’historique de traitement de chaque intervention.
Grand Delta Habitat gère un important parc de logements sociaux
Grand Delta Habitat est un bailleur social qui gère notamment des logements HLM et accompagne ses locataires dans l’accès et le maintien dans le logement. Son activité implique de nombreuses opérations de maintenance, d’entretien et de travaux réalisées directement ou avec des prestataires.
La base revendiquée semble justement provenir d’un environnement consacré à la gestion des commandes et interventions sur le patrimoine immobilier.
188 014 commandes entre 2018 et septembre 2026
Le hacker affirme disposer de 188 014 enregistrements distincts, chaque ligne correspondant à une commande ou à une intervention. Les données couvriraient une période particulièrement large, du 15 mai 2018 au 7 septembre 2026.
Le nombre de 188 014 ne doit donc pas être interprété comme autant de personnes touchées. Une même personne ou un même logement peut apparaître dans plusieurs demandes successives au fil des années.
Environ 36 000 personnes apparaîtraient dans les données
Selon les chiffres avancés avec la vente, la base permettrait d’identifier environ 36 179 personnes distinctes, principalement des locataires, occupants ou personnes mentionnées dans les dossiers.
Le pirate revendique également :
- 24 914 adresses e-mail uniques ;
- 43 583 numéros de téléphone uniques ;
- 366 agents apparaissant comme émetteurs dans les historiques ;
- 61 secteurs associés aux commandes de Grand Delta Habitat.
Les adresses des logements et les occupants sont directement associés aux interventions
La partie la plus sensible se trouverait dans les informations liées au patrimoine et aux occupants. Les commandes peuvent contenir l’adresse du logement concerné, les personnes qui l’occupent ainsi que leurs coordonnées téléphoniques et électroniques.
Ces informations sont ensuite associées à une prestation ou à une demande précise. Un tiers disposant des fichiers pourrait donc potentiellement connaître l’adresse d’un locataire et la nature d’une intervention réalisée ou demandée dans son logement.
Travaux et demandes d’intervention visibles dans la base
Chaque enregistrement comprendrait notamment un numéro de commande, le secteur concerné, le montant TTC, la description de la demande, le fournisseur et les différentes prestations réalisées.
La base ressemble donc davantage à un historique opérationnel de maintenance qu’à une simple liste de locataires. Selon les dossiers, elle pourrait révéler la nature de travaux, d’équipements défectueux ou d’interventions prévues dans un logement donné.
Tout l’historique de traitement de certaines commandes exposé
Un champ events_history conserverait également l’historique de suivi de chaque commande. Il peut contenir des dates, des changements de statut, l’identité ou le rôle de l’émetteur et différents commentaires associés au traitement du dossier.
Le rapprochement entre ces historiques et les informations du logement permettrait de reconstituer une partie des échanges entre Grand Delta Habitat, ses agents, ses fournisseurs et ses locataires.
Les entreprises intervenant dans les logements également identifiables
Les données comporteraient aussi les numéros des fournisseurs et les prestations commandées. La fuite pourrait donc exposer indirectement des entreprises intervenant pour le compte du bailleur social.
La présence de ces informations rend possibles des scénarios d’ingénierie sociale visant aussi bien les locataires que les prestataires : un fraudeur pourrait connaître le véritable contexte d’une intervention avant de se faire passer pour l’entreprise censée intervenir.
De faux techniciens pourraient exploiter les données
Pour les locataires, le risque dépasse le simple phishing par e-mail. Un attaquant connaissant l’adresse du logement, le téléphone de l’occupant et l’existence d’une véritable demande de travaux dispose d’un contexte très crédible pour prendre contact avec sa cible.
Il pourrait par exemple se faire passer pour Grand Delta Habitat ou pour un prestataire chargé d’une intervention et demander un paiement, des informations supplémentaires ou tenter d’organiser un faux rendez-vous au domicile.
Des données très récentes apparaîtraient dans les fichiers
La base ne semble pas constituée uniquement d’archives anciennes. Le pirate indique que les données les plus récentes remontent au 7 septembre 2026, soit moins d’une semaine avant la publication de la revendication.
Si cette date est confirmée, cela signifierait que l’extraction contient des commandes et interventions encore très récentes et potentiellement toujours en cours de traitement.
188 000 lignes ne signifient pas 188 000 locataires touchés
Le volume annoncé peut donner l’impression que près de 188 000 personnes sont concernées, mais il s’agit en réalité de commandes distinctes. Un même logement peut faire l’objet de nombreuses interventions et une même personne apparaître à plusieurs reprises.
Le chiffre d’environ 36 179 identités distinctes avancé par le pirate constitue donc une meilleure indication de l’ordre de grandeur des personnes potentiellement présentes dans les fichiers, même s’il reste lui aussi à vérifier.
Une fuite encore à confirmer par Grand Delta Habitat
À ce stade, l’origine exacte de la base et la méthode utilisée pour l’obtenir ne sont pas précisées. Aucun élément ne permet de déterminer s’il s’agit d’un accès direct à un système de Grand Delta Habitat, d’un compte compromis, d’une vulnérabilité ou d’un environnement tiers.
Les chiffres de 188 014 commandes, 36 179 personnes, 24 914 e-mails et 43 583 téléphones reposent également sur l’analyse annoncée par l’auteur de la vente. La confirmation du bailleur permettra de préciser le périmètre réel de cette fuite et les personnes effectivement concernées.