Les données de près de 66 000 utilisateurs du site français Forum-Pompier.com seraient compromises. Le 5 novembre 2026, un hacker utilisant le pseudonyme arah a revendiqué le piratage intégral de sa base de données, comprenant des adresses email, des empreintes de mots de passe MD5 et près de 133 000 messages privés. Plus inquiétant, l’attaquant affirme avoir retrouvé des milliers de comptes utilisant des mots de passe particulièrement faibles, comme « pompier », « azerty » ou « 123456 ».
Forum-Pompier.com est un site communautaire français consacré à l’univers des sapeurs-pompiers. Lancé en 2005, il permet aux professionnels, volontaires, jeunes sapeurs-pompiers et passionnés d’échanger sur les métiers du secours, les concours, les équipements et les interventions. Le site fonctionne avec le logiciel de forum phpBB et ne constitue pas une plateforme officielle des services départementaux d’incendie et de secours (SDIS).
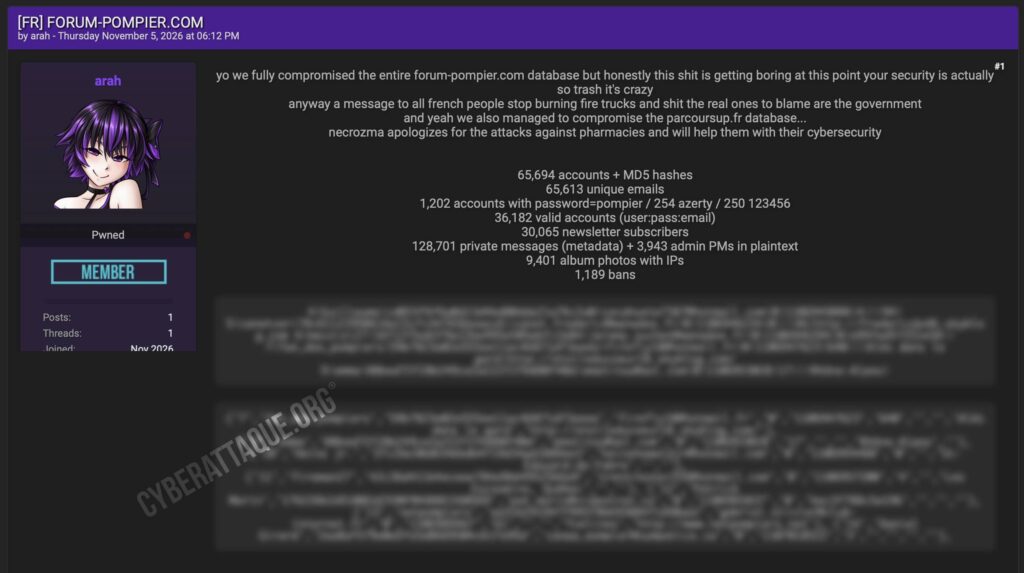
65 694 comptes revendiqués : un chiffre qui correspond presque exactement au site officiel
Dans une publication datée du 5 novembre 2026 à 18 h 12, le hacker arah affirme avoir compromis l’intégralité de la base de données de Forum-Pompier.com.
Le pirate présente plusieurs chiffres particulièrement précis :
- 65 694 comptes utilisateurs ;
- 65 613 adresses email uniques ;
- 36 182 combinaisons identifiant, mot de passe et email annoncées comme valides ;
- 30 065 abonnés à la newsletter ;
- 128 701 entrées relatives aux messages privés, présentées comme des métadonnées ;
- 3 943 messages privés administratifs, revendiqués en texte clair ;
- 9 401 photographies d’albums associées à des adresses IP ;
- 1 189 enregistrements de bannissement.
Un élément découvert lors de nos recherches vient renforcer la crédibilité du volume annoncé. Lors de notre consultation, Forum-Pompier.com affichait publiquement 65 693 membres inscrits, soit un seul compte d’écart avec les 65 694 enregistrements revendiqués par arah.
Cette correspondance ne démontre pas à elle seule l’existence d’une intrusion, puisque le nombre d’inscrits est accessible publiquement. Elle constitue néanmoins un élément de cohérence avec les informations présentées par l’attaquant.
Des mots de passe MD5 et des milliers d’identifiants particulièrement faibles
Les exemples publiés par arah présentent des comptes accompagnés d’empreintes de mots de passe de 32 caractères hexadécimaux, compatibles avec le format MD5. Cette méthode de hachage ancienne n’est plus considérée comme suffisamment résistante pour protéger les mots de passe des utilisateurs.
Contrairement à un mécanisme de stockage moderne utilisant des algorithmes spécialisés comme Argon2id, MD5 permet de tester très rapidement un grand nombre de mots de passe candidats, notamment lorsqu’aucun salage individuel n’est appliqué.
Le hacker affirme avoir identifié plusieurs milliers de comptes utilisant des mots de passe particulièrement prévisibles :
- 1 202 comptes utilisant « pompier » ;
- 254 comptes utilisant « azerty » ;
- 250 comptes utilisant « 123456 ».
Ces résultats proviennent des déclarations de l’attaquant et n’ont pas été vérifiés indépendamment. Ils pourraient correspondre à des mots de passe retrouvés à partir de leurs empreintes, plutôt qu’à des mots de passe directement conservés en clair dans la base.
Si ces informations sont authentiques, le risque ne se limite pas au forum. Les utilisateurs ayant réutilisé le même mot de passe sur leur messagerie ou d’autres services pourraient également être exposés à des tentatives de compromission.
Près de 133 000 messages privés et des adresses IP également revendiqués
La revendication ne concerne pas uniquement les comptes utilisateurs. Arah affirme également avoir récupéré des informations relatives aux conversations privées échangées sur la plateforme.
Le pirate évoque 128 701 entrées de métadonnées de messages privés et 3 943 messages privés administratifs disponibles en texte clair.
Cette distinction est importante : les métadonnées peuvent révéler les participants ou les caractéristiques d’un échange sans nécessairement contenir le texte intégral des conversations.
La présence potentielle de messages administratifs et d’informations associées aux bannissements pourrait également révéler des échanges internes à la modération du site. Le contenu exact de ces fichiers n’a toutefois pas été vérifié.
Les 9 401 photographies revendiquées seraient par ailleurs associées à des adresses IP. Leur divulgation pourrait permettre de relier certaines activités en ligne à des informations techniques de connexion.
Une base historique remontant aux premières années du forum
Les exemples diffusés par le hacker comprennent des identifiants numériques de membres, des pseudonymes, des adresses email et des valeurs correspondant à des dates d’inscription.
Plusieurs de ces dates renvoient à janvier 2005, période correspondant au lancement du site. Les enregistrements présentés semblent donc comprendre des comptes historiques plutôt qu’exclusivement des membres récemment actifs.
Le forum existe depuis plus de vingt ans et affiche publiquement environ 455 000 messages. Les données revendiquées pourraient ainsi concerner d’anciens utilisateurs ayant conservé des comptes inactifs depuis plusieurs années.
Le site repose sur phpBB, mais aucun élément disponible ne permet de déterminer si l’accès revendiqué résulte d’une vulnérabilité du logiciel, d’identifiants administrateurs compromis ou d’une autre méthode d’intrusion. La version exacte du logiciel et la date d’extraction des données restent inconnues.
Le hacker revendique également Parcoursup, sans apporter de preuve
Dans sa publication, arah affirme également être parvenu à compromettre une base de données de Parcoursup, la plateforme nationale d’admission dans l’enseignement supérieur.
Cette seconde affirmation ne s’accompagne toutefois d’aucun échantillon ni d’élément technique permettant d’en établir l’authenticité.
Cyberattaque.org n’a identifié aucune confirmation officielle permettant de valider cette revendication concernant Parcoursup. Elle doit donc être considérée séparément de l’affaire Forum-Pompier.com.
Une revendication préoccupante, mais aucune confirmation officielle
Au 5 novembre 2026, aucune confirmation publique de Forum-Pompier.com concernant cette éventuelle compromission n’a été identifiée. Les échantillons publiés présentent une structure compatible avec des enregistrements de comptes utilisateurs, mais leur origine et leur authenticité n’ont pas été établies indépendamment.
La correspondance presque parfaite entre le nombre de comptes revendiqués et celui affiché sur le site constitue un indice intéressant, sans prouver que l’intégralité de sa base a été récupérée.
Par précaution, les anciens et actuels utilisateurs du forum devraient modifier leur mot de passe, particulièrement s’ils l’utilisent également sur d’autres plateformes. La vigilance est également recommandée face aux messages suspects adressés aux adresses email associées aux comptes.
Cette revendication intervient quelques mois après une série de cyberattaques contre plusieurs services départementaux d’incendie et de secours français, notamment durant l’été 2026. Aucun élément ne permet cependant de relier techniquement cette affaire aux précédentes attaques visant les SDIS.