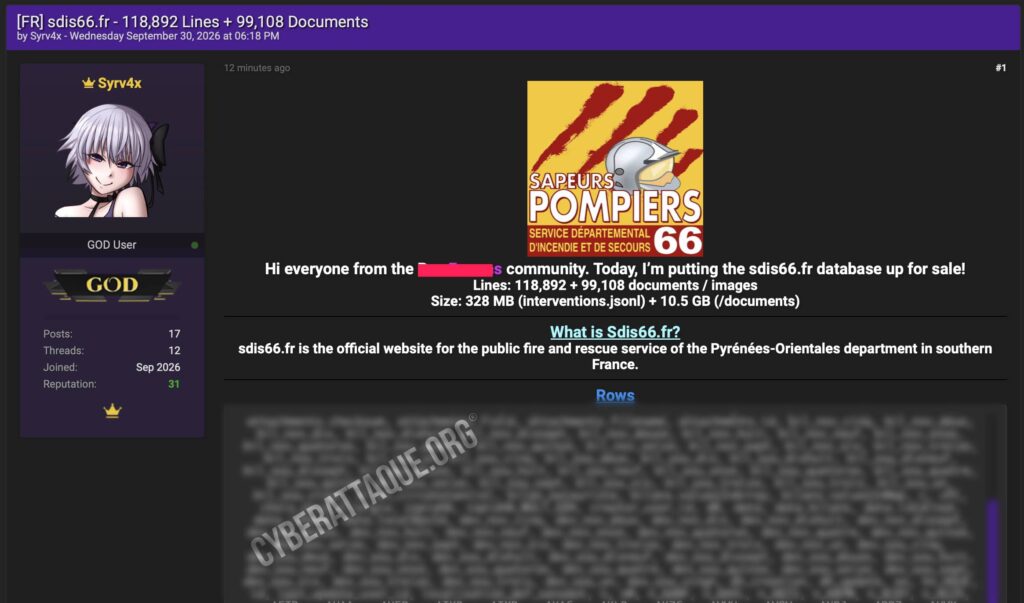
Le Service départemental d’incendie et de secours des Pyrénées-Orientales (SDIS 66) fait l’objet d’une importante revendication de fuite de données. Le hacker Syrv4x affirme avoir récupéré 118 892 enregistrements liés à des interventions ainsi que 99 108 documents et images, un ensemble qu’il propose désormais à la vente.
Le SDIS 66 est le service public chargé des missions de secours et de lutte contre les incendies dans les Pyrénées-Orientales. Les données concernées semblent provenir d’un système utilisé dans le cadre des interventions de secours et de la prise en charge médicale des victimes.
Plus de 10 Go de documents particulièrement sensibles
La revendication publiée le 30 septembre 2026 mentionne un fichier de 328 Mo contenant les informations d’intervention, accompagné d’environ 10,5 Go de documents. Le hacker affirme disposer de 108 825 noms et prénoms, 74 500 numéros de téléphone et 87 463 adresses.
Cyberattaque.org s’est procuré les échantillons mis à disposition. Ils contiennent notamment des identités, dates de naissance, lieux d’intervention, horaires, paramètres médicaux, informations de prise en charge et destinations hospitalières. Certaines fiches comportent également des pièces jointes associées aux bilans de secours.
Selon Syrv4x, les documents récupérés comprennent également des cartes nationales d’identité, cartes Vitale, ordonnances, comptes rendus médicaux, signatures et photographies prises pendant les interventions. Certaines images seraient particulièrement sensibles, notamment lorsqu’elles concernent des blessures graves ou des personnes décédées.
Des données médicales liées directement aux interventions
Les fichiers semblent provenir d’un outil permettant aux secours de renseigner les bilans réalisés sur les victimes. On y retrouve notamment des données relatives au rythme cardiaque, à la saturation en oxygène, aux circonstances de l’intervention ou encore au transfert vers un établissement hospitalier.
Le hacker revendique également 98 667 descriptions des circonstances d’intervention et 83 479 notes rédigées par les secouristes. La fuite pourrait donc permettre de relier l’identité d’une personne à un événement médical précis et parfois particulièrement intime.
Comment ces fichiers ont-ils pu être récupérés ?
La méthode utilisée pour accéder au système n’est pas connue à ce stade. Le volume et la structure des données revendiquées laissent toutefois penser à une extraction depuis une application ou une base utilisée pour centraliser les bilans d’intervention, accompagnée d’un accès au stockage des pièces jointes.
Il est pour l’instant impossible de déterminer si l’incident résulte d’une vulnérabilité, d’identifiants compromis ou d’un autre type d’accès non autorisé.
Un risque majeur pour les victimes
L’association de données d’identité, coordonnées, informations médicales et documents officiels expose les personnes concernées à des risques importants : usurpation d’identité, fraude administrative, phishing extrêmement ciblé ou exploitation de données relatives à leur état de santé.
La présence potentielle de photographies prises pendant des interventions ajoute également un risque particulièrement important pour la vie privée et la confidentialité médicale.
À ce stade, cette fuite reste une revendication de Syrv4x. Les échantillons consultés par Cyberattaque.org sont cohérents avec la nature des données annoncées, mais le SDIS 66 n’a pas encore confirmé publiquement l’incident ni le volume total de personnes concernées.