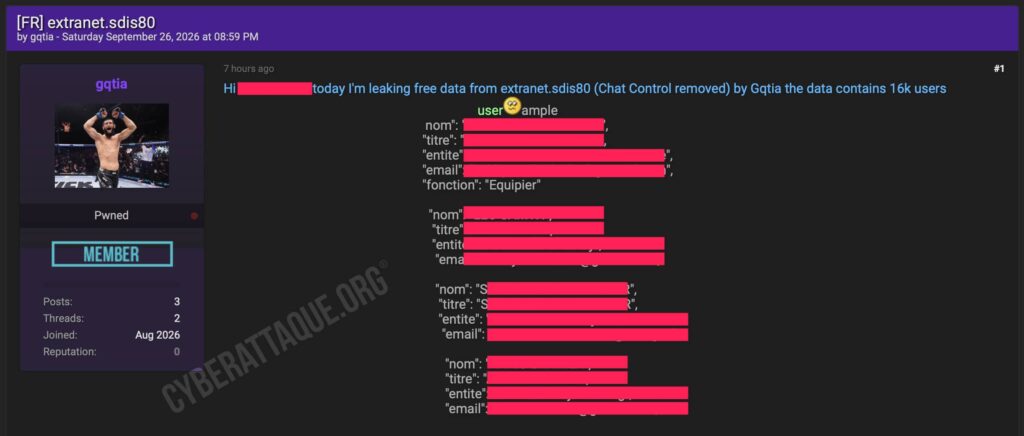
Le Service départemental d’incendie et de secours de la Somme (SDIS 80) fait l’objet d’une fuite de données revendiquée le 26 septembre 2026. Le hacker gqtia a publié gratuitement des informations provenant de l’extranet de l’organisation et affirme disposer de milliers de profils.
Contrairement aux 16 000 utilisateurs annoncés dans la revendication, l’analyse des données montre un volume nettement inférieur : un peu moins de 2 500 personnes distinctes. Les fichiers contiennent notamment des identités, adresses e-mail, centres d’affectation et, pour certains profils, leur fonction opérationnelle.
Il s’agit du 11e SDIS recensé par Cyberattaque.org dans une fuite de données depuis le début de l’année 2026, confirmant une série particulièrement importante d’incidents touchant les services départementaux d’incendie et de secours.
Un volume proche des effectifs du SDIS de la Somme
Le SDIS 80 assure les missions de secours, de lutte contre les incendies et de protection des personnes dans l’ensemble du département de la Somme. L’établissement s’appuie sur un réseau de centres d’incendie et de secours répartis sur le territoire.
Le nombre de personnes retrouvées dans la fuite est particulièrement notable puisqu’il se rapproche de l’effectif global de l’organisation. Cela ne permet toutefois pas d’affirmer que l’intégralité du personnel actuel est concernée : les données peuvent également contenir d’anciens comptes ou des profils relevant de périmètres différents.
Noms e-mails centres de secours et fonctions
Les exemples diffusés montrent des fiches pouvant contenir :
- nom et prénom ;
- adresse e-mail ;
- centre ou unité d’affectation ;
- intitulé du profil ;
- pour certains comptes, la fonction occupée.
Plusieurs centres d’incendie et de secours de la Somme apparaissent dans l’échantillon, notamment à Amiens, Saint-Valery-sur-Somme ou Hornoy-le-Bourg. Certaines fiches permettent également d’identifier directement une fonction telle qu’« équipier ».
Les adresses visibles sont aussi bien personnelles que professionnelles, ce qui facilite l’identification directe des personnes concernées. Cyberattaque.org ne reproduit volontairement aucune identité ni aucune coordonnée issue des fichiers.
Le chiffre de 16 000 avancé par le hacker ne correspond pas aux personnes
Dans sa publication, gqtia affirme que les données contiennent 16 000 utilisateurs. Ce chiffre ne correspond cependant pas au nombre de personnes identifiables dans les données analysées.
Après analyse des profils, le volume réel se situe à moins de 2 500 personnes distinctes.
Les SDIS régulièrement ciblés en 2026
Cette nouvelle fuite s’inscrit dans une série désormais importante d’incidents visant les services de secours départementaux. Avec le SDIS de la Somme, Cyberattaque.org recense désormais 11 SDIS touchés par une fuite de données depuis le début de l’année.
Ces organisations disposent de nombreuses informations sur leurs personnels, leurs affectations et leur fonctionnement interne, ce qui en fait des cibles intéressantes pour les cybercriminels cherchant à préparer des attaques ciblées ou à récupérer des accès professionnels.
Des informations utiles pour cibler directement les pompiers
La fuite ne contient pas, dans les éléments communiqués, de mot de passe ou de donnée bancaire. Le risque principal vient plutôt de la capacité à identifier précisément un agent et son unité d’affectation.
Un attaquant pourrait ainsi préparer des messages particulièrement crédibles en se faisant passer pour le SDIS, un responsable de centre ou un service administratif : mise à jour de compte extranet, changement de planning, document opérationnel à consulter ou prétendue communication interne.
La connaissance du centre auquel appartient la victime permettrait de personnaliser davantage ces tentatives et d’éviter les campagnes génériques habituellement plus faciles à repérer.
Une fuite diffusée gratuitement
gqtia a choisi de diffuser gratuitement les informations plutôt que de les proposer à la vente. La publication ne fournit aucune précision sur la méthode utilisée pour accéder aux données, la date exacte de l’intrusion ou l’existence éventuelle d’autres informations récupérées.
À ce stade, la fuite permet surtout d’établir l’exposition de près de 2 500 profils liés au SDIS de la Somme, avec des informations permettant de relier directement des personnes à leur centre ou à leur fonction.