Le CHU de Reims confirme être touché par la cyberattaque de Softway Medical, un éditeur français de logiciels utilisés dans les centres de radiologie. L’établissement hospitalier a été informé le 8 novembre 2026 d’une violation de données personnelles concernant une solution permettant à ses patients de consulter leurs résultats d’imagerie à distance. Plus surprenant, le CHU avait cessé d’utiliser ce logiciel en avril 2026, soit environ six mois avant la révélation de l’incident. Les informations potentiellement concernées se rapportent à des patients pris en charge entre octobre 2019 et avril 2026.
Le Centre hospitalier universitaire de Reims est l’un des principaux établissements de santé de la région Grand Est. Implanté dans la Marne, il assure des missions de soins, d’enseignement et de recherche. Avec plus de 2 300 lits et places et environ 7 700 professionnels, l’établissement accueille chaque année de nombreux patients dans ses différentes spécialités, notamment en médecine, chirurgie et imagerie médicale.
Le CHU de Reims informé d’une violation de données le 8 novembre
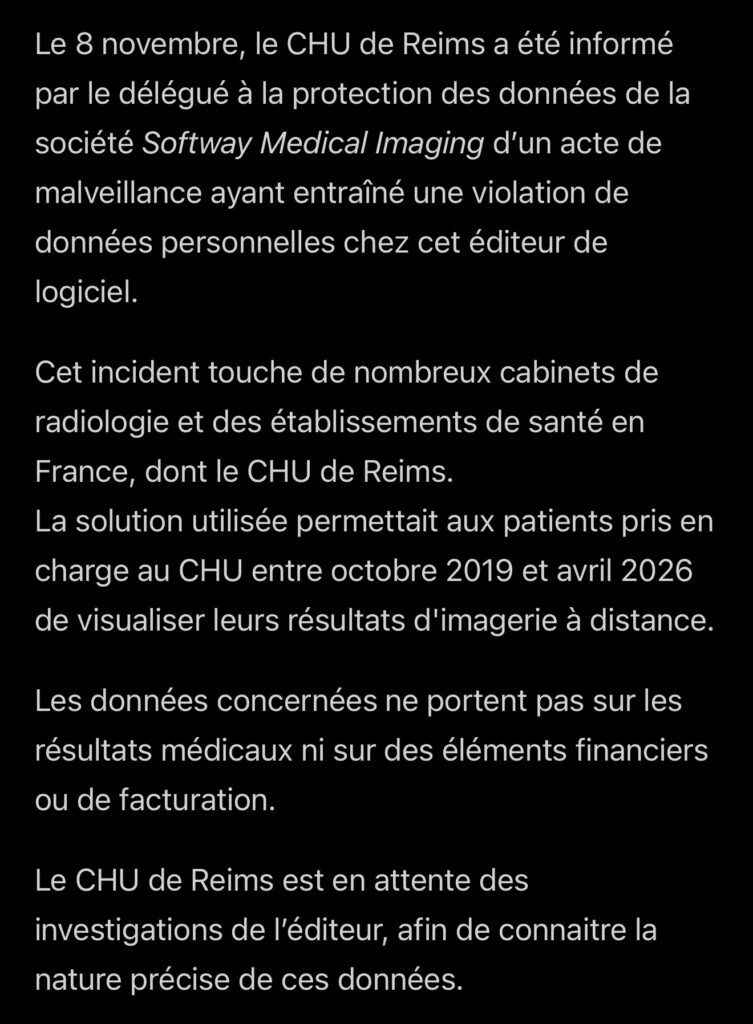
Dans une communication officielle, le CHU de Reims indique avoir été contacté le 8 novembre 2026 par le délégué à la protection des données de Softway Medical Imaging, à la suite d’un acte malveillant ayant provoqué une violation de données personnelles.
L’incident concerne un logiciel utilisé dans le secteur de l’imagerie médicale et touche, selon l’établissement, de nombreux cabinets de radiologie et plusieurs structures de santé en France.
Cette confirmation apporte une nouvelle dimension à une affaire déjà révélée par Cyberattaque.org. Le 10 novembre, notre média détaillait la cyberattaque Softway Medical, après la reconnaissance officielle d’une intrusion dans sa solution One Manager.
L’éditeur avait alors confirmé une violation de données et la suspension de certains accès informatiques, sans préciser le nombre d’établissements ni de patients concernés.
La communication du CHU de Reims permet désormais d’identifier publiquement l’un des établissements affectés et de mieux comprendre les conséquences de cette attaque.
Des données concernant des patients suivis entre 2019 et 2026
Selon le CHU de Reims, la solution concernée permettait aux patients pris en charge entre octobre 2019 et avril 2026 de consulter à distance leurs résultats d’examens d’imagerie médicale.
Ce service facilitait notamment l’accès aux résultats sans nécessiter systématiquement un déplacement à l’hôpital.
La période indiquée représente environ six ans et demi d’utilisation. Elle ne signifie cependant pas que toutes les personnes ayant réalisé un examen pendant ces années sont concernées par la violation.
L’établissement apporte une précision importante : les données compromises ne concernent ni les résultats médicaux ni les informations financières ou de facturation.
Il n’est donc pas question, à ce stade, d’une fuite confirmée d’images médicales, de diagnostics, de comptes rendus radiologiques ou de coordonnées bancaires.
En revanche, le CHU reconnaît attendre les conclusions des investigations de Softway Medical pour connaître précisément les catégories de données personnelles affectées.
Les informations éventuellement concernées pourraient relever de l’identification des patients, de leurs coordonnées ou de données techniques associées au service. Ces possibilités restent toutefois des hypothèses et non un inventaire confirmé des éléments compromis.
Le nombre de patients touchés n’a pas été communiqué. La durée d’utilisation du logiciel ne permet pas, à elle seule, d’estimer ce volume.
Pourquoi des données peuvent-elles être compromises six mois après l’arrêt du logiciel ?
C’est l’un des points les plus intéressants de cette affaire : le CHU de Reims confirme avoir arrêté d’utiliser la solution concernée depuis avril 2026.
Pourtant, l’établissement figure parmi les clients informés de la violation de données survenue chez l’éditeur en novembre.
Cette situation soulève la question du devenir des informations personnelles lorsqu’un établissement de santé abandonne un logiciel ou change de prestataire informatique.
Lorsqu’une application n’est plus utilisée, certaines données peuvent être conservées dans des archives, des sauvegardes, des environnements de migration ou des infrastructures encore administrées par l’ancien prestataire.
Le simple arrêt de l’utilisation d’un service ne signifie donc pas nécessairement que toutes les informations qui y ont transité ont été supprimées de l’ensemble des systèmes techniques.
Dans le cas du CHU de Reims, aucune information publique ne permet cependant de déterminer pourquoi des données liées à son ancienne utilisation étaient encore concernées. Il reste notamment à savoir si les informations provenaient d’un environnement actif, de données historiques ou d’un système de conservation.
Cette distinction est essentielle pour comprendre la portée réelle de l’incident et vérifier quelles mesures de suppression ou de restitution des données étaient prévues à la fin de l’utilisation du logiciel.
Une cyberattaque qui touche plusieurs acteurs de la radiologie française
Le CHU de Reims confirme que l’incident ne concerne pas uniquement son établissement, mais également de nombreux cabinets de radiologie et d’autres structures de santé françaises.
Softway Medical est un important éditeur français de logiciels médicaux, implanté à Fuveau, dans les Bouches-du-Rhône. Le groupe emploie plus de 1 200 collaborateurs et indique équiper plus de 200 000 professionnels de santé en France et à l’international.
La cyberattaque concerne sa solution One Manager, un système d’information radiologique également appelé RIS. Ces outils sont utilisés pour organiser l’activité des centres d’imagerie, gérer les informations administratives, coordonner les examens et faciliter l’accès aux résultats.
Dans son communiqué du 8 novembre, Softway Medical affirme avoir pris les mesures nécessaires pour stopper la violation de données. L’éditeur précise que les clients concernés ont été directement notifiés et que certains accès ont été temporairement suspendus.
Le logiciel est resté fonctionnel et une réouverture progressive des services impactés a été annoncée pour la semaine du 9 novembre.
Le nombre total de cabinets et d’établissements concernés reste inconnu. Les chiffres globaux d’activité de Softway Medical ne permettent pas de mesurer le périmètre de cette cyberattaque.
L’activité d’imagerie du CHU n’a pas été perturbée
Malgré cette violation de données, le CHU de Reims assure que son activité d’imagerie médicale n’est pas affectée.
L’abandon du logiciel en avril 2026 permet notamment à l’établissement de poursuivre ses activités sans dépendre de la solution concernée par les mesures de sécurité de Softway Medical.
Aucune interruption des examens, aucune annulation de rendez-vous et aucune perturbation de la prise en charge médicale ne sont annoncées par l’hôpital dans sa communication.
Rien ne permet non plus d’affirmer que les infrastructures informatiques internes du CHU ont été directement piratées. La violation de données reconnue concerne l’environnement d’un prestataire externe.
Cette affaire illustre néanmoins une particularité des cyberattaques visant les fournisseurs de logiciels médicaux : un établissement peut continuer à fonctionner normalement tout en étant concerné par une exposition de données chez l’un de ses prestataires.
Quels risques pour les patients dont les informations auraient été accessibles ?
Même en l’absence de résultats médicaux dans les données concernées, une violation d’informations personnelles associées à un service hospitalier présente des risques.
Si des identités et des coordonnées ont été compromises, elles pourraient notamment être exploitées pour envoyer de faux messages au nom du CHU de Reims, d’un centre de radiologie ou d’un prestataire chargé de transmettre les résultats.
Des cybercriminels pourraient tenter de réclamer des informations complémentaires, proposer un faux accès à des résultats d’examens ou rediriger les victimes vers des pages d’authentification frauduleuses.
La connaissance d’une relation entre une personne et un établissement hospitalier peut également poser un problème de confidentialité, même sans divulgation d’un diagnostic ou d’un compte rendu médical.
Ces scénarios restent hypothétiques. Aucune exploitation frauduleuse des données des patients du CHU de Reims n’a été confirmée publiquement.
Le CHU déclare l’incident à la CNIL et prépare une plainte
Le CHU de Reims indique avoir procédé à une déclaration réglementaire auprès de la Commission nationale de l’informatique et des libertés (CNIL) et informé les autorités compétentes.
L’établissement annonce également son intention de déposer plainte dans les prochains jours.
Pour toute question concernant cette violation de données, les usagers peuvent contacter son délégué à la protection des données à l’adresse dpd@chu-reims.fr.
Au 13 novembre 2026, la cyberattaque chez Softway Medical et l’exposition de données personnelles concernant le CHU de Reims sont officiellement reconnues. La nature précise des informations affectées, le nombre de personnes concernées et la méthode utilisée par les attaquants restent toutefois inconnus.
Cette affaire soulève désormais une question importante pour les établissements de santé : comment garantir la protection des données de patients conservées chez un prestataire, y compris plusieurs mois après l’abandon de son logiciel ?
La réponse dépendra notamment des conclusions des investigations de Softway Medical et des précisions apportées sur les systèmes réellement compromis.