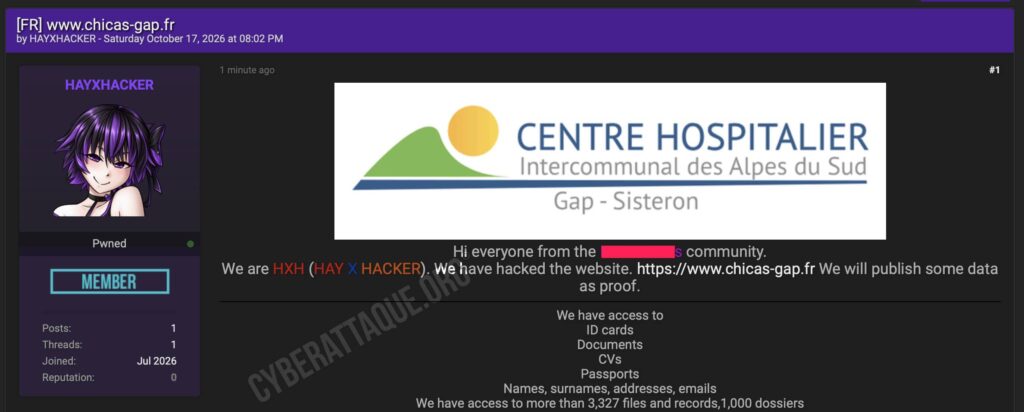
Le Centre Hospitalier Intercommunal des Alpes du Sud (CHICAS), qui regroupe notamment les hôpitaux de Gap et Sisteron, fait l’objet d’une nouvelle revendication de piratage. Un acteur se présentant sous le nom HXH – HAY X HACKER affirme avoir compromis le site chicas-gap.fr et obtenu l’accès à plus de 3 327 fichiers et enregistrements.
Le hacker évoque environ 1 000 dossiers et affirme disposer de cartes d’identité, passeports, CV, documents administratifs, noms, adresses postales et emails. La revendication a été publiée le 17 octobre 2026.
Un document interne daté de février 2026 apparaît comme preuve
Cyberattaque.org s’est procuré un document présenté comme provenant des données compromises. Il s’agit d’une attestation de fonction datée du 9 février 2026, portant les en-têtes du Groupement Hospitalier de Territoire Alpes du Sud et du CHICAS.
Le document émane de la Direction des Affaires Médicales et de la Recherche et atteste de la fonction exercée par un praticien hospitalier au sein d’un service du centre hospitalier. Il comporte également une signature administrative. Cyberattaque.org ne reproduit pas l’identité de la personne concernée.
Cette pièce montre au minimum que les données revendiquées ne semblent pas se limiter au contenu public du site internet : des documents administratifs internes relatifs au personnel médical apparaissent dans les éléments diffusés comme preuve.
Des dossiers RH ou de recrutement pourraient être concernés
La présence annoncée de CV, passeports et cartes d’identité, combinée à l’attestation analysée par Cyberattaque.org, évoque des dossiers liés aux ressources humaines, au recrutement ou à la gestion administrative des professionnels de santé.
Il reste toutefois impossible d’affirmer que l’ensemble des 3 327 fichiers revendiqués appartient à cette catégorie. Le hacker n’a pour l’instant publié qu’une quantité limitée d’éléments permettant de vérifier son accès.
Le CHICAS est l’hôpital de référence du territoire des Hautes-Alpes
Le Centre Hospitalier Intercommunal des Alpes du Sud est un établissement public issu du rapprochement des centres hospitaliers de Gap et Sisteron. Il assure de nombreuses activités de médecine, chirurgie, urgences et soins spécialisés et constitue un établissement majeur du système hospitalier des Alpes du Sud.
Le pirate affirme avoir « hacké le site », mais le point d’entrée reste inconnu
HAY X HACKER affirme directement avoir « hacké » chicas-gap.fr. Aucun détail technique n’est cependant fourni concernant la méthode utilisée.
La récupération de milliers de documents pourrait provenir d’un espace d’administration compromis, d’un stockage documentaire insuffisamment protégé, d’une vulnérabilité dans une application web ou d’identifiants dérobés. La seule présence d’un document interne ne permet pas de déterminer lequel de ces scénarios est à l’origine de la fuite.
Des documents d’identité seraient particulièrement dangereux
Si la présence de passeports et cartes d’identité annoncée par le hacker se confirme, les risques dépasseraient largement une fuite classique d’adresses email. De tels documents peuvent être utilisés pour faciliter des tentatives d’usurpation d’identité, créations de faux dossiers, fraudes administratives ou campagnes de phishing ciblées.
Les CV et documents professionnels permettraient également de connaître précisément les fonctions occupées par des salariés ou professionnels de santé, facilitant l’usurpation d’un collègue, d’un service RH ou de la direction de l’établissement.
Aucune donnée patient démontrée à ce stade
Le contexte hospitalier rend immédiatement la revendication inquiétante, mais rien dans les éléments actuellement analysés ne permet d’affirmer que des dossiers médicaux de patients ont été compromis.
Le premier document obtenu par Cyberattaque.org concerne la gestion administrative d’un professionnel du CHICAS. Les déclarations de HAY X HACKER portent elles aussi principalement sur des identités, CV et documents administratifs. Il serait donc prématuré d’étendre la fuite au dossier patient informatisé ou aux données médicales de l’hôpital.
Le véritable enjeu est désormais de déterminer ce que recouvrent les 1 000 dossiers et 3 327 fichiers revendiqués. Si l’accès à des pièces d’identité et passeports est confirmé, cette compromission pourrait déjà constituer une fuite particulièrement sensible pour les professionnels concernés, même sans exposition de données patients.