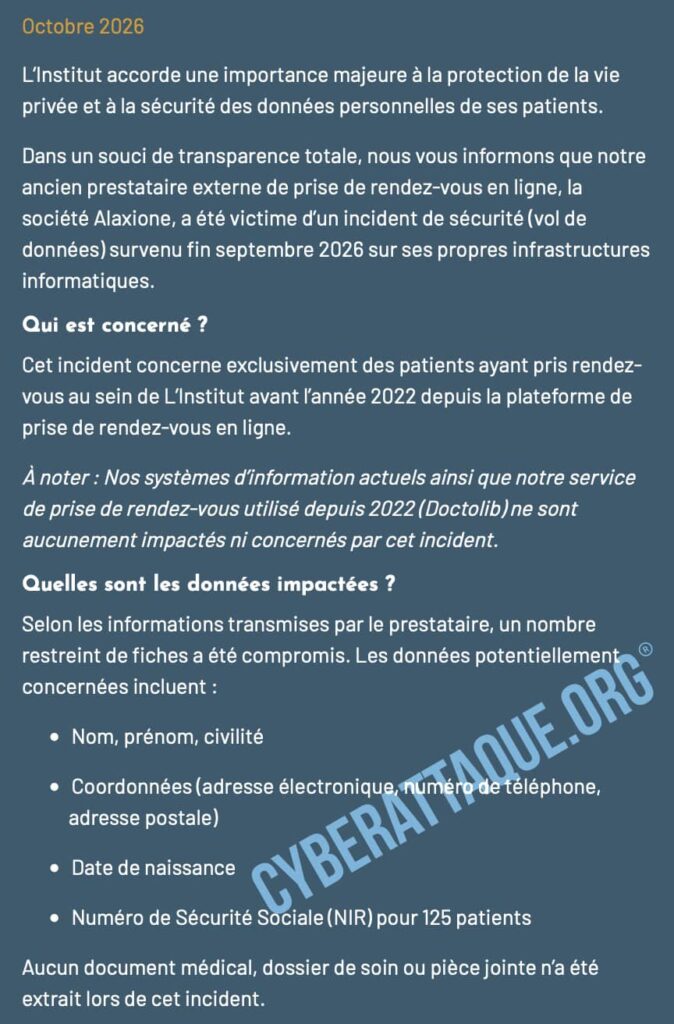
L’Institut Ophtalmologique Sourdille Atlantique confirme que des données de certains de ses patients ont été compromises à la suite d’une cyberattaque contre Alaxione, son ancien prestataire de prise de rendez-vous en ligne. L’incident est survenu fin septembre 2026 sur les infrastructures du prestataire.
Les personnes concernées sont exclusivement des patients ayant utilisé la plateforme de prise de rendez-vous d’Alaxione pour consulter à l’Institut avant 2022. Parmi les informations potentiellement dérobées figurent les identités, coordonnées et dates de naissance. Plus sensible encore, le numéro de Sécurité sociale de 125 patients est également concerné.
Un important institut d’ophtalmologie en Loire-Atlantique
L’Institut Ophtalmologique Sourdille Atlantique est un important établissement spécialisé dans la prise en charge des pathologies de l’œil et la chirurgie ophtalmologique. Il dispose de cinq centres de consultation en Loire-Atlantique, notamment à Saint-Herblain, Nantes, Pornic, Ancenis-Saint-Géréon et Machecoul.
Plusieurs dizaines de médecins et orthoptistes y exercent, avec des spécialités couvrant notamment la cataracte, la rétine, le glaucome, la chirurgie réfractive ou encore l’ophtalmologie pédiatrique. L’Institut annonce réaliser plus de 16 000 interventions chirurgicales chaque année.
Alaxione était utilisé pour gérer les rendez-vous avant 2022
L’intrusion n’a pas eu lieu directement dans les systèmes informatiques actuels de l’Institut. Elle concerne Alaxione, une société française spécialisée dans les solutions numériques de santé et notamment dans la gestion d’agendas et la prise de rendez-vous médicaux.
Alaxione intervient comme sous-traitant auprès de professionnels et d’établissements de santé et peut, à ce titre, héberger ou traiter des données nécessaires à l’organisation des rendez-vous.
Sourdille Atlantique précise avoir cessé d’utiliser cette solution en 2022, année depuis laquelle ses rendez-vous sont gérés avec Doctolib. L’Institut insiste sur le fait que ses systèmes actuels et son service de prise de rendez-vous utilisé depuis 2022 ne sont pas concernés par cette cyberattaque.
Des données anciennes étaient encore conservées chez le prestataire
L’incident soulève néanmoins une question importante : plusieurs années après la fin de la relation avec Alaxione, des informations relatives à d’anciens patients étaient encore présentes sur les infrastructures du prestataire.
L’Institut indique avoir demandé à Alaxione de lui confirmer la destruction définitive de l’intégralité des données historiques résiduelles encore conservées sur ses serveurs.
Cette demande montre que l’enjeu ne porte pas uniquement sur la sécurisation du prestataire après l’attaque, mais également sur la durée pendant laquelle des données personnelles peuvent rester stockées après la fin d’un contrat ou d’un changement de solution.
Identité, téléphone, adresse et date de naissance concernés
Selon les informations transmises par Alaxione à l’Institut, un nombre restreint de fiches aurait été compromis. Le nombre total de patients concernés n’est cependant pas communiqué publiquement.
Les informations potentiellement exposées comprennent les noms, prénoms, civilité, adresses email, numéros de téléphone, adresses postales et dates de naissance.
Pour 125 patients, le numéro de Sécurité sociale, également appelé NIR, figure également parmi les données compromises. Associé à une identité complète, une date de naissance et des coordonnées, cet identifiant augmente fortement les possibilités d’usurpation d’identité et de fraude ciblée.
Aucun dossier médical n’aurait été récupéré
L’Institut apporte toutefois une précision importante : aucun document médical, dossier de soins ou pièce jointe n’aurait été extrait lors de l’incident.
La compromission concerne donc les données utilisées pour organiser les rendez-vous et identifier les patients, et non les dossiers médicaux actuellement conservés par Sourdille Atlantique.
La présence du numéro de Sécurité sociale pour certains patients reste néanmoins particulièrement sensible, même en l’absence de comptes rendus médicaux, diagnostics ou prescriptions.
La CNIL a été informée par Alaxione
L’incident a fait l’objet d’une notification auprès de la CNIL par Alaxione. L’Institut Sourdille Atlantique indique de son côté informer les patients afin qu’ils puissent prendre les précautions nécessaires.
La méthode utilisée par l’attaquant pour accéder aux infrastructures d’Alaxione n’est pas détaillée dans la communication de l’Institut. Le volume total de données récupérées à l’échelle du prestataire n’est pas davantage précisé.
Un scénario idéal pour de faux messages de l’Assurance Maladie
Le principal risque concerne désormais les campagnes de phishing particulièrement personnalisées. Un cybercriminel disposant du nom, du téléphone, de la date de naissance et éventuellement du numéro de Sécurité sociale d’un patient peut créer des messages beaucoup plus crédibles.
Les victimes pourraient notamment recevoir de faux emails, SMS ou appels prétendant provenir de l’Institut, de l’Assurance Maladie, d’une mutuelle ou d’un autre professionnel de santé, avec pour objectif de récupérer des informations bancaires, des mots de passe ou des codes de validation.
Sourdille Atlantique recommande donc aux patients ayant utilisé la plateforme de rendez-vous avant 2022 de rester particulièrement vigilants face aux communications inattendues et de ne jamais transmettre leurs coordonnées bancaires ou identifiants en réponse à un message ou un appel non sollicité.
Une nouvelle conséquence directe de l’incident Alaxione
Cette communication permet désormais d’établir officiellement qu’un établissement de santé ayant utilisé Alaxione a vu des données réelles de patients compromises. Sourdille Atlantique confirme explicitement le vol survenu chez son ancien prestataire et précise le type d’informations concernées.
Le nombre total de patients touchés reste inconnu, mais la présence confirmée de 125 numéros de Sécurité sociale montre que l’incident dépasse une simple exposition d’adresses email. Les investigations et les notifications des différents établissements utilisant ou ayant utilisé Alaxione pourraient encore permettre de préciser l’ampleur globale de cette cyberattaque.