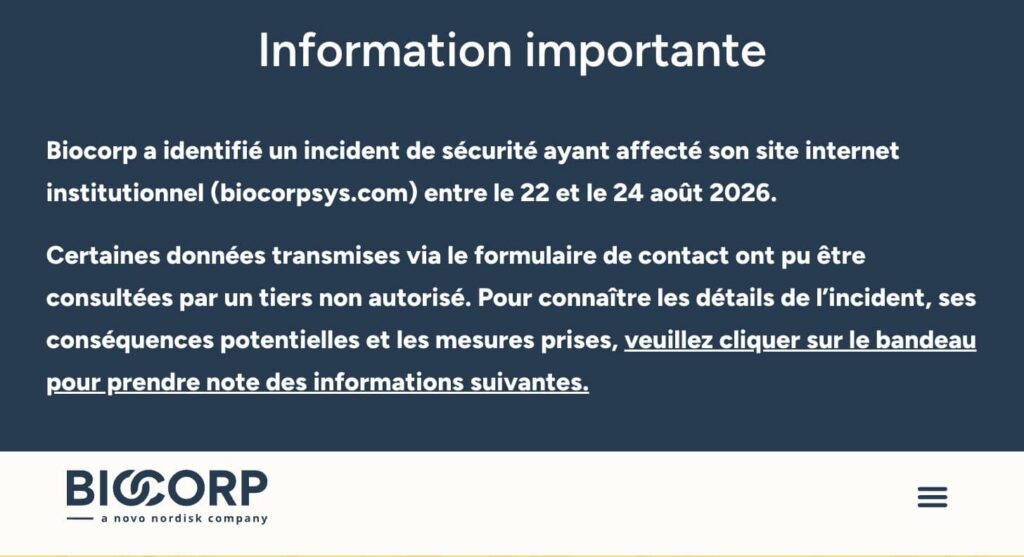
Biocorp, entreprise française, du groupe Novo Nordisk, spécialisée dans la conception et la fabrication de dispositifs médicaux et de solutions de santé connectée, confirme avoir été victime d’une cyberattaque ayant touché son site institutionnel biocorpsys.com. L’incident s’est déroulé entre le 22 et le 24 août 2026 et a combiné une compromission du site, l’exposition de données issues du formulaire de contact et la mise en place d’un faux reCAPTCHA destiné à faire exécuter une commande PowerShell aux visiteurs.
L’entreprise indique que l’attaque a exploité une faille récente de WordPress. La compromission a été détectée le 24 août à 10 h 22 et le problème a été corrigé le même jour à 14 h 55.
Un fabricant français de dispositifs médicaux ciblé
Biocorp conçoit et fabrique des dispositifs médicaux connectés et maîtrise une partie importante de leur chaîne de développement et de production. L’entreprise indique employer environ 105 collaborateurs répartis entre Clermont-Ferrand et Issoire.
L’incident décrit par Biocorp concerne son site internet institutionnel. Aucun élément publié par l’entreprise ne permet d’affirmer que ses systèmes industriels, ses dispositifs médicaux ou des données de santé liées à ses produits ont été compromis.
Un faux reCAPTCHA poussait les visiteurs à lancer PowerShell
La partie la plus inhabituelle de l’attaque concerne les visiteurs du site. Une fois le site compromis, le pirate a installé un faux mécanisme reCAPTCHA demandant aux internautes utilisant Windows de saisir ou d’exécuter une commande PowerShell.
Cette technique repose sur l’utilisateur lui-même pour exécuter une commande malveillante sur son ordinateur. Biocorp prévient que les personnes ayant suivi intégralement les instructions affichées par le faux reCAPTCHA pourraient avoir permis à l’attaquant de prendre le contrôle de leur ordinateur.
L’entreprise recommande donc aux personnes ayant consulté biocorpsys.com entre le 22 et le 24 août et ayant suivi ces instructions de faire contrôler leur ordinateur par leur service informatique ou une personne compétente. Elle recommande également, en cas de compromission, de renouveler l’ensemble des mots de passe.
Les messages envoyés via le formulaire de contact accessibles
La cyberattaque a également eu un impact sur les données personnelles. Pendant la période de compromission, le pirate a pu accéder aux informations envoyées par les internautes via le formulaire de contact de Biocorp.
Selon l’entreprise, cela comprend notamment l’identité et les coordonnées des personnes ayant contacté Biocorp ainsi que le contenu de leurs messages. Le formulaire actuel demande notamment un prénom, un nom, une adresse email, un objet et un message.
Biocorp précise qu’aucune pièce jointe n’était collectée par ce formulaire et estime que le principal impact réside dans une perte de confidentialité. L’entreprise considère le risque d’usurpation d’identité comme limité au regard de la nature des informations concernées.
Une vulnérabilité WordPress à l’origine de la compromission
Biocorp attribue explicitement l’incident à l’exploitation d’une vulnérabilité récente affectant son environnement WordPress. L’entreprise ne précise toutefois pas publiquement la référence de la faille, le composant concerné ou la manière exacte dont l’attaquant a obtenu son premier accès.
Une fois un site WordPress compromis, un attaquant disposant de droits suffisants peut modifier les pages servies aux visiteurs, ajouter du code malveillant ou accéder aux informations stockées par certaines fonctionnalités du site. C’est ce qui semble avoir permis ici d’afficher le faux reCAPTCHA tout en accédant aux données envoyées via le formulaire de contact.
Pare-feu, double authentification et changement d’hébergement
À la suite de l’incident, Biocorp indique avoir déployé en urgence les mises à jour et correctifs de sécurité nécessaires. L’entreprise a également activé la double authentification pour les comptes administrateurs et mis en place un pare-feu applicatif.
Biocorp annonce également la migration du site vers une solution d’hébergement et de maintenance directement administrée par son service informatique, afin de renforcer le contrôle sur cet environnement.
La CNIL informée et une plainte annoncée
L’incident a été signalé à la Commission nationale de l’informatique et des libertés (CNIL) le 27 août 2026, trois jours après sa détection.
Biocorp annonce également son intention de déposer plainte afin qu’une enquête puisse être ouverte et que d’éventuelles poursuites pénales soient engagées contre l’auteur de l’attaque.
Deux risques très différents pour les personnes concernées
L’incident présente finalement deux niveaux de risque. Les personnes ayant uniquement envoyé un message à Biocorp peuvent être confrontées à une exposition de leurs coordonnées et du contenu de leurs échanges, avec un risque de phishing utilisant le contexte réel de leur demande.
La situation est potentiellement beaucoup plus sérieuse pour les visiteurs ayant exécuté la commande PowerShell proposée par le faux reCAPTCHA. Dans ce cas, la compromission pourrait avoir touché directement leur ordinateur et dépasser largement le périmètre du site de Biocorp.
L’incident est cette fois officiellement confirmé par Biocorp, qui détaille publiquement la période de compromission, la technique utilisée contre les visiteurs, les données accessibles et les mesures de sécurité prises après sa découverte.