Callibri, société française proposant des solutions de permanence téléphonique, de gestion d’appels et de prise de rendez-vous pour les professionnels, fait l’objet d’une nouvelle fuite de données. Un hacker utilisant le pseudonyme mondial affirme, sur un forum cybercriminel, avoir récupéré puis diffusé une base contenant environ 61 000 enregistrements provenant de callibri.fr.
Les exemples publiés montrent des noms, prénoms, adresses postales, numéros de téléphone, adresses email et dates de naissance. Plusieurs champs internes laissent également penser qu’il s’agit de fiches de contacts associées aux dossiers gérés depuis le logiciel de Callibri.
Callibri centralise les appels et rendez-vous de professionnels
Callibri propose des outils destinés aux entreprises et professionnels souhaitant gérer leurs appels, leurs agendas et leurs prises de rendez-vous. La plateforme peut ainsi centraliser des fiches de contacts utilisées dans le cadre de la relation avec les personnes appelant ou prenant rendez-vous.
Cette particularité est importante : les personnes présentes dans la base ne sont pas nécessairement toutes des clientes directes de Callibri. Certaines peuvent correspondre à des contacts enregistrés pour le compte des professionnels utilisant la solution.
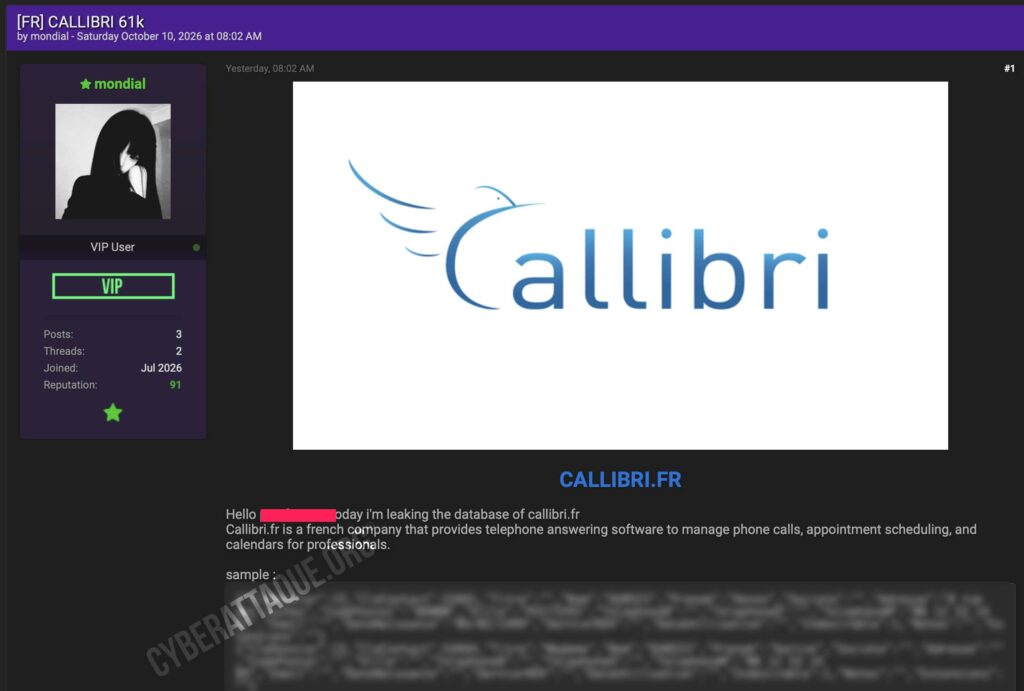
Une base annoncée à environ 61 000 enregistrements
Le hacker mondial présente la publication sous le titre « CALLIBRI 61k » et indique diffuser la base de données de callibri.fr.
Le chiffre de 61 000 doit toutefois être considéré comme un nombre approximatif de lignes ou de fiches. Rien ne permet pour le moment d’affirmer qu’il correspond à 61 000 personnes uniques.
Un même individu pourrait notamment apparaître dans plusieurs dossiers ou disposer de plusieurs fiches selon les professionnels avec lesquels il a été en contact.
Téléphones, adresses et dates de naissance dans les fiches
L’échantillon diffusé avec la fuite révèle une structure typique de fichier de contacts ou de CRM. Chaque enregistrement comporte un identifiant de dossier et un identifiant de contact.
Les champs disponibles peuvent comprendre la civilité, le nom, le prénom, la société, l’adresse, le code postal, la ville, différents numéros de téléphone, l’adresse email et la date de naissance.
Certaines fiches sont beaucoup plus complètes que d’autres : plusieurs informations peuvent être absentes selon les personnes.
Des champs liés aux rendez-vous et au suivi des contacts
La structure comprend également des champs intitulés « DernierRDV », « DateUtilisation », « Notes », « Extensions » ou encore « Indesirable ».
Ces éléments suggèrent que la base ne correspond pas simplement à une liste marketing, mais à des contacts utilisés dans un outil métier de gestion des appels ou des rendez-vous.
Le champ « CleDossier » laisse également penser que les contacts sont rattachés à différents dossiers, potentiellement associés aux professionnels clients de Callibri.
Le champ « Notes » pourrait contenir des informations supplémentaires
Le fichier comporte un champ prévu pour enregistrer des notes libres. Dans les quelques exemples publiés avec la revendication, celui-ci apparaît vide.
Il n’est donc pas possible d’affirmer que des commentaires confidentiels figurent réellement dans les 61 000 fiches. Si certains professionnels utilisaient néanmoins ce champ pour documenter leurs échanges avec un contact, son contenu pourrait augmenter sensiblement la sensibilité de certaines lignes.
Une base directement publiée par le hacker
Contrairement à de nombreuses revendications où les données sont proposées contre paiement, mondial indique ici « leaking the database » et accompagne son message d’un lien de téléchargement.
Cette mise à disposition augmente le risque de réutilisation des informations, puisqu’une fois téléchargée la base peut être copiée et redistribuée sans contrôle.
Des risques de phishing et d’usurpation d’identité
La combinaison entre nom, date de naissance, adresse, email et numéro de téléphone peut être exploitée pour mener des campagnes de phishing particulièrement personnalisées.
Un fraudeur pourrait également se faire passer pour le professionnel auprès duquel la personne avait pris contact ou réservé un rendez-vous, en utilisant des informations issues de la fiche pour rendre son message plus crédible.
Les données peuvent enfin être croisées avec d’autres fuites afin de compléter des profils déjà constitués et faciliter certaines tentatives d’usurpation d’identité.
L’origine de la fuite reste inconnue
Mondial ne donne aucune précision sur la manière dont la base aurait été obtenue. Impossible donc de savoir si elle provient d’une intrusion dans les systèmes de Callibri, d’un compte compromis, d’une vulnérabilité applicative ou d’un export récupéré autrement.
À ce stade, Callibri n’a pas publiquement confirmé cette fuite. Le volume de 61 000 fiches repose donc sur la revendication du hacker, tandis que les exemples diffusés confirment la présence de données structurées correspondant à des contacts enregistrés dans un environnement de gestion des appels et rendez-vous.