Une revendication de compromission touche BlgCloud, éditeur français d’un ERP SaaS utilisé par des professionnels du machinisme agricole, de la manutention, de la location et des travaux publics. Un acteur malveillant affirme avoir obtenu un accès à 159 instances clientes sur environ 230 et avoir extrait des données CRM, des e-mails et des documents internes.
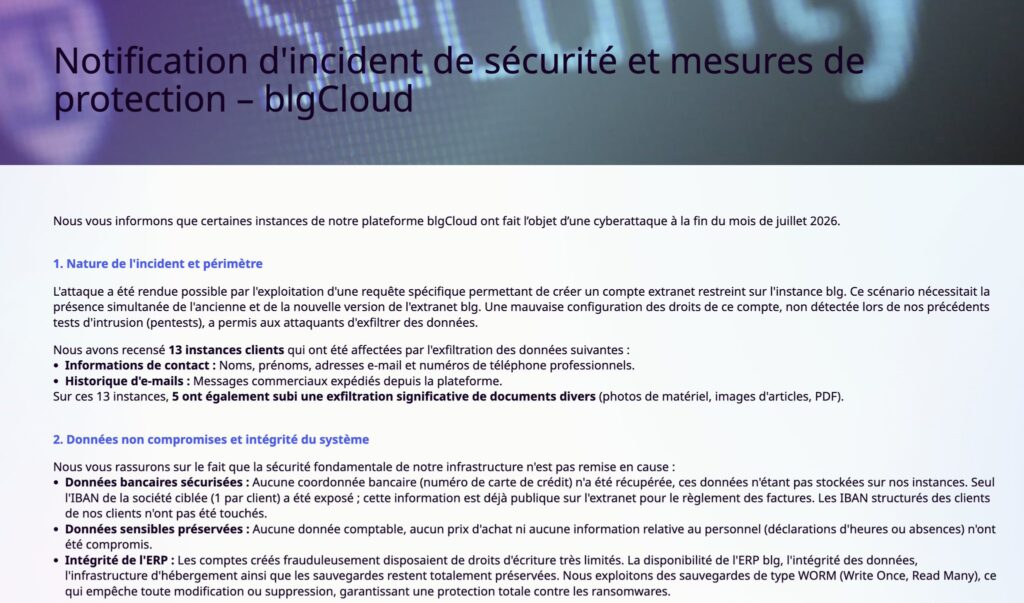
BlgCloud confirme de son côté avoir été victime d’une cyberattaque à la fin du mois de juillet 2026, mais donne un périmètre très différent de celui revendiqué par l’attaquant. L’entreprise indique avoir identifié 13 instances clientes affectées par une exfiltration de données, dont 5 auraient également subi une exfiltration significative de documents. Les 159 instances avancées par l’attaquant restent donc une revendication que BlgCloud ne confirme pas.
L’attaquant évoque de son côté plusieurs téraoctets de données et des millions de documents. Il annonce également vendre séparément certaines données ainsi que la méthode ayant permis l’accès, et promet de publier progressivement les informations de différentes entreprises. Ces volumes et ce périmètre ne sont pas confirmés par BlgCloud.

BlgCloud, un ERP au cœur de l’activité de ses clients
BlgCloud fournit un logiciel de gestion d’entreprise entièrement accessible dans le cloud. La plateforme est destinée notamment aux concessionnaires, loueurs, réparateurs, distributeurs et grossistes de matériels agricoles, de manutention et de travaux publics.
Ce type d’ERP centralise une grande partie de l’activité quotidienne d’une entreprise : CRM, clients et fournisseurs, vente, location, SAV, parc matériel, achats, finance, documents et échanges commerciaux. Une compromission d’un accès à la plateforme peut donc potentiellement concerner des informations appartenant à plusieurs entreprises clientes.
159 instances revendiquées, 13 confirmées par BlgCloud
La liste publiée par l’attaquant comporte 159 instances présentées comme compromises. Elle rassemble principalement des sociétés françaises de location, d’agriculture, de motoculture, de manutention et de matériel professionnel.
Parmi les noms affichés figurent notamment Renault Retail Group, SPIE Batignolles, Novelis, Manitowoc, Magni Distribution, Groupe Bernard, Groupe Clenet, Groupe Lenormant, Actis Location, Dron, Loutz, Tilly, Axxel, Chavanel ou encore plusieurs enseignes Uship. Leur présence dans cette liste signifie uniquement qu’une instance leur étant associée est revendiquée comme accessible par l’attaquant ; elle ne démontre pas que leurs données ont effectivement été exfiltrées.
Dans son communiqué, BlgCloud indique n’avoir recensé que 13 instances clientes affectées par une exfiltration. Selon l’entreprise, les données récupérées sur ces instances concernent principalement les noms, prénoms, adresses e-mail et numéros de téléphone professionnels, ainsi que l’historique des messages commerciaux envoyés depuis la plateforme. Sur ces 13 instances, 5 auraient également subi une exfiltration significative de documents.
BlgCloud détaille le point d’entrée utilisé
L’entreprise fournit également des précisions techniques sur l’origine de l’incident. Selon BlgCloud, l’attaque reposait sur l’exploitation d’une requête spécifique permettant de créer un compte extranet restreint. Le scénario nécessitait que l’ancienne et la nouvelle version de l’extranet soient présentes simultanément sur l’instance concernée.
Une mauvaise configuration des droits attribués à ce compte aurait ensuite permis l’accès et l’exfiltration de certaines données. BlgCloud précise que cette configuration n’avait pas été détectée lors de ses précédents tests d’intrusion.
CRM, contacts et informations commerciales dans les échantillons
Les échantillons diffusés par l’attaquant montrent la richesse des informations pouvant être présentes dans l’ERP. Des enregistrements CRM comportent notamment des raisons sociales, coordonnées, numéros de téléphone, informations juridiques, relations commerciales, notes internes et références de documents.
Certains champs observés dans les échantillons font également apparaître des références bancaires ou des informations enregistrées librement par les utilisateurs. Des champs libres semblent notamment contenir dans certains cas ce qui ressemble à des identifiants ou mots de passe conservés en clair par les utilisateurs. Nous ne reproduisons évidemment aucune de ces informations.
BlgCloud apporte toutefois une précision importante concernant les données bancaires. L’entreprise affirme qu’aucun numéro de carte bancaire n’est stocké sur ses instances et qu’aucun n’a donc pu être récupéré. Selon elle, seul l’IBAN de la société ciblée, un IBAN par client BlgCloud, a pu être exposé, celui-ci étant déjà rendu public sur l’extranet pour permettre le règlement de factures. BlgCloud affirme que les IBAN structurés des clients de ses propres clients n’ont pas été touchés.
Des documents exfiltrés sur cinq instances selon BlgCloud
Les éléments publiés par l’attaquant font également apparaître des références à différents documents pouvant être associés aux fiches CRM : contrats, documents administratifs, RIB, attestations, bons de commande ou encore fichiers concernant des salariés.
BlgCloud confirme qu’une exfiltration significative de documents a concerné 5 des 13 instances identifiées comme touchées. L’entreprise cite notamment des photos de matériel, images d’articles et fichiers PDF. Elle affirme toutefois qu’aucune donnée comptable, aucun prix d’achat et aucune information relative au personnel, notamment les déclarations d’heures ou les absences, n’ont été compromis.
Il subsiste donc une différence entre certains éléments présentés ou référencés par l’attaquant et le périmètre officiellement communiqué par BlgCloud. À ce stade, il convient de distinguer les documents effectivement publiés ou vérifiables des volumes et catégories de données simplement revendiqués.
Les e-mails professionnels font partie des données exfiltrées
Les échantillons comportent également des e-mails professionnels, avec leurs expéditeurs, destinataires, objets et contenu des messages.
Ce point est confirmé par BlgCloud, qui indique que l’historique des messages commerciaux expédiés depuis la plateforme fait partie des informations exfiltrées sur les instances concernées.
De telles informations peuvent être particulièrement intéressantes pour des cybercriminels : connaissance des fournisseurs et clients, habitudes de communication ou dossiers commerciaux en cours peuvent être exploités pour préparer des campagnes de phishing ciblé, d’usurpation d’un interlocuteur ou de fraude au changement de RIB.
Trois instances également touchées par des comptes utilisateurs compromis
BlgCloud indique avoir identifié en parallèle un second scénario concernant trois instances clientes. Des comptes d’utilisateurs internes auraient été usurpés à l’aide d’identifiants et mots de passe provenant d’une importante fuite de credentials survenue en juin 2026.
L’éditeur estime que ces compromissions ont notamment été facilitées par des pratiques insuffisantes de gestion des mots de passe et par la présence de comptes appartenant à d’anciens utilisateurs dont les accès n’avaient pas été révoqués.
L’intégrité de l’ERP et les sauvegardes préservées
BlgCloud insiste sur le fait que l’incident n’aurait pas permis aux attaquants de compromettre l’infrastructure d’hébergement elle-même. Selon l’entreprise, les comptes frauduleusement créés disposaient de droits d’écriture très limités.
L’éditeur affirme que la disponibilité de l’ERP, l’intégrité des données, l’infrastructure d’hébergement et les sauvegardes n’ont pas été affectées. BlgCloud précise également utiliser des sauvegardes de type WORM, conçues pour empêcher leur modification ou leur suppression.
La faille corrigée et l’authentification renforcée
Après avoir identifié le parcours suivi par l’attaquant, BlgCloud indique avoir déployé plusieurs mesures correctives. L’entreprise affirme avoir fortement limité les possibilités de création de comptes extranet et corrigé la configuration des droits ayant permis l’accès aux données.
Pour les clients ne disposant pas d’une authentification à double facteur utilisant le protocole SAML, un code de vérification obligatoire envoyé par e-mail a également été ajouté afin de renforcer l’authentification.
Une entreprise doit être publiée gratuitement chaque jour
De son côté, l’attaquant annonce vouloir diffuser gratuitement les données d’une entreprise différente chaque jour afin d’accentuer la pression autour de l’incident.
De nouvelles publications pourraient donc permettre de mieux mesurer progressivement le périmètre réel de la compromission. Elles ne permettraient toutefois pas, à elles seules, de confirmer que les 159 instances revendiquées ont toutes été effectivement compromises ou exfiltrées.
Plainte déposée et notification à la CNIL
BlgCloud indique avoir déposé plainte auprès des autorités compétentes et effectué les déclarations obligatoires auprès de la CNIL. Selon l’entreprise, les clients directement touchés ont également été contactés individuellement.
Un écart important entre les deux versions
L’incident est donc désormais confirmé, mais son ampleur fait l’objet de versions très différentes. L’attaquant revendique un accès à 159 instances et évoque plusieurs téraoctets de données, tandis que BlgCloud affirme avoir identifié 13 instances ayant effectivement subi une exfiltration, dont 5 avec une quantité significative de documents.
Les prochaines publications éventuelles permettront peut-être de préciser ce périmètre. En l’état, le chiffre de 159 entreprises doit rester présenté comme une revendication de l’attaquant et non comme un nombre de victimes confirmé. La version officielle de BlgCloud fait actuellement état de 13 instances clientes concernées par une exfiltration de données.