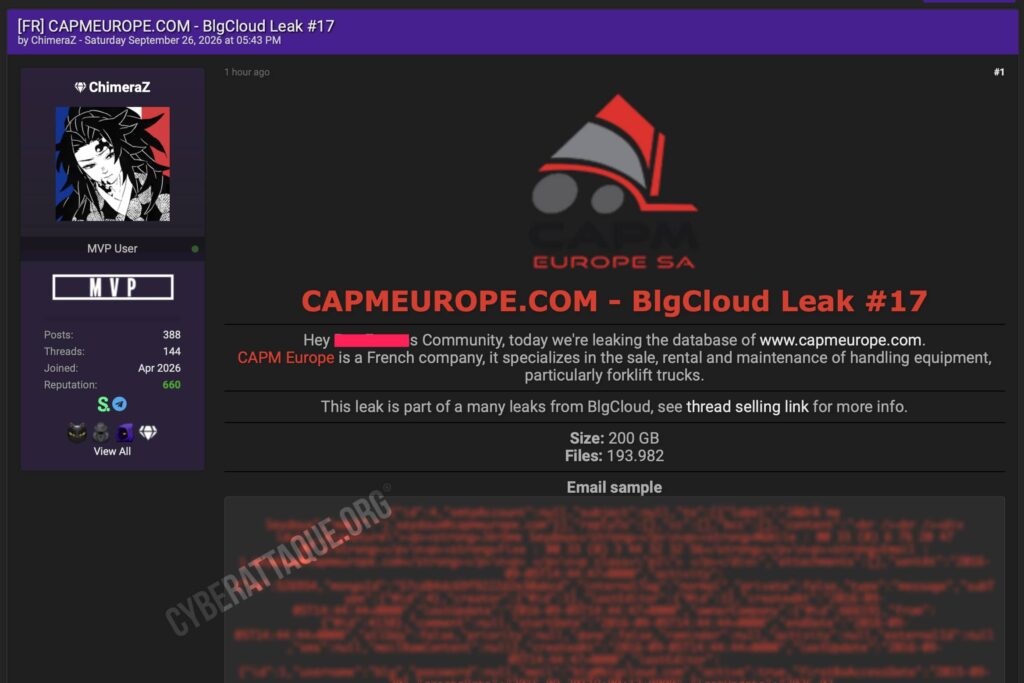
CAPM Europe, important spécialiste français des chariots élévateurs et du matériel de manutention, apparaît dans une nouvelle publication du hacker ChimeraZ. Celui-ci affirme diffuser environ 200 Go de données provenant de l’environnement blgCloud utilisé par l’entreprise, soit près de 194 000 fichiers.
La publication, datée du 26 septembre 2026, contient des exemples d’e-mails, fiches CRM et documents commerciaux. Elle est présentée comme le numéro 17 d’une série de fuites issues de blgCloud, un ERP français utilisé par de nombreuses entreprises pour centraliser leur relation client, leurs ventes, leurs stocks, leurs factures ou encore leur SAV.
CAPM Europe, un acteur historique de la manutention
Créée en 1998 et installée à Senlis dans l’Oise, CAPM Europe est spécialisée dans le négoce, la location et la maintenance de matériels de manutention. L’entreprise commercialise notamment des chariots élévateurs neufs et d’occasion, nacelles, transpalettes et pièces détachées.
Son site affiche actuellement plus de 2 000 matériels en stock. CAPM Europe utilise également les outils de blgCloud pour plusieurs fonctions liées à son activité commerciale et à la gestion de ses données.
Près de 194 000 fichiers revendiqués
ChimeraZ annonce précisément 193 982 fichiers pour un volume total d’environ 200 Go. Contrairement à une fuite classique constituée d’un simple fichier clients, le périmètre semble ici beaucoup plus large et correspond à des données issues d’un environnement de gestion d’entreprise.
Cyberattaque.org s’est procuré les échantillons diffusés. Ils montrent notamment la présence de données provenant de plusieurs briques de l’ERP : messagerie, CRM et gestion documentaire.
Des années d’e-mails professionnels dans les données
Un premier échantillon correspond à des messages électroniques enregistrés dans blgCloud. La structure contient notamment les destinataires, le contenu du message, sa date, les éventuelles pièces jointes et différentes informations internes permettant de rattacher la communication à une activité ou à une entreprise.
L’un des exemples diffusés remonte à 2016. D’autres champs présents dans les données montrent des mises à jour réalisées en 2026, ce qui suggère un environnement regroupant potentiellement plusieurs années d’historique commercial.
Clients fournisseurs coordonnées bancaires et historique commercial
La partie CRM est particulièrement sensible. Les exemples montrent des fiches pouvant contenir des coordonnées de sociétés et de contacts, adresses, relations clients et fournisseurs, commerciaux associés, tags internes et historique de suivi.
Des champs destinés aux coordonnées bancaires professionnelles apparaissent également dans les données, notamment des IBAN et informations relatives aux établissements bancaires. L’échantillon fourni ne permet toutefois pas de déterminer combien de sociétés ou de comptes bancaires sont réellement concernés dans l’ensemble des 200 Go revendiqués.
Devis et documents stockés dans l’ERP
ChimeraZ publie également la structure de documents enregistrés dans l’environnement, avec notamment des devis au format PDF. Les métadonnées comprennent le nom du document, sa taille, son chemin de stockage et des empreintes permettant d’en vérifier l’intégrité.
Si les près de 194 000 fichiers annoncés sont effectivement accessibles dans la fuite, le périmètre pourrait donc comprendre une quantité importante de documents commerciaux, échanges avec les clients et fournisseurs et pièces générées par l’activité quotidienne de CAPM Europe.
Le problème dépasse potentiellement CAPM Europe
Cette publication est surtout présentée par ChimeraZ comme la 17e fuite issue de blgCloud. Le hacker renvoie à une précédente revendication dans laquelle il affirme disposer des données CRM de près de 150 entreprises utilisant la plateforme.
blgCloud est un ERP métier destiné notamment aux concessionnaires, loueurs, garages, réparateurs, grossistes et entreprises spécialisées dans le matériel professionnel. Son éditeur indique que la plateforme rassemble aujourd’hui plusieurs dizaines de milliers d’utilisateurs.
Une compromission située au niveau d’un tel prestataire peut provoquer un effet domino : les données de nombreuses sociétés clientes peuvent se retrouver exposées sans que leur propre site Internet ait nécessairement été directement piraté.
Un risque majeur de fraude au président et de faux RIB
Pour une entreprise, la combinaison d’e-mails historiques, de contacts commerciaux, de documents, de fournisseurs et d’informations bancaires constitue une matière particulièrement utile pour préparer des fraudes très ciblées.
Un attaquant pourrait par exemple exploiter un véritable échange commercial pour usurper un fournisseur ou un salarié, puis envoyer une fausse facture ou une demande de changement de coordonnées bancaires. La connaissance préalable des interlocuteurs et des relations commerciales rend ce type d’attaque beaucoup plus crédible.