Papouille France est la nouvelle entreprise touchée par la série de fuites liée à BlgCloud. Le hacker ChimeraZ vient de publier ce qu’il présente comme le seizième épisode de cette compromission, avec environ 75 Go de données et 240 177 fichiers, soit près de 60 000 personnes, attribués à l’environnement BlgCloud utilisé par l’entreprise.
Les fichiers diffusés contiennent notamment des fiches CRM, des e-mails professionnels et des documents PDF. Papouille France utilise bien BlgCloud pour son ERP et l’hébergement de son site, selon ses propres mentions légales. Cette publication s’inscrit dans une série déjà largement documentée par Cyberattaque.org depuis le mois d’août.
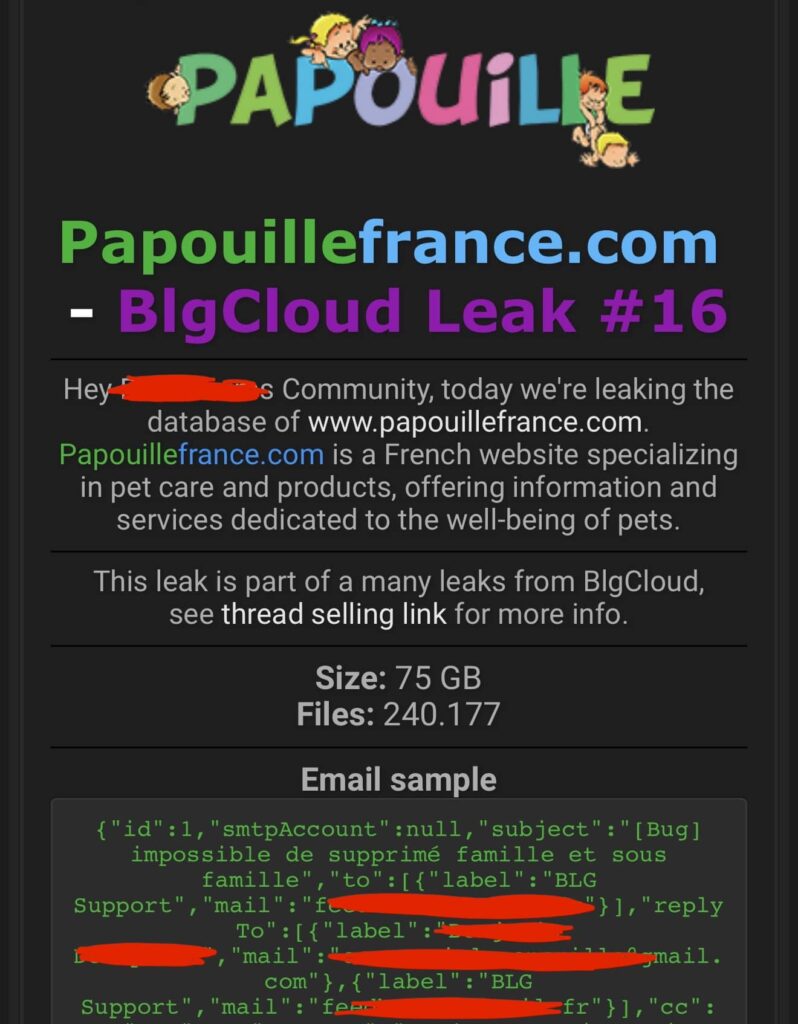
Le seizième épisode de la fuite BlgCloud
Cette nouvelle publication ne correspond pas à une cyberattaque isolée contre Papouille France. Elle est directement présentée par ChimeraZ comme le « BlgCloud Leak #16 », dans la continuité des données déjà diffusées pour plusieurs entreprises utilisant la plateforme.
Cyberattaque.org avait détaillé dès le mois d’août la cyberattaque visant les environnements clients de BlgCloud. L’attaquant revendiquait alors un accès à 159 instances sur environ 230, tandis que BlgCloud confirmait officiellement 13 instances affectées par une exfiltration, dont 5 avec une quantité significative de documents.
L’éditeur avait également identifié un second scénario concernant trois instances clientes sur lesquelles des comptes utilisateurs internes avaient été usurpés à l’aide d’identifiants provenant d’une précédente fuite de credentials. Les différentes publications qui se succèdent doivent donc être replacées dans cette compromission beaucoup plus large des environnements BlgCloud.
Papouille France utilise BlgCloud pour son activité
Papouille France commercialise notamment du mobilier, des jeux, du matériel de puériculture et différents équipements destinés aux crèches, écoles maternelles, collectivités et autres structures accueillant de jeunes enfants.
BlgCloud occupe une place importante dans son infrastructure numérique. Papouille France indique utiliser la plateforme pour l’hébergement de son site, son ERP et la gestion de son catalogue produits.
75 Go et plus de 240 000 fichiers publiés
ChimeraZ annonce avoir diffusé environ 75 Go de données représentant 240 177 fichiers. Ces chiffres correspondent au volume global des éléments publiés et non au nombre de clients ou de personnes concernés.
Les échantillons montrent que l’environnement contient plusieurs catégories d’informations directement issues du fonctionnement quotidien de l’entreprise : CRM, échanges commerciaux, contacts professionnels et documents enregistrés dans l’ERP.
Des fiches CRM avec plusieurs années d’historique
Cyberattaque.org s’est procuré les échantillons diffusés. Les fiches CRM observées contiennent notamment des identités, des adresses e-mail professionnelles, des entreprises de rattachement, des adresses postales et différents identifiants internes.
Certains enregistrements disposent d’un historique relativement ancien tout en ayant été modifiés récemment. Un exemple publié correspond ainsi à un contact créé en 2019 et dont la dernière modification remonte à septembre 2025.
La présence d’une entreprise ou d’une collectivité dans ces fichiers ne signifie évidemment pas que ses propres systèmes ont été compromis. Ses coordonnées apparaissent parce qu’elle était enregistrée comme cliente, prospect ou interlocuteur dans le CRM de Papouille France.
Les e-mails professionnels sont également exposés
La fuite comprend aussi des messages enregistrés dans l’environnement BlgCloud. L’un des exemples publiés correspond à un échange avec le support technique de l’éditeur concernant un problème rencontré dans l’ERP.
Ce type de données permet de connaître les véritables interlocuteurs, les adresses utilisées et parfois les difficultés techniques rencontrées par une entreprise. Les précédents épisodes de la fuite BlgCloud avaient déjà montré la présence d’historiques d’e-mails commerciaux complets.
Des devis et documents PDF parmi les fichiers
Les éléments publiés montrent également la présence de documents enregistrés dans la plateforme. L’un des exemples concerne un fichier PDF intitulé comme un mandat associé à un devis Papouille signé en 2024.
Le volume annoncé de plus de 240 000 fichiers laisse penser que la compromission dépasse largement les seules fiches CRM et peut inclure une importante quantité de documents commerciaux ou administratifs stockés dans l’ERP.
BlgCloud avait détaillé plusieurs méthodes de compromission
Dans sa communication sur l’incident initial, BlgCloud avait expliqué qu’une partie des accès avait été rendue possible par l’exploitation d’une requête permettant de créer un compte extranet restreint. La coexistence de deux versions de l’extranet, associée à une mauvaise configuration des droits, permettait ensuite d’accéder à des informations qui n’auraient pas dû être accessibles.
L’éditeur avait parallèlement identifié des comptes utilisateurs internes compromis sur trois instances, avec des identifiants provenant d’une précédente fuite. Des mots de passe réutilisés et des comptes d’anciens collaborateurs toujours actifs figuraient parmi les facteurs évoqués par BlgCloud.
Les éléments publiés pour Papouille France ne permettent pas, à eux seuls, de déterminer lequel de ces scénarios a conduit à l’exfiltration de son environnement.
Une série qui expose les relations commerciales des entreprises
Comme dans les précédents épisodes BlgCloud, la principale difficulté vient de la richesse du contexte exposé. Un fichier CRM ne contient pas simplement une adresse e-mail : il peut permettre de connaître qui travaille avec qui, quels documents ont été échangés et quels interlocuteurs communiquent ensemble.
Ces informations sont particulièrement utiles pour préparer des tentatives de phishing ciblé, d’usurpation de fournisseur ou de fraude au changement de RIB. Un attaquant peut reprendre de véritables noms d’entreprises, contacts et références commerciales afin de rendre son message beaucoup plus crédible.
Les fichiers sont désormais directement diffusés
Pour Papouille France, le risque ne repose plus uniquement sur une revendication. ChimeraZ annonce avoir rendu les fichiers disponibles au téléchargement. Les données peuvent donc désormais être copiées et réutilisées par d’autres acteurs, indépendamment de l’auteur initial de la compromission.
Cette publication confirme surtout que la série BlgCloud continue plusieurs semaines après la découverte de l’incident initial. Le périmètre exact reste néanmoins disputé : BlgCloud confirme un nombre de clients affectés très inférieur aux 159 environnements revendiqués par les attaquants.