Le Groupe Bernard, spécialisé dans la distribution et la maintenance de matériel agricole, est à son tour concerné par la série de fuites liée à BlgCloud. Le hacker NikolaT annonce avoir publié 22,25 Go de données représentant 330 563 fichiers associés à l’environnement du groupe.
Implanté notamment en Bretagne et en Loire-Atlantique, le Groupe Bernard est une entreprise familiale spécialisée dans le machinisme agricole. Son site officiel est édité par HOLDING BERNARD, basée à Loudéac dans les Côtes-d’Armor. Le groupe exploite plusieurs concessions et accompagne notamment les professionnels agricoles dans la vente, l’entretien et la réparation de leurs équipements.
Il s’agit de la 13e publication présentée dans cette série. Les éléments diffusés comprennent notamment des données CRM, des documents commerciaux ainsi que des informations associées aux utilisateurs de la plateforme.
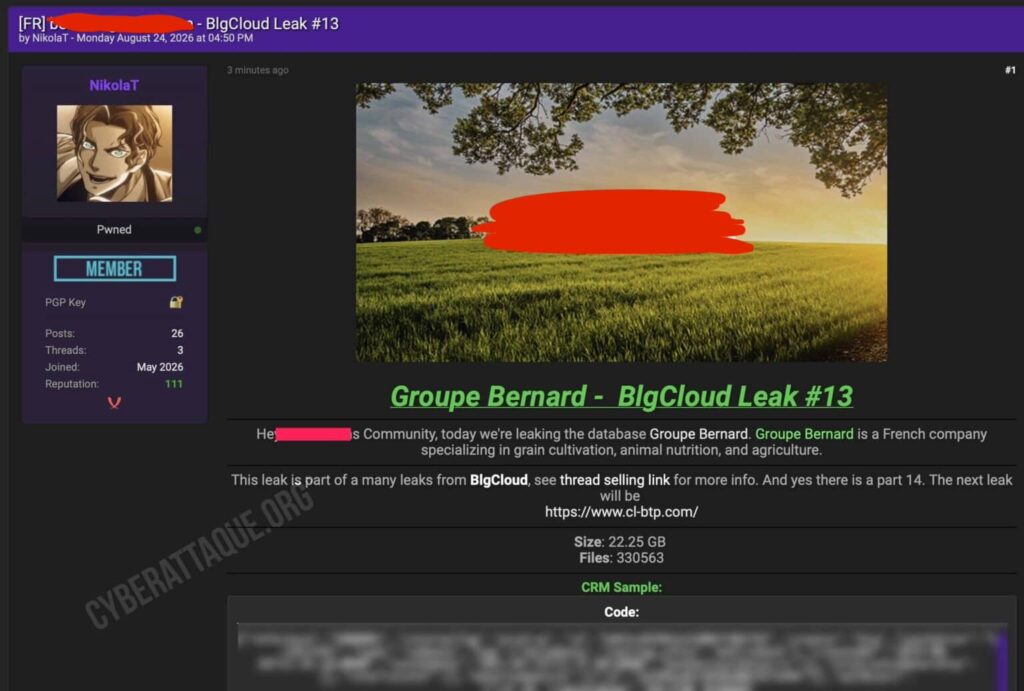
Le hacker avait utilisé le logo d’une autre entreprise
L’identification de la victime a nécessité des vérifications supplémentaires. L’illustration et le logo utilisés par NikolaT dans sa publication ne correspondaient pas au Groupe Bernard concerné par les données, conduisant initialement à une mauvaise attribution.
L’analyse des éléments contenus dans les fichiers permet désormais d’identifier la victime comme étant le Groupe Bernard spécialisé dans le matériel agricole et implanté en Bretagne. Les informations présentes dans les données sont cohérentes avec l’activité et l’organisation de ce groupe.
L’entreprise représentée initialement par le hacker n’est donc pas concernée par cette fuite.
Des données CRM et des documents commerciaux dans la fuite
Cyberattaque.org s’est procuré les échantillons diffusés par NikolaT afin d’en analyser le contenu. Ils montrent un périmètre nettement plus large qu’une simple liste de sociétés.
- fiches CRM d’entreprises avec dénominations, adresses, téléphones, SIRET et numéros de TVA ;
- contacts professionnels avec noms, fonctions, adresses e-mail et numéros de téléphone ;
- relations entre sociétés, agences, clients et fournisseurs ;
- ordres de travail, factures d’achat et bons de livraison au format PDF ;
- comptes utilisateurs avec identifiants, adresses e-mail et métadonnées d’activité ;
- informations internes liées aux agences et à l’organisation commerciale.
Cyberattaque.org ne reproduit volontairement aucune coordonnée individuelle issue de ces fichiers.
Des données encore utilisées en 2026
Certains enregistrements CRM consultés ont été mis à jour en 2026. Les échantillons de comptes utilisateurs font également apparaître des dernières connexions remontant à juillet 2026, ce qui indique que les données exposées ne proviennent pas uniquement d’anciennes archives.
Dans les exemples de comptes utilisateurs obtenus, le champ réservé au mot de passe apparaît vide. Les échantillons analysés ne permettent donc pas d’établir une exposition des mots de passe.
330 563 fichiers revendiqués
NikolaT revendique au total 330 563 fichiers pour un volume de 22,25 Go. Les échantillons consultés montrent notamment la présence de documents directement liés à l’activité quotidienne du Groupe Bernard : ordres de travail, factures, bons de livraison et informations de gestion commerciale.
La présence simultanée de ces documents et des fiches CRM pourrait permettre à des acteurs malveillants de reconstituer une partie des relations commerciales, des interlocuteurs, des établissements et des échanges du groupe.
Une nouvelle conséquence de la compromission BlgCloud
Comme pour les précédentes victimes de cette série, les éléments disponibles pointent vers une compromission de l’environnement BlgCloud utilisé par le Groupe Bernard. À ce stade, ils ne permettent pas d’affirmer que l’ensemble du système d’information du groupe a été directement compromis.
Les principaux risques concernent notamment le phishing ciblé, l’usurpation de fournisseurs ou de collaborateurs et les fraudes commerciales. Les informations contenues dans les documents divulgués peuvent fournir suffisamment de contexte pour construire des sollicitations frauduleuses particulièrement crédibles.
Une quatorzième fuite déjà annoncée
NikolaT indique enfin que cette publication ne sera pas la dernière. Une 14e fuite liée à BlgCloud est déjà annoncée et devrait concerner CL-BTP, signe que la diffusion progressive des environnements compromis se poursuit.