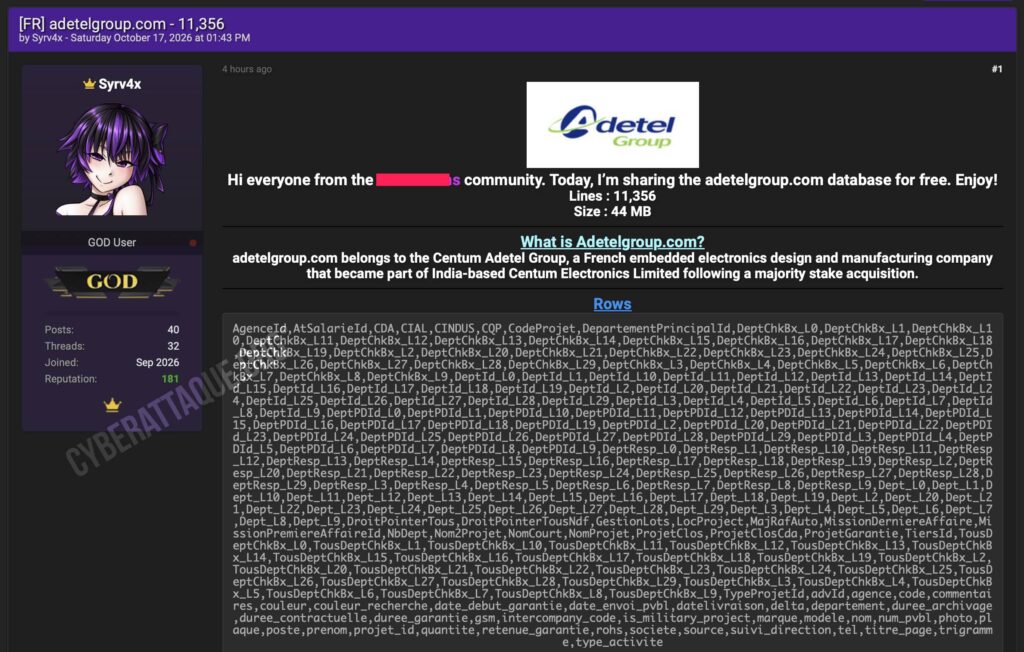
Une base de données attribuée à Adetel Group vient d’être publiée gratuitement par le hacker Syrv4x. L’archive annoncée pèse 44 Mo pour 11 356 lignes et semble provenir d’un ancien environnement interne du groupe, avec des informations sur les salariés, l’annuaire de l’entreprise, des véhicules et la gestion de projets.
La publication date du 17 octobre 2026. Plusieurs éléments visibles dans l’échantillon renvoient directement à l’ancien domaine interne intra.adetelgroup.com et à des outils de gestion qui n’étaient manifestement pas destinés au public.
Un ancien acteur français de l’électronique critique
Fondé en France, Adetel Group s’est développé dans l’ingénierie électronique avant son rapprochement avec l’indien Centum Electronics en 2016. L’activité a ensuite évolué sous les marques Centum Adeneo puis Centum T&S, avec des compétences dans l’aéronautique, le ferroviaire, la défense, le médical, l’industrie ou encore l’énergie.
Centum T&S a connu une importante restructuration en 2026. Placée en redressement judiciaire en mars, l’entreprise a fait l’objet d’un plan de cession en juin. MBDA a repris les principales activités des sites d’Écully, Moirans et Palaiseau, avec plus de 200 salariés transférés dans une nouvelle structure baptisée AURA Electronic Solutions. :chatgpt-content-reference{index= »0″}
Trombinoscope, RH, voitures et projets dans la même extraction
La fuite ne ressemble pas à une simple liste de contacts. Les champs publiés montrent plusieurs sources internes distinctes : trombinoscope, annuaire, référentiel RH, gestion des véhicules et informations de projets.
Dans l’échantillon, certaines fiches de salariés contiennent notamment nom, trigramme ou code interne, société, agence, département et numéro de téléphone. Une autre partie de la base recense des véhicules avec le prénom et le nom de l’utilisateur, leur marque, leur modèle, leur couleur et même leur plaque d’immatriculation.
Les données de gestion de projets sont encore plus structurées : identifiants de projets, responsables internes, départements impliqués, durée contractuelle, livraison, quantité, garantie, codes internes et différents indicateurs de suivi.
La présence d’AURA Electronic Solutions interpelle
Le nom de domaine Adetel pourrait laisser penser à une vieille sauvegarde datant de plusieurs années. Pourtant, un détail rend cette hypothèse moins évidente : l’échantillon fourni par Syrv4x contient des salariés rattachés à AURA Electronic Solutions.
Or cette société n’a été constituée que le 25 juin 2026, dans le cadre de la reprise de certaines activités de Centum T&S par MBDA. Les documents judiciaires relatifs à la cession indiquent d’ailleurs que cette nouvelle structure devait être détenue à 100 % par MBDA. :chatgpt-content-reference{index= »1″}
Cela suggère qu’au moins une partie des informations présentes dans l’environnement utilisant encore le domaine adetelgroup.com pourrait avoir été mise à jour très récemment. Il serait donc prématuré de classer cette fuite comme une simple archive historique.
Un champ consacré aux projets militaires apparaît dans la structure
Parmi les nombreux champs de la base figure également un indicateur nommé is_military_project. Dans l’exemple de projet communiqué par le hacker, sa valeur est à zéro : rien ne permet donc d’affirmer que des projets militaires figurent effectivement dans les 11 356 lignes publiées.
Sa présence reste néanmoins cohérente avec l’activité historique de l’entreprise. Centum T&S travaillait notamment dans les secteurs de la défense et de l’aéronautique, tandis que Centum Electronics développe encore aujourd’hui des systèmes électroniques destinés à des environnements critiques. :chatgpt-content-reference{index= »2″}
Une extraction qui ressemble à plusieurs modules d’un intranet
La diversité des données laisse penser que Syrv4x n’a pas simplement récupéré une table isolée. Les différents champs semblent provenir de plusieurs modules d’un même système interne, regroupant RH, annuaire, projets et parc automobile.
L’origine technique exacte reste inconnue. Une compromission de l’ancien intranet, un accès à une base centrale, une API interne ou une sauvegarde récupérée sont autant de scénarios possibles. Syrv4x ne fournit aucun détail permettant de trancher.
Des informations très utiles pour cibler les salariés
Le principal risque concerne ici l’ingénierie sociale. Connaître le nom d’un salarié, son agence, son département, son trigramme, son téléphone et les projets auxquels il est associé permet de construire des messages particulièrement crédibles.
Les informations sur les véhicules ajoutent également une dimension physique inhabituelle à la fuite, tandis que les données de projets peuvent révéler l’organisation interne, les responsables ou certaines méthodes de gestion de l’entreprise.
Surtout, la présence d’informations associées à une société créée seulement quelques mois avant la publication pose une question beaucoup plus actuelle : cet ancien environnement Adetel était-il encore alimenté ou accessible après la reprise de Centum T&S en 2026 ?