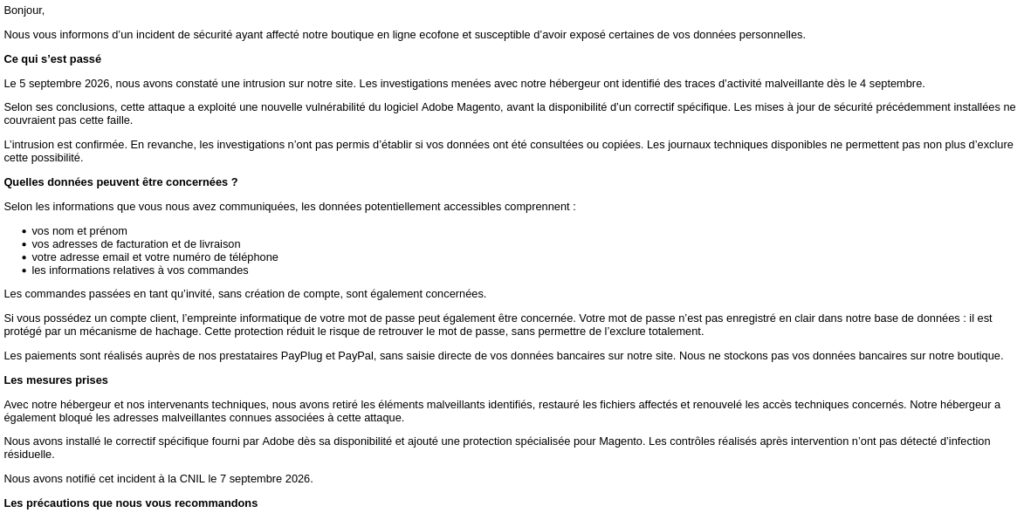
Ecofone, spécialiste français des smartphones, tablettes et appareils électroniques reconditionnés, informe ses clients d’une intrusion sur sa boutique en ligne. L’attaque, détectée le 5 septembre 2026, aurait débuté dès le 4 septembre en exploitant une vulnérabilité alors inconnue d’Adobe Magento.
Les investigations n’ont pas permis de déterminer si des données ont effectivement été consultées ou copiées. Ecofone explique toutefois ne pas pouvoir exclure cette possibilité et considère plusieurs catégories d’informations personnelles comme potentiellement exposées.
Une entreprise française du reconditionné
Ecofone est la marque commerciale de la société française Kalidil, créée en 2005. L’entreprise est spécialisée dans la vente et le reconditionnement de smartphones, tablettes, montres connectées et autres équipements électroniques.
Elle indique avoir donné une seconde vie à plus de 200 000 appareils et commercialise également ses produits sur de grandes places de marché comme Amazon, Back Market, Cdiscount, Fnac, Darty ou Rakuten.
L’intrusion remonte au 4 septembre
Dans une communication adressée à ses clients dont Cyberattaque.org s’est procuré une copie, Ecofone explique avoir constaté une intrusion sur sa boutique en ligne le 5 septembre 2026.
Les analyses réalisées avec son hébergeur ont ensuite retrouvé des traces d’activité malveillante dès le 4 septembre. Selon l’entreprise, l’attaquant a exploité une nouvelle vulnérabilité affectant le logiciel Adobe Magento alors qu’aucun correctif spécifique n’était encore disponible.
Une faille Magento exploitée avant son correctif
Le calendrier décrit par Ecofone correspond à CVE-2026-75650, une vulnérabilité critique affectant Adobe Commerce et Magento Open Source et surnommée StyleSmuggler par plusieurs chercheurs en cybersécurité.
Adobe a confirmé que cette faille avait été exploitée dans des attaques réelles. Elle permet à un attaquant non authentifié d’exécuter du code arbitraire sur une installation vulnérable. Les premières attaques ont été observées le 4 septembre, tandis qu’Adobe n’a publié son correctif que le 7 septembre 2026.
Ecofone précise que les mises à jour de sécurité installées auparavant ne protégeaient pas contre cette nouvelle vulnérabilité, ce qui est cohérent avec le caractère zero-day de l’attaque au moment où elle a débuté.
Adresses commandes et coordonnées potentiellement accessibles
Ecofone indique que les informations susceptibles d’avoir été accessibles comprennent :
- nom et prénom ;
- adresses de facturation et de livraison ;
- adresse e-mail ;
- numéro de téléphone ;
- informations relatives aux commandes.
Les achats réalisés en tant qu’invité, sans création de compte, sont également concernés par le périmètre potentiel de l’incident.
Impossible de savoir si les données ont réellement été copiées
L’entreprise confirme l’intrusion mais reste prudente concernant l’exfiltration. Les investigations n’ont pas permis d’établir si les données clients ont réellement été consultées ou récupérées par l’attaquant.
Ecofone précise également que les journaux techniques disponibles ne permettent pas d’exclure cette hypothèse. Il ne s’agit donc pas, à ce stade, d’une fuite de données confirmée, mais d’un accès potentiel à des informations personnelles durant une compromission avérée.
Les mots de passe sont hachés
Pour les clients disposant d’un compte, l’empreinte informatique du mot de passe pourrait également avoir été accessible. Ecofone précise que les mots de passe ne sont pas enregistrés en clair mais protégés par un mécanisme de hachage.
Cette protection réduit le risque de retrouver directement le mot de passe original mais ne le supprime pas totalement, notamment lorsque des mots de passe faibles sont utilisés. Les clients réutilisant le même secret sur plusieurs services ont donc intérêt à le modifier.
Aucune donnée bancaire stockée par Ecofone
Les données bancaires ne sont en revanche pas concernées selon l’entreprise. Les paiements sont traités par les prestataires PayPlug et PayPal et Ecofone indique ne pas stocker directement les coordonnées bancaires de ses clients sur sa boutique.
La CNIL informée deux jours après la découverte
Après la détection de l’attaque, Ecofone indique avoir retiré les éléments malveillants identifiés, restauré les fichiers affectés et renouvelé les accès techniques concernés. Son hébergeur aurait également bloqué les adresses malveillantes connues associées à l’attaque.
L’entreprise a ensuite installé le correctif publié par Adobe et ajouté une protection spécifique destinée à Magento. Les contrôles effectués après l’intervention n’auraient révélé aucune infection résiduelle.
L’incident a été notifié à la CNIL le 7 septembre 2026, soit deux jours après sa découverte.
Un risque de phishing autour des commandes
Si les informations ont effectivement été récupérées, leur principal intérêt pour des cybercriminels serait de préparer des campagnes de phishing très ciblées. La connaissance d’une commande réelle, du nom du client et de son adresse de livraison pourrait servir à fabriquer de faux messages concernant une livraison, un remboursement ou un problème de paiement.
Ecofone recommande donc à ses clients de rester particulièrement vigilants face aux communications inattendues utilisant ses coordonnées ou faisant référence à une commande. Le nombre de personnes potentiellement concernées n’est pas précisé dans la notification consultée.