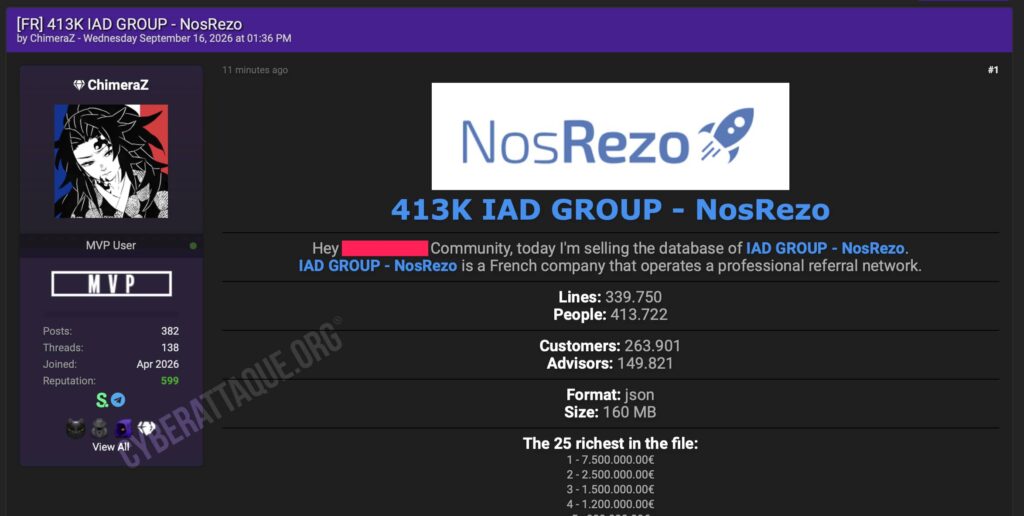
Une importante fuite de données vise Propertips by iad, anciennement connu sous le nom NosRezo. Le hacker ChimeraZ affirme avoir récupéré une base contenant des informations associées à 413 722 personnes, réparties entre clients et conseillers du réseau.
La base proposée à la vente représenterait environ 160 Mo de données au format JSON. Elle contient notamment des informations sur des projets immobiliers, les coordonnées des clients, les conseillers associés et des montants d’honoraires pouvant atteindre plusieurs millions d’euros dans certains dossiers.
Propertips by iad est l’ancien NosRezo
Propertips by iad est une plateforme française d’apport d’affaires créée en 2014 sous le nom NosRezo. Son principe consiste à permettre à des particuliers de recommander une personne ayant un projet immobilier à un professionnel, avec une rémunération lorsque la mise en relation aboutit à une transaction.
NosRezo a rejoint l’écosystème iad avant d’être renommé Propertips by iad. La société NosRezo exploite toujours juridiquement la plateforme sous ce nom commercial et appartient au groupe I@D International.
Le service revendique aujourd’hui plus d’un million d’utilisateurs inscrits en Europe. Il met notamment en relation des particuliers ayant un projet de vente ou d’achat avec des conseillers immobiliers iad.
413 722 personnes revendiquées dans la base
ChimeraZ annonce un total de 413 722 personnes réparties en deux catégories :
- 263 901 clients ;
- 149 821 conseillers.
Le fichier lui-même serait constitué de 339 750 lignes. L’écart avec les 413 722 personnes annoncées s’explique notamment par la structure des enregistrements : un même dossier peut contenir à la fois les informations du client et celles du conseiller qui lui est associé.
Le chiffre de 413 722 personnes provient toutefois de l’analyse annoncée par le hacker. Il ne peut donc pas encore être considéré comme un nombre officiellement confirmé de victimes distinctes.
Un échantillon de 1 000 lignes en téléchargement
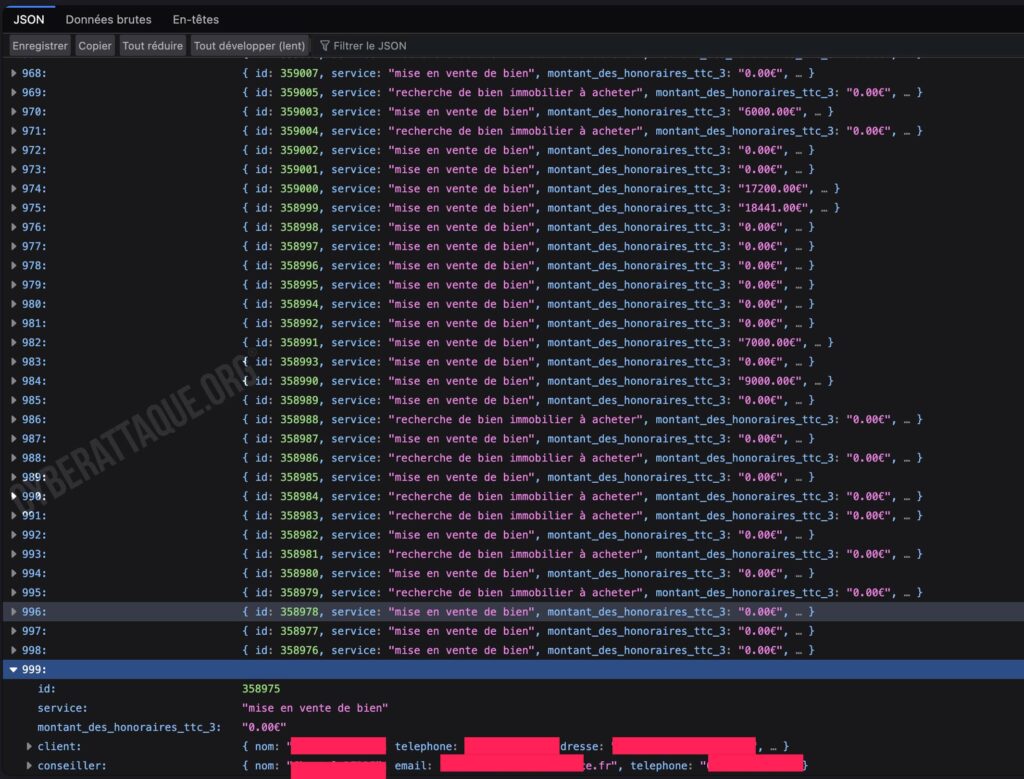
Cyberattaque.org s’est procuré l’échantillon de 1 000 lignes diffusé avec la vente et l’a analysé. La structure des enregistrements est cohérente avec des dossiers de recommandations et de projets immobiliers gérés depuis l’environnement historique NosRezo, devenu Propertips by iad.
Les fichiers associent directement un projet immobilier à deux ensembles d’informations : celles du client ou prospect et celles du conseiller chargé du dossier.
Parmi les champs observés figurent notamment :
- nom du client ;
- numéro de téléphone ;
- adresse du bien ou du client ;
- ville ;
- description du projet immobilier ;
- nature du service demandé ;
- montant des honoraires lorsqu’il est renseigné ;
- nom du conseiller ;
- adresse e-mail et téléphone du conseiller ;
- ville d’activité du conseiller.
Cyberattaque.org ne reproduit volontairement aucune identité, adresse, coordonnée ou description permettant d’identifier les personnes présentes dans l’échantillon.
Les projets immobiliers des clients apparaissent directement
La fuite est particulièrement sensible car elle ne se limite pas à une liste de coordonnées. Certains enregistrements comportent un champ décrivant directement le projet immobilier du client.
Il peut par exemple être indiqué qu’une personne souhaite mettre en vente une maison, avec des informations sur le type de bien, sa superficie ou sa localisation. Ces éléments permettent de comprendre pourquoi le contact a été transmis à un conseiller immobilier.
Le rapprochement entre une identité, un téléphone, une adresse et un véritable projet de vente constitue un ensemble particulièrement exploitable pour préparer des approches commerciales frauduleuses ou des campagnes de phishing très ciblées.
Des montants d’honoraires parfois très élevés
La base contient également un champ correspondant au montant des honoraires TTC associé à certains dossiers. ChimeraZ met en avant une série de valeurs particulièrement importantes, dont la plus élevée atteindrait 7,5 millions d’euros.
Le hacker présente ces valeurs comme les personnes les plus « riches » du fichier. Cette formulation est cependant trompeuse : rien ne permet d’assimiler ces montants au patrimoine des personnes concernées. La structure des données indique plutôt qu’il s’agit de montants associés à des honoraires ou à des dossiers immobiliers.
D’autres valeurs mises en avant atteindraient 2,5 millions, 1,5 million, 1,2 million ou encore 900 000 euros. La signification exacte des montants les plus élevés devra néanmoins être confirmée, notamment pour déterminer s’ils correspondent réellement à des honoraires individuels ou à une autre utilisation historique du champ.
Clients et conseillers exposés dans le même dossier
L’une des particularités de cette fuite est de permettre de relier directement un client à son conseiller. Un attaquant peut ainsi connaître le nom de la personne ayant un projet immobilier, mais également celui du professionnel chargé de l’accompagner.
Cette relation est particulièrement intéressante pour l’ingénierie sociale. Un fraudeur peut se faire passer pour le véritable conseiller auprès de son client ou, inversement, contacter le conseiller en utilisant des informations exactes sur un véritable projet.
De faux conseillers immobiliers peuvent exploiter la fuite
Le premier risque concerne donc des arnaques extrêmement personnalisées. Un attaquant disposant du nom du conseiller, du téléphone du client, de son adresse et de la description de son projet dispose déjà de suffisamment d’informations pour donner une apparence légitime à son approche.
Un faux message peut par exemple évoquer une estimation, un mandat, une visite, un document à signer ou une étape réelle du processus de vente. La victime a beaucoup moins de raisons de se méfier lorsque son interlocuteur connaît déjà l’adresse du bien et le nom du conseiller qui suit effectivement son dossier.
Les vendeurs de biens peuvent devenir des cibles privilégiées
La divulgation du fait qu’une personne envisage de vendre un logement constitue également une information à part entière. Elle peut révéler une opération immobilière avant qu’elle ne soit nécessairement publique et fournir un contexte idéal pour de faux services liés à la vente.
Des fraudeurs pourraient notamment proposer de faux diagnostics, services administratifs, rendez-vous chez le notaire ou prestations nécessaires à la transaction. Plus les informations du véritable dossier sont précises, plus le scénario peut sembler crédible.
Le hacker propose désormais la base à la vente
ChimeraZ ne diffuse pas pour l’instant publiquement l’intégralité des données. Il propose la base complète à la vente au plus offrant et distribue un échantillon de 1 000 lignes afin d’en démontrer le contenu.
Cette situation signifie que les informations pourraient être acquises par d’autres acteurs et utilisées sans jamais faire l’objet d’une publication publique complète. Une base vendue de manière privée peut ainsi alimenter des opérations de fraude ciblées pendant plusieurs mois.
L’origine technique de la fuite reste inconnue
ChimeraZ ne fournit aucun détail sur la manière dont il aurait obtenu les données. Il n’est donc pas possible à ce stade de déterminer si la fuite provient d’une vulnérabilité, d’un compte compromis, d’une API, d’un environnement historique NosRezo ou d’un autre composant de Propertips by iad.
La présence de données utilisant encore la structure et le nom historique NosRezo n’est pas anormale : la société NosRezo existe toujours juridiquement et exploite aujourd’hui la plateforme sous le nom commercial Propertips.