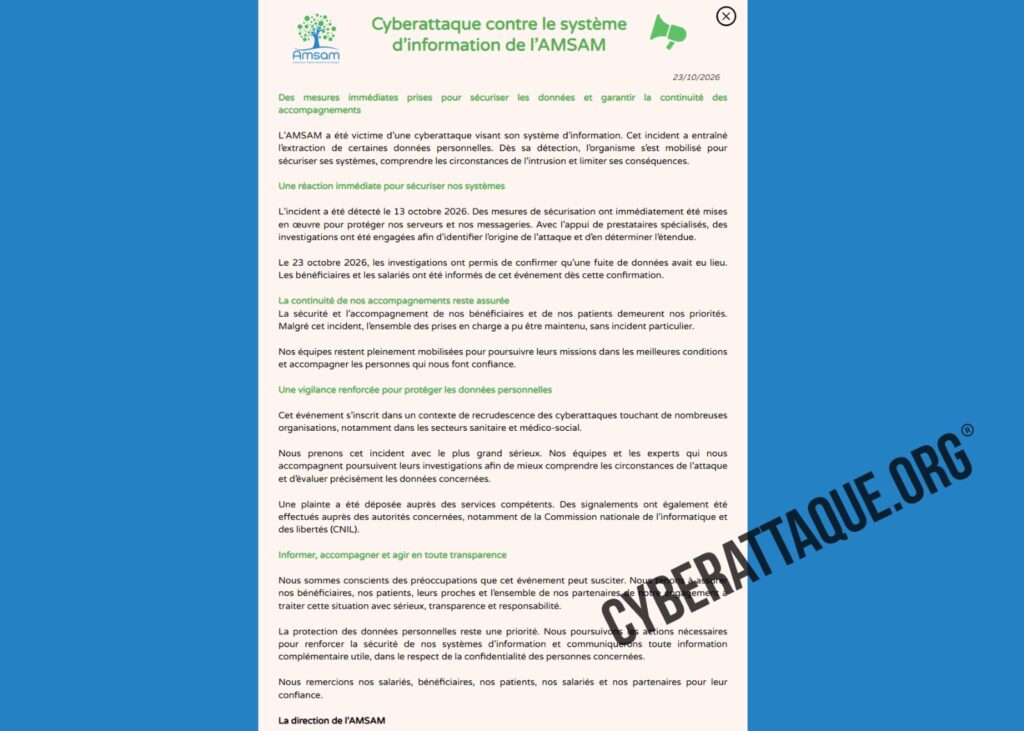
L’Association Médico-Sociale Anne Morgan (AMSAM), implantée à Soissons dans l’Aisne, a officiellement confirmé avoir été victime d’une cyberattaque ayant entraîné le vol de données personnelles. Dans un communiqué publié le 23 octobre 2026, l’organisme indique que ses bénéficiaires et ses salariés ont été informés de cet incident de sécurité.
L’attaque a été détectée le 13 octobre 2026. Dès sa découverte, l’association a engagé des mesures de sécurisation de ses serveurs et de ses messageries électroniques. Les investigations menées avec des spécialistes en cybersécurité ont confirmé, dix jours plus tard, que des informations personnelles avaient été extraites de son système informatique.
Fondée en 1917, l’AMSAM accompagne plus de 5 500 personnes dans le département de l’Aisne et emploie près de 400 salariés. L’association intervient notamment dans les soins et l’aide à domicile, l’accompagnement des personnes âgées, le portage de repas et différents services médico-sociaux.
Le groupe de ransomware BravoX revendique le vol de 922 Go de données
Cette cyberattaque a été revendiquée le 22 octobre 2026 par le groupe de ransomware BravoX, qui a inscrit l’AMSAM sur son site de divulgation.
Les cybercriminels affirment avoir dérobé 922,3 Go de données, représentant environ 2,2 millions de fichiers répartis dans 238 000 dossiers. Un volume particulièrement important pour une association médico-sociale, qui laisse craindre une exposition étendue de documents internes.
Pour appuyer sa revendication, BravoX a présenté plusieurs captures de fichiers attribués à l’association. Le groupe avait également affiché un compte à rebours menaçant de rendre les données publiques autour du 29 octobre 2026. La publication effective de l’ensemble des fichiers n’est pas établie.
Des factures de bénéficiaires et des documents internes parmi les données revendiquées
Les captures diffusées par BravoX montrent différentes catégories de documents, dont certains contiennent des informations concernant des personnes accompagnées par l’AMSAM.
Parmi les éléments visibles figurent notamment :
- Des factures et relances de paiement comportant des noms, adresses et montants facturés ;
- Des tableaux financiers concernant des prestations réalisées auprès des bénéficiaires ;
- Des documents administratifs et des déclarations sociales ;
- Des plannings de salariés et des informations relatives aux périodes d’astreinte ;
- Des fichiers concernant l’organisation des services de soins et d’aide à domicile ;
- Des documents relatifs à des équipements médicaux et des contacts institutionnels.
Plusieurs pièces présentées sont datées de 2024, 2025 et 2026, suggérant que les informations revendiquées couvrent plusieurs années d’activité de l’association.
Des risques importants pour les personnes accompagnées à domicile
La nature des activités de l’AMSAM rend cette fuite particulièrement préoccupante. L’association accompagne notamment des personnes âgées, dépendantes ou nécessitant des soins réguliers à domicile.
La divulgation de leurs identités, coordonnées et informations de facturation pourrait faciliter des tentatives d’escroquerie ciblées. Des fraudeurs pourraient notamment se faire passer pour des intervenants de l’association, adresser de fausses relances de paiement ou utiliser des renseignements administratifs pour gagner la confiance des bénéficiaires.
L’exposition de documents internes et de plannings pourrait également fournir des informations sur le fonctionnement des services, les salariés et l’organisation des interventions.
Le nombre exact de personnes dont les données ont été compromises n’a pas été communiqué. Les 5 500 bénéficiaires accompagnés par l’AMSAM ne représentent donc pas nécessairement le nombre de victimes de la cyberattaque.
Une plainte déposée et la CNIL informée
Dans son communiqué du 23 octobre, l’AMSAM confirme avoir déposé plainte et effectué les signalements nécessaires auprès des autorités compétentes, notamment de la CNIL.
L’association assure également que les prises en charge ont pu être maintenues malgré l’incident, sans perturbation particulière pour les patients et les bénéficiaires.
Le vol de données personnelles est officiellement confirmé par l’AMSAM. En revanche, le volume de 922,3 Go et les 2,2 millions de fichiers annoncés restent des chiffres avancés par BravoX, sans confirmation publique de l’association.
Les investigations se poursuivent pour déterminer l’origine de l’intrusion, identifier précisément les données dérobées et évaluer les conséquences pour les personnes concernées.