Ultra Premium Direct informe ses clients d’un incident de sécurité survenu chez l’un de ses prestataires techniques. Ce dernier, intégré à la plateforme de service client de l’entreprise, a subi une attaque ayant conduit à l’extraction de données, dont une partie concerne les clients de la marque.
Ce prestataire est Klark.ai. Cyberattaque.org avait déjà identifié des informations liées à Ultra Premium Direct dans les données issues de la fuite de Klark.ai. La notification envoyée par Ultra Premium Direct confirme désormais le lien entre les deux incidents.
Ultra Premium Direct indique avoir été informé de l’incident le 24 août 2026. L’accès du prestataire a été coupé le jour même, avant une notification à la CNIL le 26 août et le dépôt d’une plainte auprès des services de police.
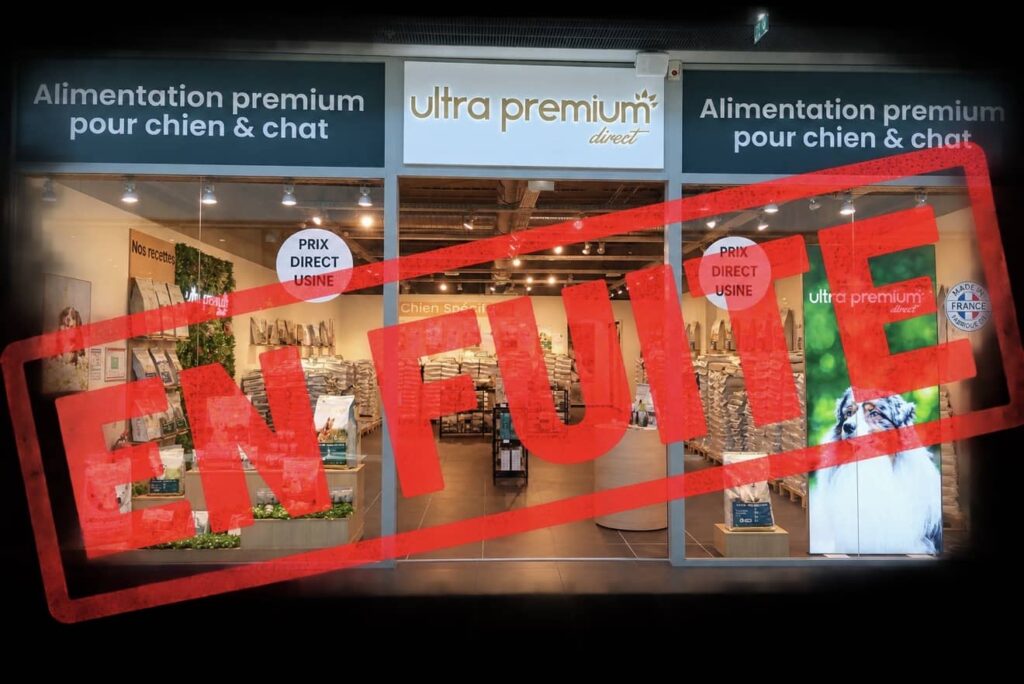
Ultra Premium Direct, spécialiste de l’alimentation animale
Ultra Premium Direct est une marque française spécialisée dans l’alimentation pour chiens et chats. Une partie de sa relation avec ses clients passe par une plateforme de service client connectée à différents prestataires techniques.
Parmi eux figure Klark.ai, une entreprise française qui développe des solutions d’intelligence artificielle destinées aux services clients. Sa plateforme peut notamment traiter des demandes, des échanges et différentes informations associées aux dossiers clients des entreprises qui utilisent ses services.
Ultra Premium Direct identifié dans les données de Klark.ai
Avant même l’envoi de cette notification, Cyberattaque.org avait retrouvé des informations concernant Ultra Premium Direct dans les données extraites de Klark.ai. Leur présence permettait d’établir que la marque faisait partie des entreprises affectées par la compromission du prestataire.
Ultra Premium Direct ne cite pas directement Klark.ai dans son message adressé aux clients et évoque uniquement « un prestataire technique » intégré à sa plateforme de service client. Les éléments observés dans la fuite de Klark.ai permettent toutefois de relier cet incident à cette compromission.
Une faille exploitée dans les systèmes du prestataire
Selon la notification envoyée aux personnes concernées, l’attaque a exploité une faille de sécurité dans les systèmes du prestataire. Cette compromission a permis l’extraction de données hébergées dans l’environnement utilisé pour les échanges avec le service client.
Cette nouvelle notification montre ainsi concrètement les conséquences de la compromission de Klark.ai pour l’un de ses clients : des données liées au service client d’Ultra Premium Direct ont été extraites lors de l’attaque.
Noms, téléphones et échanges avec le service client exposés
Selon les dossiers, les informations extraites peuvent comprendre :
- nom et prénom ;
- adresse e-mail ;
- numéro de téléphone ;
- objet des demandes adressées au service client ;
- références de commandes ;
- contenu des correspondances et échanges avec le service client.
La fuite peut donc donner à un attaquant davantage de contexte qu’une simple liste d’adresses e-mail, notamment en révélant une véritable commande ou une demande récemment adressée à l’entreprise.
Pas de mots de passe ni de cartes bancaires concernés
Ultra Premium Direct précise explicitement que les mots de passe et les données de carte bancaire de ses clients ne sont pas concernés. Ces informations n’étaient pas hébergées dans l’environnement du prestataire touché par l’attaque.
Des tentatives de phishing beaucoup plus crédibles
Le principal risque concerne désormais le phishing ciblé. Un fraudeur disposant du nom d’un client, de son téléphone, de son adresse e-mail et surtout d’une véritable référence de commande peut facilement construire un message crédible en se faisant passer pour Ultra Premium Direct.
La présence du contenu des échanges avec le service client peut également permettre de reprendre une demande réelle pour tenter d’obtenir ensuite un paiement, des informations supplémentaires ou l’ouverture d’un lien frauduleux.
Klark.ai au cœur de plusieurs expositions de données
Le cas d’Ultra Premium Direct permet surtout de mesurer les conséquences de la fuite touchant Klark.ai. Lorsqu’un prestataire centralise les échanges de plusieurs services clients, sa compromission peut affecter simultanément les données de nombreuses entreprises et de leurs utilisateurs.
Dans le cas d’Ultra Premium Direct, l’entreprise indique avoir coupé l’accès du prestataire dès le 24 août, puis notifié la violation à la CNIL le 26 août 2026. Une plainte a également été déposée auprès des services de police.
Le nombre total de clients d’Ultra Premium Direct concernés et le volume exact de données extraites ne sont pas précisés à ce stade.