Une base attribuée à dr.veto, logiciel de gestion destiné aux cliniques vétérinaires et développé par Hubvet, vient d’être diffusée gratuitement par le hacker Syrv4x. Celui-ci revendique 31 240 fiches contenant des informations personnelles sur des propriétaires d’animaux ainsi que des données concernant leurs chiens, chats et autres animaux.
dr.veto est un écosystème logiciel utilisé par des cabinets et cliniques vétérinaires pour gérer notamment leurs clients, animaux, rendez-vous et différentes activités administratives. Les données publiées seraient issues du portail drveto.mobi.
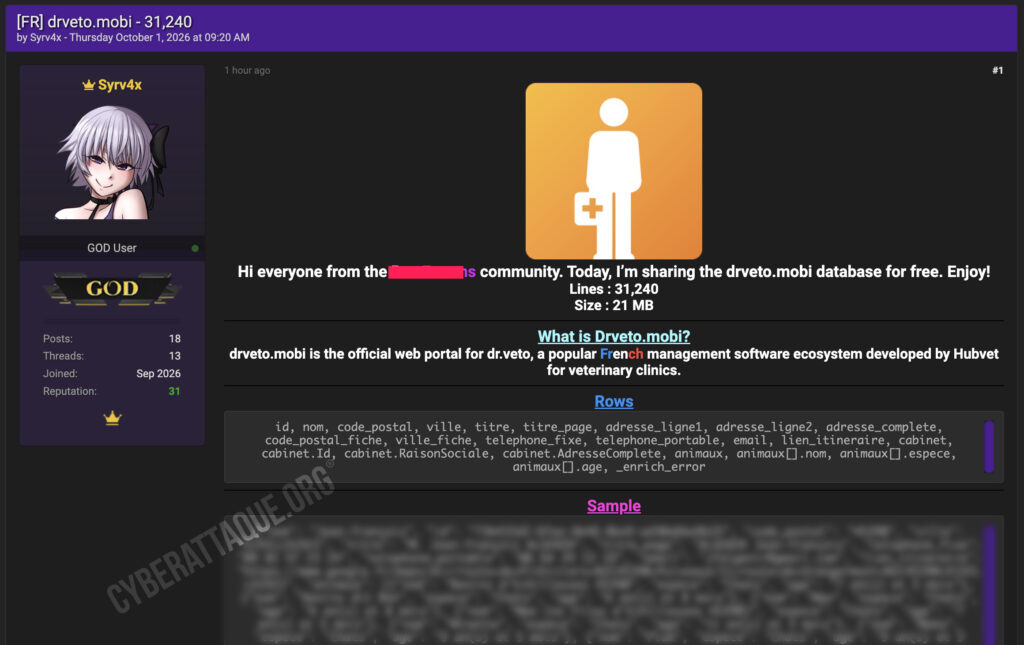
Le fichier diffusé correspond presque exactement au volume revendiqué
Cyberattaque.org s’est procuré le fichier diffusé par Syrv4x. Il contient 31 239 enregistrements, soit un volume quasiment identique aux 31 240 fiches annoncées par le hacker.
Les informations observées comprennent notamment les noms, adresses postales, villes, codes postaux, adresses email, numéros de téléphone fixe et portable, ainsi que la clinique ou le cabinet vétérinaire associé au propriétaire.
La majorité des fiches disposant d’une adresse permettent de localiser précisément le propriétaire. Le fichier contient également des liens permettant de calculer un itinéraire entre son domicile et son cabinet vétérinaire.
Plus de 32 000 animaux apparaissent dans les données
La particularité de cette fuite est que les informations des propriétaires sont directement associées à celles de leurs animaux. Cyberattaque.org a comptabilisé plus de 32 000 entrées relatives à des animaux dans le fichier.
Pour chaque animal peuvent apparaître son nom, son espèce et son âge. Chiens et chats représentent l’essentiel des enregistrements, mais la base contient également des lapins, rongeurs, oiseaux et autres nouveaux animaux de compagnie.
Certaines fiches comportent plusieurs animaux associés au même propriétaire, parfois plus d’une dizaine. Des animaux décédés apparaissent également toujours dans certains historiques.
Deux structures vétérinaires identifiées dans le fichier
L’analyse du fichier permet d’identifier précisément deux structures vétérinaires. La Clinique vétérinaire Villa Blanchemer, à Grasse, est associée à 25 503 fiches, tandis que le Cabinet vétérinaire Vétopuiseaux, à Puiseaux, apparaît dans 4 648 fiches.
Les 1 088 enregistrements restants ne comportent pas de cabinet renseigné. Le fichier ne montre donc pas une exposition limitée à une seule clinique : des données provenant d’au moins deux structures distinctes utilisant l’écosystème dr.veto ont été regroupées dans la même extraction.
Syrv4x ne précise cependant ni la méthode utilisée pour récupérer ces données, ni la date de l’extraction. Il est donc impossible de déterminer à ce stade si l’incident résulte d’une vulnérabilité de drveto.mobi, d’un accès compromis, d’une API insuffisamment protégée ou d’un autre scénario.
Une fuite exploitable pour des arnaques extrêmement ciblées
La combinaison de l’identité, de l’adresse, du téléphone, du cabinet vétérinaire et du nom des animaux peut rendre certaines tentatives d’escroquerie particulièrement crédibles.
Un attaquant pourrait par exemple se faire passer pour une clinique vétérinaire en mentionnant le véritable prénom de l’animal, son espèce ou son âge afin de réclamer un paiement, de faire cliquer la victime sur un faux lien ou de récupérer des informations supplémentaires.
Hubvet n’a toutefois pas encore confirmé publiquement l’origine de cette exposition ni les circonstances ayant permis la récupération des données.