Swedish Fit, enseigne française spécialisée dans les cours collectifs de fitness, confirme avoir été victime d’une cyberattaque entre le 7 et le 8 octobre 2026. Dans une notification adressée à ses clients, l’entreprise reconnaît qu’une personne malveillante a utilisé des identifiants compromis pour accéder à son outil de gestion interne et copier des données personnelles.
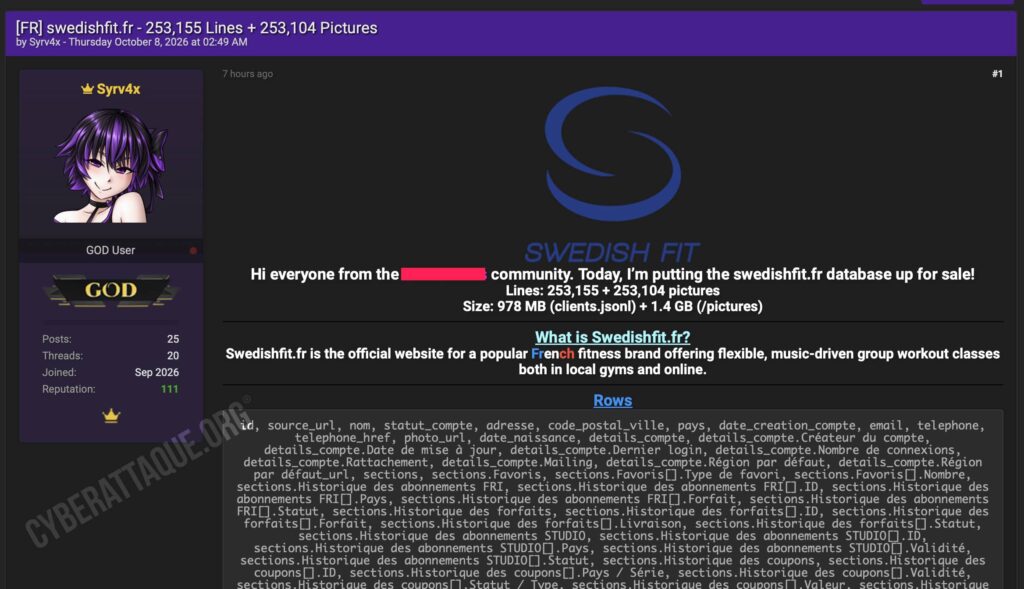
Cette confirmation intervient alors que le hacker Syrv4x revendique le vol d’une base contenant 253 155 lignes, accompagnée de 253 104 fichiers présentés comme des photos. L’ensemble représenterait près de 2,4 Go de données, désormais proposés à la vente.
Swedish Fit confirme notamment l’exposition de noms, coordonnées, dates de naissance, photos de profil et historiques d’abonnements et de réservations. L’entreprise indique également avoir notifié l’incident à la CNIL et déposé plainte.
Swedish Fit confirme le piratage de son outil de gestion interne
Dans un courrier de notification adressé aux personnes concernées, Swedish Fit détaille les premières conclusions de ses investigations et confirme officiellement l’existence d’un incident de sécurité.
« Entre le 7 et le 8 octobre 2026, une personne malveillante a utilisé des identifiants compromis pour accéder à notre outil de gestion interne. Elle a copié des informations liées aux comptes clients, dont le vôtre. Ces informations sont susceptibles d’être diffusées ou revendues. »
Cette déclaration apporte un élément déterminant à l’enquête : l’accès non autorisé a été rendu possible par l’utilisation d’identifiants compromis. L’attaquant est ainsi parvenu à accéder à un environnement interne permettant de consulter des informations relatives aux clients.
Cette explication est cohérente avec la structure des données présentées par Syrv4x, qui comportent de nombreuses références à des fonctions de gestion des comptes, abonnements et réservations.
La notification ne précise toutefois pas comment les identifiants ont initialement été compromis, ni à qui ils appartenaient. Elle ne permet pas non plus de déterminer si l’attaquant a utilisé un compte d’administration disposant de privilèges étendus.
Une enseigne spécialisée dans les cours collectifs de fitness
Swedish Fit propose des cours collectifs de fitness, de renforcement musculaire, de cardio, de yoga ou encore de Pilates, en salles mais également en ligne. Son fonctionnement repose notamment sur la création de comptes permettant de gérer les abonnements, forfaits et réservations de cours.
L’incident concerne précisément cet environnement de gestion de la clientèle. Les données copiées ne se limitent pas à des coordonnées personnelles : elles comprennent également des informations relatives à l’activité des utilisateurs, à leurs abonnements et à leur participation aux cours.
Cette dimension rend l’incident particulièrement sensible, car elle expose potentiellement des informations accumulées au fil des années sur les habitudes et l’utilisation du service par ses membres.
Noms, adresses, téléphones et dates de naissance : les données officiellement confirmées
Swedish Fit confirme que plusieurs catégories de données personnelles ont été copiées. Selon les comptes concernés, l’entreprise mentionne notamment :
- Les noms et prénoms des utilisateurs ;
- Les adresses email et numéros de téléphone ;
- Les dates de naissance ;
- Les adresses postales, pour certains comptes ;
- Les photos de profil, lorsqu’elles avaient été ajoutées ;
- Les historiques d’abonnements, forfaits et réservations ;
- Les informations relatives aux cartes de membre et bons de réduction ;
- Les données liées au fonctionnement des comptes, notamment leur date de création, le nombre de connexions et la participation aux cours.
Ces éléments correspondent à une grande partie des catégories identifiées dans la base revendiquée par Syrv4x.
Dans sa notification, Swedish Fit apporte toutefois une précision importante : ses investigations n’ont identifié aucune donnée bancaire ou de paiement parmi les informations copiées.
Cette absence de données bancaires identifiées ne supprime cependant pas les risques d’utilisation frauduleuse des autres informations personnelles dérobées.
253 155 lignes et près de 2,4 Go revendiqués par Syrv4x
De son côté, le hacker Syrv4x présente un ensemble de données réparti en deux parties : une base clients d’environ 978 Mo au format JSONL et un dossier d’images représentant approximativement 1,4 Go.
Le pirate revendique au total 253 155 lignes. Il a notamment diffusé un échantillon de 1 500 lignes ainsi qu’une description détaillée de la structure des données pour appuyer sa mise en vente.
Selon les statistiques communiquées par Syrv4x, la base contiendrait :
- 251 568 adresses email, dont 250 979 distinctes ;
- 238 861 numéros de téléphone, correspondant à 227 286 valeurs uniques ;
- 198 756 adresses postales, dont 171 882 distinctes ;
- 253 104 fichiers présentés comme des images associées à l’extraction.
Ces volumes restent ceux revendiqués par le hacker. La confirmation de Swedish Fit établit l’existence d’une intrusion et d’une copie de données personnelles, mais ne valide pas à ce stade le nombre exact de lignes ni le volume total annoncé.
Il convient également de distinguer le nombre d’enregistrements du nombre de personnes réellement concernées. Plusieurs lignes peuvent correspondre à une même personne, et certains champs peuvent être absents ou répétés.
Les historiques sportifs et les réservations également exposés
L’un des aspects les plus préoccupants de cette cyberattaque réside dans la nature des informations relatives à l’utilisation du service.
Swedish Fit confirme que les données copiées peuvent comprendre l’historique des abonnements, des forfaits, des réservations, des cartes de membre et des bons de réduction.
La structure revendiquée par Syrv4x contient précisément différentes sections consacrées à ces informations. Certains champs permettent notamment d’identifier le type de forfait, sa période de validité, son statut ou encore les caractéristiques de certaines réservations.
Pour certains utilisateurs, le croisement de ces éléments pourrait donc permettre de reconstituer une partie de leur historique d’utilisation de Swedish Fit : ancienneté du compte, abonnements souscrits, réservations effectuées et participation aux activités.
Il ne s’agit donc pas uniquement d’une fuite de coordonnées, mais également d’une exposition potentielle d’informations permettant de mieux connaître les habitudes des personnes concernées.
Des photos de profil également dérobées
Autre élément désormais confirmé par l’entreprise : les photos de profil ajoutées par certains utilisateurs figurent parmi les données potentiellement copiées.
Cette confirmation rejoint la revendication de Syrv4x, qui annonce avoir récupéré un dossier contenant 253 104 fichiers images, représentant environ 1,4 Go.
Il existe néanmoins une distinction importante entre ces deux informations. Swedish Fit confirme la présence de photos de profil parmi les catégories de données concernées, mais ne confirme pas que 253 104 photographies personnelles différentes ont été dérobées.
L’échantillon publié par le pirate montre en effet que certaines fiches peuvent également renvoyer vers une image générique utilisée par défaut. Sans analyse de l’intégralité du dossier, il n’est pas possible de déterminer combien de fichiers correspondent réellement à des photographies personnelles et combien sont des images génériques ou des doublons.
L’exposition de photographies constitue néanmoins un risque supplémentaire pour les utilisateurs, notamment lorsqu’elles peuvent être associées à une identité, une adresse et d’autres coordonnées personnelles.
Des comptes remontant jusqu’en 2009
L’échantillon diffusé par Syrv4x montre au moins un compte créé dès 2009, ce qui laisse penser que la base revendiquée pourrait contenir des profils particulièrement anciens.
Les 253 155 lignes ne doivent cependant pas être assimilées à autant de clients actuels. Le hacker indique notamment 253 114 noms renseignés, pour 236 346 noms distincts. Cette statistique ne permet pas de déterminer le nombre de personnes uniques, plusieurs individus pouvant partager un même nom.
La présence éventuelle de comptes anciens soulève également la question de la durée de conservation des informations personnelles, sans qu’il soit possible, sur la seule base de cet échantillon, de déterminer si ces données étaient encore nécessaires ou conservées conformément aux obligations applicables.
Des profils associés à d’autres pays apparaissent également dans les statistiques du pirate, avec notamment 487 profils liés à la Suisse, 452 à l’Allemagne, 382 au Royaume-Uni et 220 au Canada.
Ces chiffres ne permettent pas de conclure que toutes les personnes concernées résident actuellement dans ces pays. Ils correspondent uniquement aux informations présentes dans les données revendiquées.
Des identifiants compromis à l’origine de l’intrusion
La confirmation de Swedish Fit permet désormais de préciser le scénario technique initialement envisagé dans cette enquête.
Dans sa première revendication, Syrv4x ne détaillait pas la méthode employée pour obtenir les données. La structure publiée semblait néanmoins correspondre à une extraction réalisée depuis un environnement d’administration ou un outil de gestion des comptes clients.
Swedish Fit confirme aujourd’hui que l’attaquant a utilisé des identifiants compromis pour accéder à son outil de gestion interne.
Cette information permet d’écarter l’idée d’une simple collecte de données librement accessibles sur Internet pour expliquer l’incident reconnu par l’entreprise. Il s’agit bien d’un accès non autorisé à un outil interne, suivi d’une copie de données personnelles.
En revanche, aucune précision n’est apportée sur l’origine de la compromission des identifiants. Il pourrait s’agir, par exemple, d’identifiants récupérés lors d’une précédente fuite ou par d’autres moyens, mais aucun de ces scénarios n’est établi à ce stade.
La notification ne précise pas non plus la durée exacte de l’accès de l’attaquant, l’étendue de ses privilèges ou les éventuels mécanismes de sécurité contournés.
Swedish Fit a notifié la CNIL et déposé plainte
Dans sa communication aux clients, Swedish Fit indique avoir pris plusieurs mesures à la suite de la découverte de l’incident.
« Dès que nous avons eu connaissance de l’incident, nous avons bloqué l’accès utilisé par l’attaquant. Nous avons notifié l’incident à la CNIL et déposé plainte. »
L’entreprise confirme donc avoir bloqué l’accès compromis, effectué une notification auprès de la Commission nationale de l’informatique et des libertés et engagé une démarche judiciaire.
Elle présente également ses excuses aux personnes concernées et affirme mettre tout en œuvre pour éviter qu’un incident similaire ne se reproduise.
Pour toute question relative à leurs données personnelles, les utilisateurs peuvent contacter Swedish Fit à l’adresse swedishfit.com via le contact welcome@swedishfit.com, communiqué dans la notification.
Des données exploitables pour des tentatives d’escroquerie ciblées
L’association entre identité, coordonnées, date de naissance et historique d’abonnements peut faciliter des campagnes de phishing particulièrement crédibles.
Un escroc disposant de ces informations pourrait, par exemple, contacter une victime en se faisant passer pour Swedish Fit, en évoquant une réservation réelle, un ancien forfait, une modification d’abonnement ou un remboursement fictif.
La connaissance d’informations précises sur le compte pourrait donner une apparence de légitimité au message et inciter la personne ciblée à communiquer des données supplémentaires, à cliquer sur un lien frauduleux ou à effectuer un paiement.
Swedish Fit alerte d’ailleurs explicitement ses clients sur le risque de messages frauduleux par email, SMS ou téléphone, ainsi que sur les tentatives d’usurpation d’identité.
L’entreprise recommande de se méfier des demandes de coordonnées bancaires, de mots de passe ou de pièces d’identité, de vérifier les expéditeurs et de changer son mot de passe Swedish Fit par précaution, particulièrement si celui-ci est réutilisé sur d’autres services.
Aucune compromission des mots de passe des clients n’est explicitement mentionnée dans la notification. La recommandation de changement du mot de passe doit donc être comprise comme une mesure de précaution et non comme la confirmation de leur vol.
Une cyberattaque confirmée, mais un nombre de victimes encore inconnu
La situation a désormais évolué par rapport à la revendication initiale : Swedish Fit reconnaît officiellement une intrusion dans son outil de gestion interne et la copie de données personnelles de clients entre le 7 et le 8 octobre 2026.
Les catégories de données mentionnées dans la notification recoupent largement celles présentées dans la base mise en vente par Syrv4x. Cette correspondance renforce la crédibilité de la revendication, sans constituer une validation indépendante de l’intégralité des fichiers proposés.
Plusieurs éléments restent ainsi à établir : le nombre exact de personnes touchées, le volume réellement extrait, le nombre de photographies personnelles concernées et l’étendue complète des informations dérobées.
Enfin, si l’entreprise confirme que les données copiées sont susceptibles d’être diffusées ou revendues, la notification ne précise pas si leur diffusion effective a été constatée par ses équipes.
Une certitude demeure : il ne s’agit plus d’une simple revendication de hacker. Swedish Fit confirme qu’un attaquant est parvenu à accéder à son environnement interne et à copier des informations personnelles de ses clients.