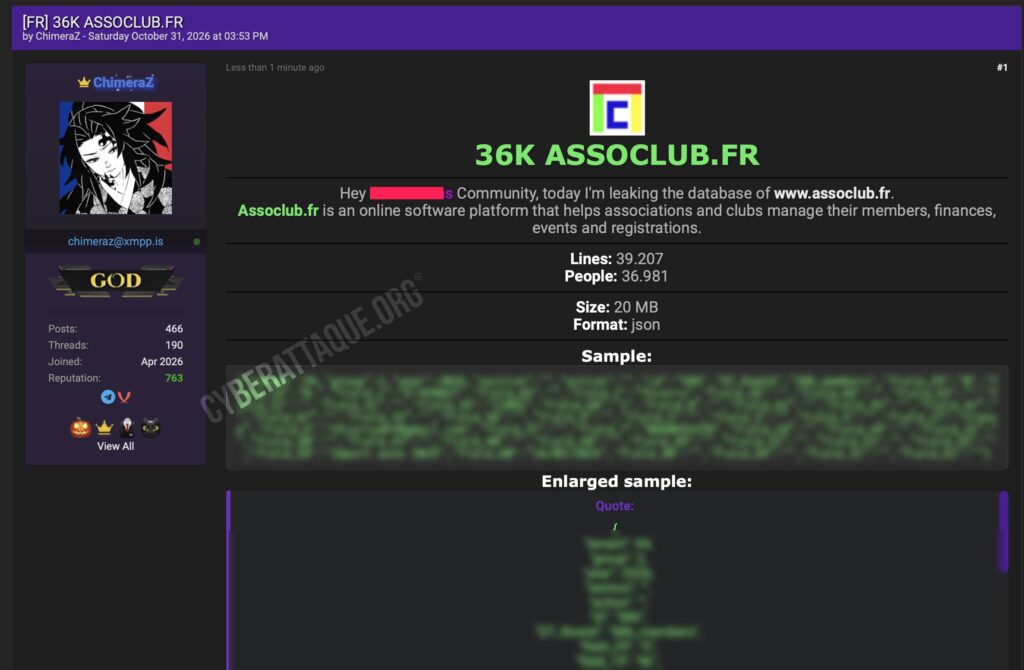
Assoclub, un logiciel français de gestion d’associations, est visé par une importante fuite de données révélée ce samedi 31 octobre 2026. Un hacker utilisant le pseudonyme ChimeraZ a diffusé une base contenant 39 207 enregistrements. Après analyse des fichiers, Cyberattaque.org a identifié des noms, adresses, numéros de téléphone, dates de naissance, informations d’adhésion et même des données relatives à la situation familiale et sociale de certaines personnes.
Plus préoccupant encore, plus de 5 000 enregistrements comportent des dates de naissance correspondant à des mineurs. Les informations concernent de nombreuses structures associatives, notamment des clubs sportifs, des associations culturelles et des organismes d’accompagnement social.
Développé par Idealpes, une entreprise informatique installée à Creys-Mépieu, en Isère, Assoclub est un logiciel accessible en ligne permettant aux associations de gérer leurs adhérents, leurs cotisations, leurs événements, leur comptabilité et leurs communications. La plateforme propose également des espaces individuels pour les membres et des formulaires d’inscription personnalisables.
39 207 fiches provenant de 102 espaces associatifs identifiés
Le 31 octobre 2026, ChimeraZ publie une archive d’environ 20 Mo, présentée comme une extraction de la base de données d’Assoclub. Il revendique 39 207 lignes concernant 36 981 personnes.
Cyberattaque.org s’est procuré et a analysé l’intégralité du fichier membres.json. Notre examen confirme la présence de 39 207 enregistrements, répartis de la manière suivante :
- 37 282 fiches de membres ou de contacts associatifs ;
- 1 925 fiches de tiers, correspondant notamment à des fournisseurs, partenaires ou entreprises ;
- 102 identifiants d’espaces associatifs distincts ;
- 30 980 enregistrements associés à l’année 2026 ;
- Des données administratives couvrant les exercices 2016 à 2026.
Les identifiants d’espaces, appelés « tenant » dans les fichiers, permettent de distinguer différents environnements de gestion. Leur présence suggère que les informations proviennent de nombreuses associations utilisant une même plateforme, plutôt que du compte d’un seul club.
Cependant, notre analyse a également identifié 736 enregistrements identiques, à l’exception de leur identifiant d’espace. Ces doublons concernent deux paires d’environnements. D’autres rapprochements entre personnes sont également possibles.
Le nombre de 36 981 personnes annoncé par le hacker ne peut donc pas être confirmé comme un décompte exact de victimes distinctes. Les 39 207 lignes représentent des enregistrements informatiques, et non nécessairement autant d’individus.
Des milliers d’adresses, d’emails et de numéros de téléphone directement accessibles
Les fichiers contiennent de nombreuses coordonnées personnelles. Contrairement à une simple liste de membres, certaines fiches regroupent une quantité importante d’informations administratives et privées.
L’analyse de Cyberattaque.org révèle notamment :
- 36 141 fiches avec un nom et un prénom renseignés ;
- 27 685 champs d’adresses email renseignés ;
- 27 286 fiches comportant une adresse postale complète, avec rue, code postal et ville ;
- 23 025 champs de téléphone renseignés, dont certains sont incomplets ou mal formatés ;
- Des dates de naissance, civilités et informations sur la nationalité ;
- Des numéros d’adhérent, dates d’inscription et renouvellements ;
- Des activités pratiquées, niveaux sportifs et groupes d’inscription ;
- Des informations relatives aux cotisations, dons et modes de règlement.
Les fiches présentent une grande diversité de situations. Certaines contiennent uniquement un nom et une adresse email, tandis que d’autres rassemblent des dizaines de champs personnalisés.
Cette différence s’explique notamment par le fonctionnement d’Assoclub, qui permet à chaque association de créer ses propres formulaires et de personnaliser les informations demandées aux adhérents.
Plus de 5 000 fiches concernant potentiellement des enfants
La présence d’informations personnelles concernant des mineurs constitue l’un des principaux points d’inquiétude.
En examinant les champs de naissance identifiables dans les différentes structures du fichier, Cyberattaque.org a relevé 5 188 enregistrements dont les dates correspondent à des personnes âgées de moins de 18 ans au 31 octobre 2026.
Ces enregistrements représentent environ 5 052 combinaisons distinctes de nom, prénom et date de naissance. Ce résultat ne constitue toutefois pas une identification certaine de 5 052 enfants différents, notamment en raison des doublons et des variations possibles dans les informations.
Les données concernent notamment de jeunes pratiquants inscrits dans des activités de karaté, badminton, danse, natation et autres disciplines sportives.
Dans certaines fiches, nous avons notamment retrouvé :
- Les noms et prénoms des enfants ;
- Leurs dates de naissance et adresses personnelles ;
- Les noms et coordonnées de leurs parents ou responsables légaux ;
- Les groupes d’entraînement et horaires d’activité ;
- Les niveaux sportifs ou grades obtenus ;
- Les autorisations parentales relatives aux photographies et vidéos ;
- Des contacts complémentaires et diverses observations administratives.
Ces informations pourraient permettre d’identifier les activités régulières d’un enfant, son lieu de résidence et les coordonnées de sa famille. Leur exposition présente un risque particulier en matière de confidentialité et de sécurité des mineurs.
Des informations sociales, familiales et parfois médicales dans la base
La fuite ne concerne pas uniquement des associations sportives. Certains espaces correspondent à des structures proposant des activités sociales, de l’accompagnement ou des services à leurs bénéficiaires.
Cyberattaque.org a identifié 2 613 fiches portant explicitement la mention « Bénéficiaire » dans un même espace associatif. Certaines contiennent des informations sur la situation personnelle et familiale des personnes concernées.
Les champs observés comprennent notamment :
- La situation matrimoniale : célibataire, marié, séparé ou veuf ;
- La situation professionnelle : salarié, demandeur d’emploi, retraité ou parent au foyer ;
- La composition du foyer et des informations relatives aux enfants ;
- La nationalité déclarée ;
- Le statut de bénéficiaire, de bénévole ou d’adhérent ;
- Des informations concernant des exonérations de cotisation ;
- Des références à certains dispositifs d’accompagnement social.
Dans cet espace, 411 fiches mentionnent explicitement le statut de demandeur d’emploi. D’autres précisent des informations sur les situations familiales ou les démarches effectuées auprès de l’association.
Plusieurs champs libres contiennent également des remarques pouvant révéler des informations personnelles supplémentaires. Dans certains espaces sportifs, des observations évoquent notamment des allergies, de l’asthme, des problèmes de santé ou des besoins particuliers.
Ces données sont plus sensibles que de simples coordonnées de contact. Leur divulgation pourrait exposer des personnes vulnérables à des tentatives de fraude ciblées, à des discriminations ou à une atteinte à leur vie privée.
Des clubs sportifs, associations culturelles et structures sociales concernés
L’examen des différents environnements révèle une grande diversité d’organisations utilisatrices du logiciel.
Les informations concernent notamment des associations de sports de combat, de plongée, de danse, de badminton, des structures culturelles, des associations de loisirs et des organisations d’accompagnement social.
Certains fichiers contiennent également des informations liées à des animaux de compagnie, avec des noms d’animaux, leurs races et des numéros d’identification, associées aux coordonnées de leurs propriétaires.
La présence d’enregistrements localisés en France, mais également en Belgique, montre que le périmètre géographique pourrait dépasser le seul territoire français.
Les 102 identifiants d’espaces observés ne permettent cependant pas de confirmer que 102 associations juridiquement distinctes ont subi une intrusion. Certains environnements peuvent correspondre à des duplications, des sections ou des organisations administrées conjointement.
Comment autant de données de différentes associations ont-elles pu être récupérées ?
La structure du fichier constitue un élément intéressant pour comprendre le périmètre de cette affaire.
Chaque enregistrement contient notamment un identifiant d’environnement, un groupe, une année et des champs personnalisés. Cette organisation est cohérente avec une application mutualisée permettant de gérer les données de plusieurs associations depuis une infrastructure commune.
Plusieurs scénarios techniques pourraient expliquer l’extraction :
- Un accès non autorisé à une base de données centralisée contenant les informations de plusieurs associations ;
- Une vulnérabilité dans les contrôles d’accès, permettant à un utilisateur de consulter des données appartenant à d’autres espaces ;
- La compromission d’un compte disposant de droits d’administration ou d’exportation étendus ;
- La récupération d’une sauvegarde ou d’un export contenant plusieurs environnements.
Le site officiel d’Assoclub indique que la plateforme propose des exports de données, une gestion des droits d’administration et des sauvegardes régulières.
Ces fonctionnalités ne constituent pas des vulnérabilités en elles-mêmes. En revanche, leur compromission ou un défaut de séparation entre les environnements pourrait expliquer l’accès à des informations appartenant à plusieurs organisations.
Le hacker ChimeraZ n’a fourni aucune explication technique permettant d’établir comment il aurait obtenu les fichiers. L’analyse démontre la présence de données structurées attribuées à Assoclub, mais ne permet pas de confirmer une intrusion directe dans ses serveurs.
Quels risques pour les adhérents et leurs familles ?
La variété des informations exposées pourrait faciliter plusieurs types de fraudes.
Des cybercriminels pourraient notamment usurper l’identité d’un club ou d’une association pour réclamer un renouvellement de cotisation, une inscription à un événement ou une mise à jour des coordonnées bancaires.
Pour les familles, les risques sont particulièrement importants lorsque les données associent l’identité d’un enfant, son club, ses horaires d’activité et les coordonnées de ses parents.
Les bénéficiaires de structures sociales pourraient également recevoir des messages frauduleux se présentant comme des demandes de justificatifs ou des démarches administratives.
Aucun mot de passe, numéro complet de carte bancaire ou IBAN n’a été identifié comme catégorie de données structurée dans le fichier examiné. La fuite concerne avant tout des informations personnelles, associatives et administratives.
Assoclub n’a pas confirmé officiellement cette fuite
Au 31 octobre 2026, Cyberattaque.org n’a pas identifié de communication publique d’Assoclub ou de son éditeur Idealpes confirmant cet incident.
Les données diffusées présentent néanmoins une structure cohérente avec le fonctionnement du logiciel. La présence de nombreux espaces distincts, de fiches personnalisées et d’informations couvrant plusieurs années suggère un export provenant d’un système de gestion associative.
Notre analyse confirme 39 207 enregistrements, dont 37 282 fiches de membres, ainsi que plus de 5 000 fiches comportant des dates de naissance correspondant à des mineurs. Le nombre exact de personnes physiques concernées reste à établir.
Cette divulgation est particulièrement préoccupante par la diversité des informations présentes : des données d’enfants, des coordonnées parentales, des situations sociales et des informations parfois liées à la santé sont réunies dans un même ensemble de fichiers.
Si leur origine était officiellement confirmée, cette affaire illustrerait les conséquences d’une exposition de données chez un prestataire numérique commun à de nombreuses associations, dont certaines accompagnent des populations particulièrement vulnérables.