Les données personnelles de plus de 1,6 million de personnes seraient compromises dans une nouvelle fuite attribuée à la Fédération française de tennis de table (FFTT). Le 5 novembre 2026, le hacker ChimeraZ a annoncé la mise en vente d’une base contenant plus de 2,2 millions d’enregistrements et près de 42 800 fichiers, dont des cartes d’identité, des passeports et des documents administratifs. Cyberattaque.org s’est procuré un échantillon de 1 000 lignes et a pu confirmer la présence de nombreuses informations personnelles, notamment des coordonnées, des dates de naissance et des données liées aux certificats médicaux.
Fondée en 1927, la Fédération française de tennis de table organise et développe la pratique du tennis de table en France. Elle encadre les compétitions, les licences sportives et les clubs affiliés. Pour la saison 2025-2026, la fédération annonce plus de 246 000 licenciés répartis dans environ 3 155 clubs.
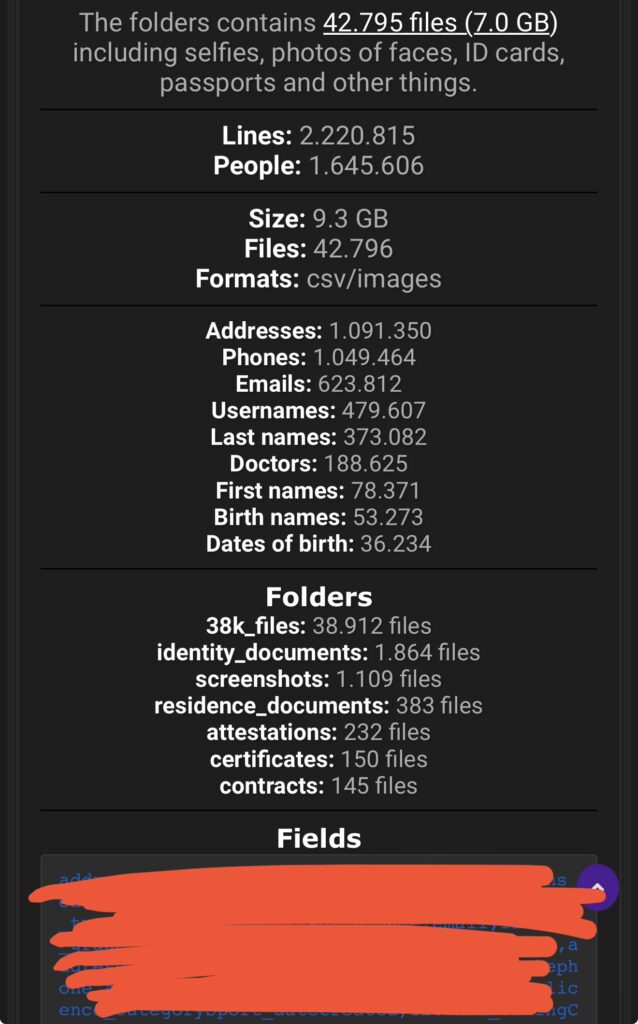
ChimeraZ revendique 2,2 millions d’enregistrements et 9,3 Go de données
Dans une publication datée du 5 novembre 2026 à 14 h 05, le hacker ChimeraZ affirme proposer à la vente une importante base de données attribuée au domaine FFTT.com.
Selon les chiffres communiqués par l’attaquant, les fichiers représenteraient :
- 2 220 815 enregistrements ;
- 1 645 606 personnes distinctes revendiquées ;
- 9,3 Go de données au total ;
- Près de 42 800 fichiers, représentant environ 7 Go de documents ;
- Plus de 1,09 million d’adresses ;
- Environ 1,05 million de numéros de téléphone ;
- Plus de 623 000 adresses email ;
- Près de 480 000 noms d’utilisateur.
Ces volumes proviennent exclusivement de la revendication de ChimeraZ et n’ont pas été vérifiés dans leur intégralité. Le nombre de personnes annoncé dépasse largement celui des licenciés actifs de la fédération, ce qui pourrait notamment s’expliquer par la conservation de dossiers historiques sur plusieurs saisons.
Le pirate revendique également la possession de documents particulièrement sensibles, dont 1 864 fichiers classés comme pièces d’identité, 383 justificatifs de domicile, 232 attestations, 150 certificats et 145 contrats.
La présence effective de ces documents dans l’archive complète n’a pas pu être vérifiée à partir du seul échantillon transmis.
925 fiches identifiables et des données de mineurs
Cyberattaque.org s’est procuré l’archive d’échantillons diffusée par ChimeraZ. Elle contient un fichier CSV de 999 lignes de données réparties sur 405 colonnes. Parmi ces enregistrements, 925 fiches comportent des identifiants individuels exploitables, tandis que 74 lignes sont vides.
L’analyse fait apparaître les informations suivantes :
- 925 noms et prénoms ;
- 922 fiches avec une adresse email renseignée ;
- 919 dates de naissance ;
- 919 adresses postales complètes ;
- 553 numéros de téléphone mobile et 399 numéros de téléphone dans un autre champ ;
- 919 identifiants de licence sportive ;
- Des informations relatives aux clubs, catégories sportives, grades, points de classement et renouvellements de licence ;
- Des champs relatifs aux certificats médicaux et aux professionnels de santé.
Les dates de naissance renseignées dans 42 fiches correspondent à des personnes qui seraient encore mineures au 5 novembre 2026. Des enfants et adolescents pourraient donc figurer parmi les personnes dont les informations sont proposées à la vente.
Les enregistrements comprennent également des informations administratives sur les licences, notamment les clubs de rattachement, les catégories de compétition, les points sportifs et certaines autorisations associées aux dossiers.
Aucun mot de passe ni aucune donnée bancaire n’a été identifié dans cet échantillon. La présence de centaines de colonnes dans le fichier ne signifie pas qu’elles sont toutes renseignées pour chaque personne.
Des informations liées aux certificats médicaux dans les fichiers
L’un des éléments les plus sensibles concerne les informations associées aux certificats médicaux des licenciés.
Notre analyse a identifié 430 enregistrements comportant un nom de médecin et un numéro d’inscription à l’Ordre, associés à des dates de certificats médicaux.
Le fichier contient également des références à différents types de justificatifs médicaux, notamment des attestations fondées sur des autoquestionnaires de santé pour les personnes majeures ou mineures.
Un champ relatif au questionnaire médical est renseigné dans 392 fiches. Ces informations concernent le suivi administratif des obligations médicales liées à la pratique sportive.
Il ne s’agit pas nécessairement de diagnostics ou de dossiers médicaux détaillés. L’échantillon permet de confirmer l’existence de métadonnées liées aux certificats, mais pas la divulgation de leur contenu intégral.
Une précédente cyberattaque déjà reconnue par la FFTT en septembre 2025
Cette revendication intervient alors que la FFTT avait déjà officiellement confirmé une cyberattaque et un vol de données en septembre 2025.
Dans un communiqué publié à cette époque, la fédération avait expliqué qu’un compte compromis avait permis à une personne non autorisée d’accéder massivement à sa base de données des licenciés.
Les informations concernées comprenaient notamment les noms, prénoms, numéros de licence, dates et lieux de naissance, nationalités et coordonnées personnelles.
La FFTT avait alors précisé qu’aucune donnée bancaire ni aucune donnée de santé n’avait été atteinte. Une plainte avait été déposée et les autorités compétentes, notamment la CNIL et l’ANSSI, avaient été informées.
Un élément mérite toutefois attention dans les fichiers actuellement analysés : certaines fiches portent des dates de modification allant jusqu’au 11 octobre 2025, soit après la communication sur la précédente cyberattaque.
Cette chronologie ne permet pas de conclure à une nouvelle intrusion. Les dates présentes dans une base reflètent les modifications des enregistrements, pas nécessairement leur extraction. Elles posent néanmoins la question de l’origine précise des informations aujourd’hui revendiquées.
La présence de données administratives relatives aux certificats médicaux appelle également des précisions, compte tenu des informations communiquées par la fédération lors de l’incident de 2025.
Des documents d’identité qui pourraient aggraver considérablement les risques
Si la présence des milliers de documents revendiqués par ChimeraZ venait à être confirmée, les conséquences pourraient dépasser largement les risques habituels liés à une fuite de coordonnées personnelles.
Des copies de cartes d’identité, de passeports et de justificatifs de domicile pourraient être exploitées pour des tentatives d’usurpation d’identité ou des démarches frauduleuses.
Les données de licence pourraient également permettre aux cybercriminels de cibler les sportifs, dirigeants de clubs et bénévoles avec des messages particulièrement crédibles, notamment de fausses demandes de renouvellement ou de paiement.
La présence de dates de naissance de mineurs constitue un facteur de risque supplémentaire, particulièrement lorsque ces informations sont associées à une adresse postale et à un club sportif.
Une fuite documentée par des échantillons, mais une nouvelle intrusion non confirmée
Au 5 novembre 2026, l’existence d’un fichier contenant de nombreuses données personnelles attribuées à la FFTT est étayée par les échantillons analysés par Cyberattaque.org. Leur structure, les identifiants de licence et les informations relatives aux clubs sont cohérents avec une base de gestion fédérale.
En revanche, les 1,64 million de personnes, les 9,3 Go de données et les documents d’identité annoncés par ChimeraZ restent des volumes revendiqués qui n’ont pas pu être contrôlés dans leur intégralité.
Aucune confirmation publique d’une nouvelle intrusion correspondant spécifiquement à cette revendication du 5 novembre n’a été identifiée. Il reste notamment à déterminer si ces données proviennent de la compromission reconnue en septembre 2025, d’une extraction ultérieure ou d’une autre source.
Cette nouvelle mise en vente soulève néanmoins une question importante : plus d’un an après la cyberattaque officiellement reconnue par la FFTT, des informations personnelles associées à son système de licences continuent d’apparaître dans des fichiers proposés par des cybercriminels, avec un périmètre potentiellement beaucoup plus sensible que celui initialement annoncé.